何が起きたか
White Circleの研究者は、GoogleのNano Banana 2とOpenAIのDALL·E 3およびGPT-Image-2が約13%の確率で回避され露骨な画像を生成できることを発見した。
なぜ重要か
White Circleは、この回避率が同一基準でテストされたあらゆる手法の中で最高だと述べた。同グループは、フロンティアラボの外部評価者としての立場を確立しつつある。
注目点
White Circleは今年11月のNeurIPS 2026でこの研究を共有する予定だ。
誰に効くかGoogleとOpenAIのAI安全性チームは、画像生成の安全策強化に向けた外部からの圧力に直面している。第三者による安全性テストの義務化を検討する政策立案者たちは、引用できる具体的な回避率を手にした。
こういう要約が、毎朝あなたのメールに届きます。
White Circleの発見は、AI生成の露骨なコンテンツが野放しで広がる中で出たものだ。Googleが共同執筆した今月の研究では、非同意コンテンツがテキストメッセージやダイレクトメッセージで一般的に共有されたり、発見・通報されにくいプライベートクラウドに保存されたりしていることが分かった。Googleの研究者は、最も重要な介入点は依然として源流にあると結論づけた。
Googleの研究ではまた、AIヌードを作成したと認めたオンラインユーザーの20%が「楽しみのため」または「冗談として」そうしたことも分かった。ほぼ3分の1は単に「技術を試していた」だけだった。これを受けて、Internet Watch Foundationは先週、2026年上半期にCSAMの法的定義に該当するAI画像6,310点を発見したとして、緊急の行動が必要だと警告した。
White CircleのShilov氏は、義務化されない限りフロンティアラボは安全性テストに投資しないと主張する。同グループは第三者による安全性テストについて、政府関係者と初期段階の協議を進めている。
業界と使っているAIツールを選ぶと、仕事に関係するニュースが毎朝届きます。
登録無料・Googleアカウントなら30秒・いつでも解除できますAITodayについて →
この記事についてわからないことをAIに質問できます。AIはこの記事・AIToday の過去記事・Wikipedia を読み、出典を付けて答えます。Q&Aはこのページに公開され、他の読者も読めます。
Anthropic共同創業者Jack Clark氏は10月13日、東大で、自らの後継を訓練できるAIが2027年までに登場する確率は50%超だと述べた
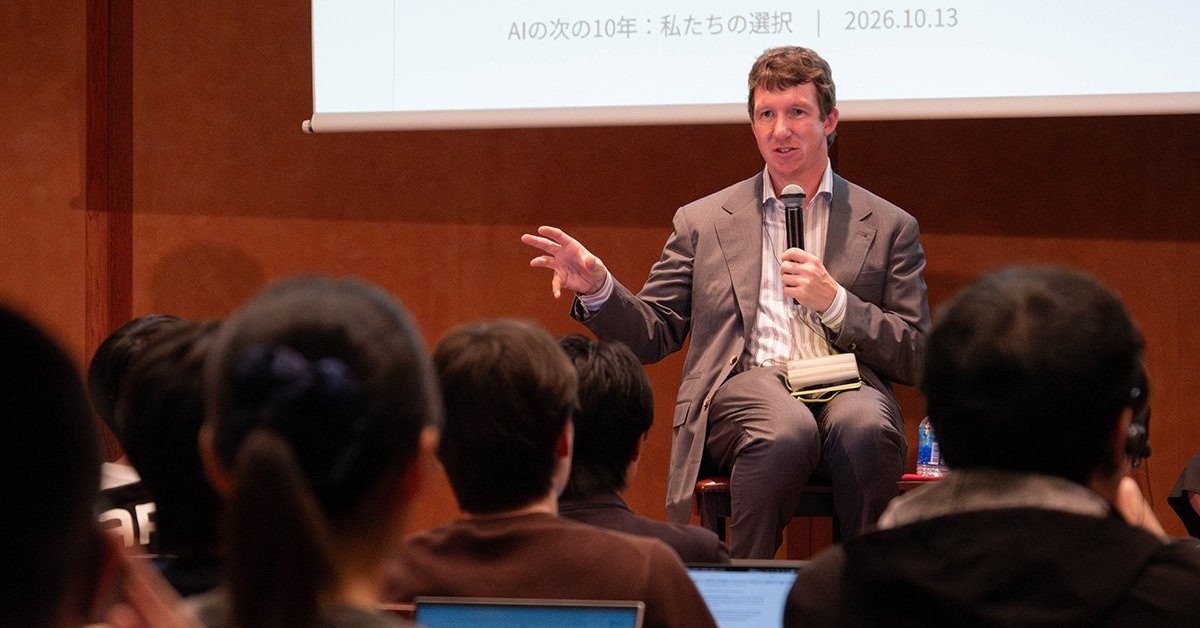
Anthropic Japanの1周年記念記者説明会で14日、共同創業者のJack Clark氏が、日本企業への相次ぐサイバー攻撃にAIが使われた可能性があると述べた
Americans for Responsible Innovationが白宮AI作業部会に、議会が強制力のあるAI安全基準と公開の透明性を策定するよう勧告を求める
ハーバード大が5400人超の米国人を調査したところ、男性の53%が存在しないSusan Milner氏とCraig Dalton氏を知っていると回答
Tech Against TerrorismのCounter-Terrorism AI Benchmarkは134のAIモデルを200以上のテロ様式プロンプトでテストし、81が失敗した
BigQueryとVertex AIを使うAIエージェントが、プロンプトで指定していないテーブルまで参照して回答していた


