何が起きたか
F5 Inc.とCrowdStrikeが、F5のBIG-IPアプライアンスにFalconセンサーを組み込み、エンドポイント保護をネットワーク層まで拡張した。正式化前にすでに200社以上の顧客がこの統合を利用しており、パフォーマンスのオーバーヘッドはわずか1〜2%と測定されている。
なぜ重要か
自動スキャナーが新たな脆弱性を数時間以内に悪用可能にするため、脆弱性の開示から悪用までの時間は縮まっている。CrowdStrikeの調査によると、AIを活用した攻撃は前年比89%増加し、eCrimeの平均突破時間は29分、最速で27秒となっている。日本のネットワーク機器運用者は、AI攻撃への対応として提供される保護機能の追加に頼る場面が増える可能性がある。
注目点
F5はAIゲートウェイにも同様のセキュリティ対策を適用しており、今週発表されたSalesforceのMuleSoftとの提携もその一環だ。F5のCMOであるJohn Maddison氏は、CDNとWAFのすべての保護は今後AIを搭載する必要があると述べている。
こういう要約が、毎朝あなたのメールに届きます。
中心的な変化は、従来のセキュリティの時間軸が逆転したことだ。かつてPatch Tuesdayは防御側に先行利益をもたらしたが、今や自動スキャナーが開示された脆弱性を数時間以内に悪用でき、多くのパッチがテストされる前に攻撃が始まる。これによりセキュリティ部隊は仮想パッチ、つまり公式修正の準備中にネットワーク層で悪用をブロックする手法へと向かっている。F5とCrowdStrikeの提携はこの流れへの直接的な対応で、BIG-IPアプライアンスにFalconセンサーを組み込み、ネットワークインフラをノートPCやクラウドのワークロードと同等に監視・保護する。すでに200以上の顧客が導入している事実はこの手法が広がりつつあることを示し、1〜2%という低いオーバーヘッドは、徹底したセキュリティとネットワーク速度の間の従来のトレードオフに対処している。
緊急性はCrowdStrikeの調査結果によって強調されている。AI攻撃は前年比89%増加し、平均突破時間は29分、最速でわずか27秒だ。Maddison氏が指摘するように、CDNやWAFにある保護は追従するためにAI搭載が必須となる。F5はこの戦略をAIゲートウェイにも広げており、SalesforceのMuleSoftとの協業は、AIがビジネスプロセスに統合されるにつれ、リアルタイムのAI駆動セキュリティへの同じニーズが新領域に及んでいることを示す。課題は情報の入手可能性ではなく、それをリアルタイムでどう修復するかにあり、そうした提携はその点で違いを生むことを目指している。
たとえば、いま届くならこの3本です
AIが要約して、あなたの選んだトピックだけを1日1通。LINE・Email・Slackで届きます。
登録無料・Googleアカウントなら30秒・いつでも解除できますAITodayについて →
この記事についてわからないことをAIに質問できます。Q&Aはこのページに公開され、他の読者も読めます。
開発者がChatGPTに対し、同じリモートワークのシナリオを被験者の性別と役職だけ変えて判定させた
Google DeepMindは、Gemini 3.1 Proを使う100の自律型LLMエージェントに71問の数学問題を解かせた
OpenAI、WAN-IFRA、AIRPPUが、ウクライナの報道機関のAI導入を支援する共同イニシアチブを発表した
パランティール・テクノロジーズのアレックス・カープCEOはG20イノベーション閣僚会合で、AIの真の脅威はデータ漏洩ではなく、企業が独自の知識や業務プロセス、意思決定——いわゆる「アルファ」——を意図せず外部に提供してし…
OpenAIは「現在AGI時代に突入している」と表明し、汎用人工知能の構築方法を把握しているとの見解も示した
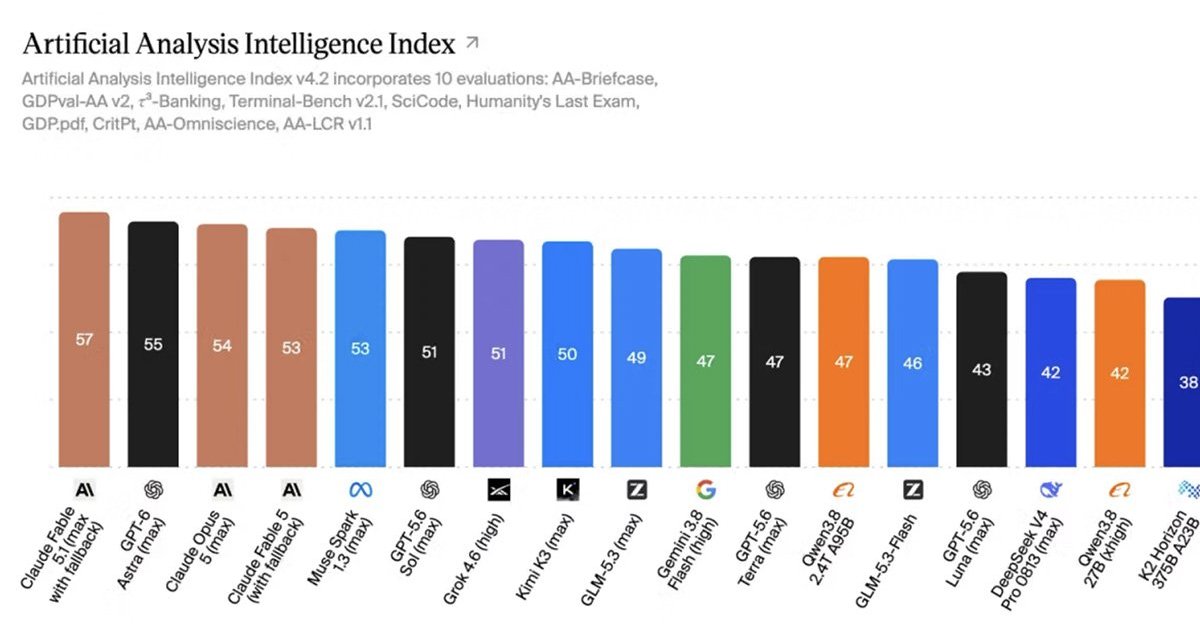
Artificial Analysisは9月4日、AIモデルのベンチマーク「Intelligence Index」をv4.2に更新した