何が起きたか
筆者は再検証する。漏えいしたClaude Mythosが社会崩壊を招くことはないという見方だ。GLM-5.3はその閾値を超えたが、公開後、大きな変化を示す公的証拠はほとんどない。
なぜ重要か
オープン重みへのサイバー懸念が反証可能な予測だったなら、これを検証する初の実証期間となる。今のところ懸念された段階的変化は見られないが、筆者は誤差が大きいと留保する。
こういう要約が、毎朝あなたのメールに届きます。
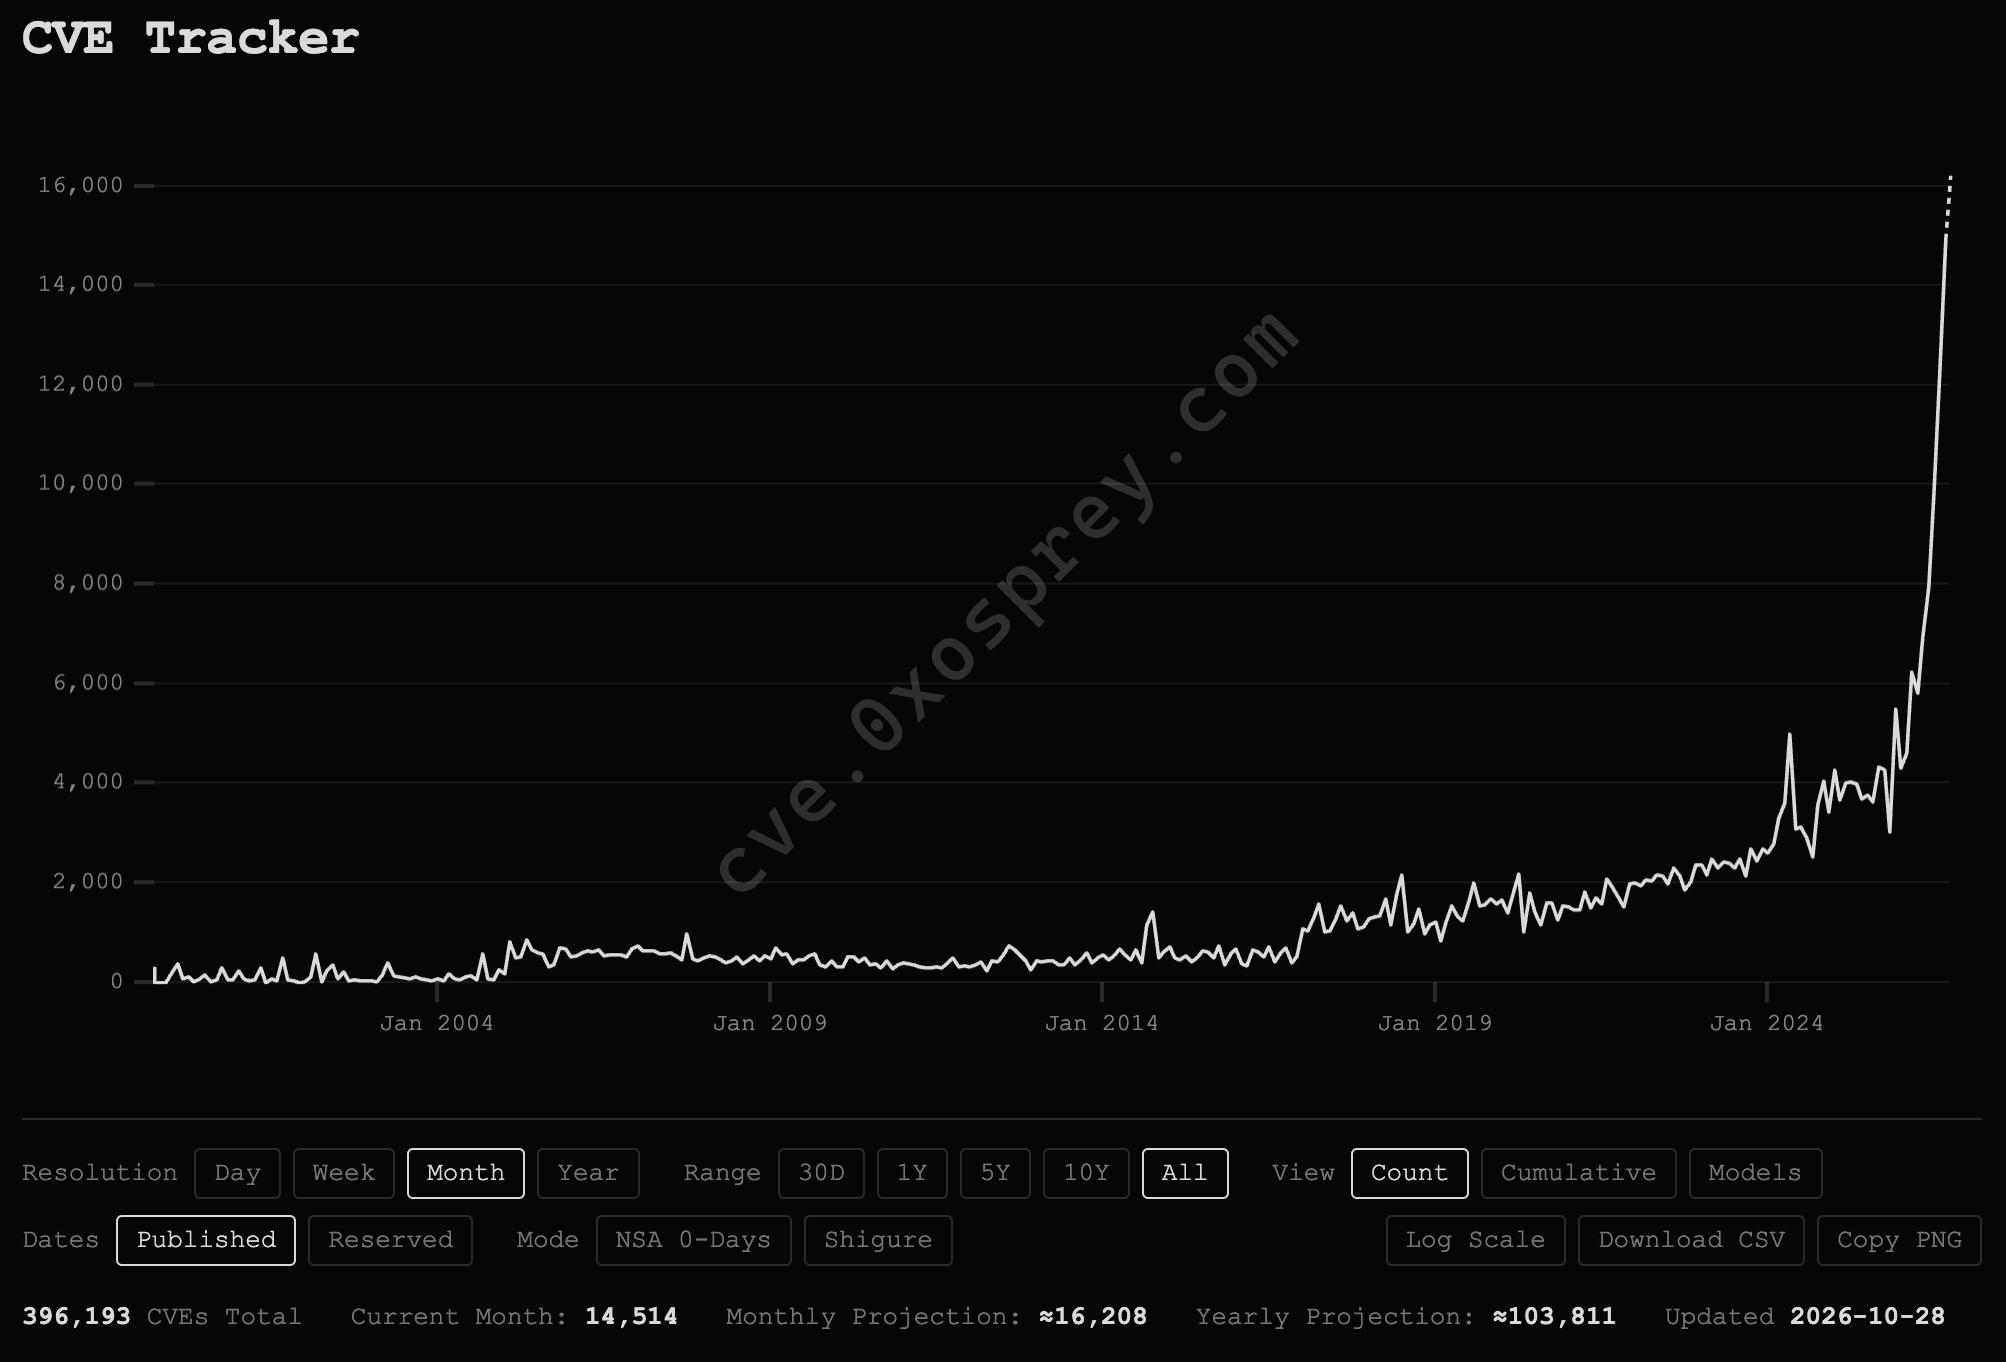
本稿は筆者自身の以前の投稿の続編だ。それは同氏が「Black October」と呼ぶ時期、すなわちPHP2ShellやGitLabを含む重大な脆弱性開示が続き、Binanceで新たな暗号資産セキュリティ事故が起きる前のものだった。筆者はこの一連の出来事をAIサイバーリスクが現実化し始めた瞬間と捉える一方、オープン重みが原因だとする解釈には異を唱える。基準は反証可能性だ。オープン重みモデルへの最も強い警告は、サイバー基盤に対する重大で未見のAI被害の予測に等しく、その予測は今、GLM-5.3の公開によって検証できる。
筆者自身の枠組みは方向ではなく重点が変わった。「問題ない」の意味をもっと具体的にすべきだったと認め、ソフトウェアとの向き合い方の新様式への業界の強制的な更新が高コストで困難になることも認める。サイバー不安の新時代を論じるAI安全コミュニティの主張にも相応の根拠があったと認める。反発するのは、発見される脆弱性の増加から公共インフラの停止へ飛躍する点だ。その飛躍には複数の条件が重なる必要があり、Epoch AIのFirefox攻撃手法が示す通りだと述べる。
攻防バランスについて、筆者の見方はオープンモデルが混乱ではなく均衡をもたらすというものだ。大半の攻撃者はリソースが少ないため、企業の方が攻撃者より早くオープン重みモデルを採用すると予想し、懸念された急増が起きていない理由として、脅威アクターが確立した手法に固執する行動を挙げる。短期的にはオープンモデルは提供コストが高く計算資源も売り切れのため、クローズドモデルの方が価格効率が良いと指摘する。オープンモデルによるハッキングは防御の弱いAPI経由で起きるのではないかと疑う。最後に問題をエコシステムの水準に位置づけ、サイバー被害はChatGPTよりはるか前から増えており、最近のハッキングではオープンよりクローズドモデルの関与が大きいと述べる。
業界と使っているAIツールを選ぶと、仕事に関係するニュースが毎朝届きます。
登録無料・Googleアカウントなら30秒・いつでも解除できますAITodayについて →
この記事についてわからないことをAIに質問できます。AIはこの記事・AIToday の過去記事・Wikipedia を読み、出典を付けて答えます。Q&Aはこのページに公開され、他の読者も読めます。
このようなAIの動きを、御社の業界・競合に合わせて毎日届ける法人プランもあります → 詳しく見る
Reson8は5億パラメータの音声認識モデルRumble-2-FlashをApache 2.0ライセンスの無償オープンウェイトとして公開した

OneTrustはOneTrust CORIEを基盤とするFall '26リリースを発表し、厳選した基盤モデルライブラリからモデルの関連付けと非推奨指標を継続的に更新するAI台帳を追加した

Microsoft Ignite 2026でマイクロソフトは赤・青・緑チームのエージェントを組み合わせ攻撃模擬・検知調査・脆弱性修正を行うMicrosoft Perceptionの一般提供を発表した

Microsoft Ignite 2026でWindows Server 2028のパブリックプレビューが公開され、Microsoft Foundry、Windows ML、vLLM、Llama.cppによるAI推論ホス…

AUMOVIOはDatabricks Unity GatewayをLLMへの唯一の経路に採用

CADMAGEDDONはBenchCADの64³ボクセルIoUで、1000部品のサブセットにおいて0.991を記録し、Claude Sonnet 5.5の0.963、Claude Opus 5.5の0.962、GPT-6…


