何が起きたか
Huntress、Malwarebytes、Trend Micro、MicrosoftがClickFixの事例を報告。
なぜ重要か
悪意ある指示が正規ドメイン上にあり、ユーザー自身がコードを起動するため、「不審なファイルを開くな」といった助言や自動防御では捕捉できない可能性がある。コマンドの出所確認がドメインの信頼より重要だ。
こういう要約が、毎朝あなたのメールに届きます。
ここでまとめた報告は、悪意あるコマンドが現れる場所の変化をたどっている。2025年8月21日公開とされるMicrosoftのセキュリティブログは、ClickFixが最初に確認されたのは2024年3月から6月の間だと述べ、日本の警察庁も2025年10月のサイバー警察ニュースレターで取り上げた。より最近では、Huntress、Malwarebytes、Trend Microが、本物のAIサービス上でホストされた会話や画面を誘い文句にした事例を記録している。macOSの事例では、検索結果や検索広告がユーザーを攻撃者作成のChatGPT、Grok、claude.aiの共有チャットへ導き、ターミナルコマンドを「安全なクリーンアップ」や「Claude Code on Mac」のセットアップ手順として提示した。Trend Microによると、報告後にその共有会話は無効化された。2026年9月のHuntressによるWindowsの事例はさらに進んでいた。悪意あるCustom GPTはユーザーを別のドメインへリダイレクトするだけで、そこでは偽のCAPTCHAページがPowerShellコマンドを押し付け、AIチャット内にはコマンドが一切現れなかった。著者が導く共通点は、AIが自発的に悪意あるコマンドを生成したのではなく、攻撃者作成のコンテンツが正規ドメイン上に公開されていたという点だ。ユーザーはドメインのブランドではなく、手順の出所を確認すべきだということになる。正規の公式インストール手順自体がcurl ... | bashの形を取ることもあるため、判断の分かれ目は、公式ドキュメントを直接開いて見つけた手順か、広告や共有会話経由で届いた手順かにある。
業界と使っているAIツールを選ぶと、仕事に関係するニュースが毎朝届きます。
登録無料・Googleアカウントなら30秒・いつでも解除できますAITodayについて →
この記事についてわからないことをAIに質問できます。AIはこの記事・AIToday の過去記事・Wikipedia を読み、出典を付けて答えます。Q&Aはこのページに公開され、他の読者も読めます。
このようなAIの動きを、御社の業界・競合に合わせて毎日届ける法人プランもあります → 詳しく見る
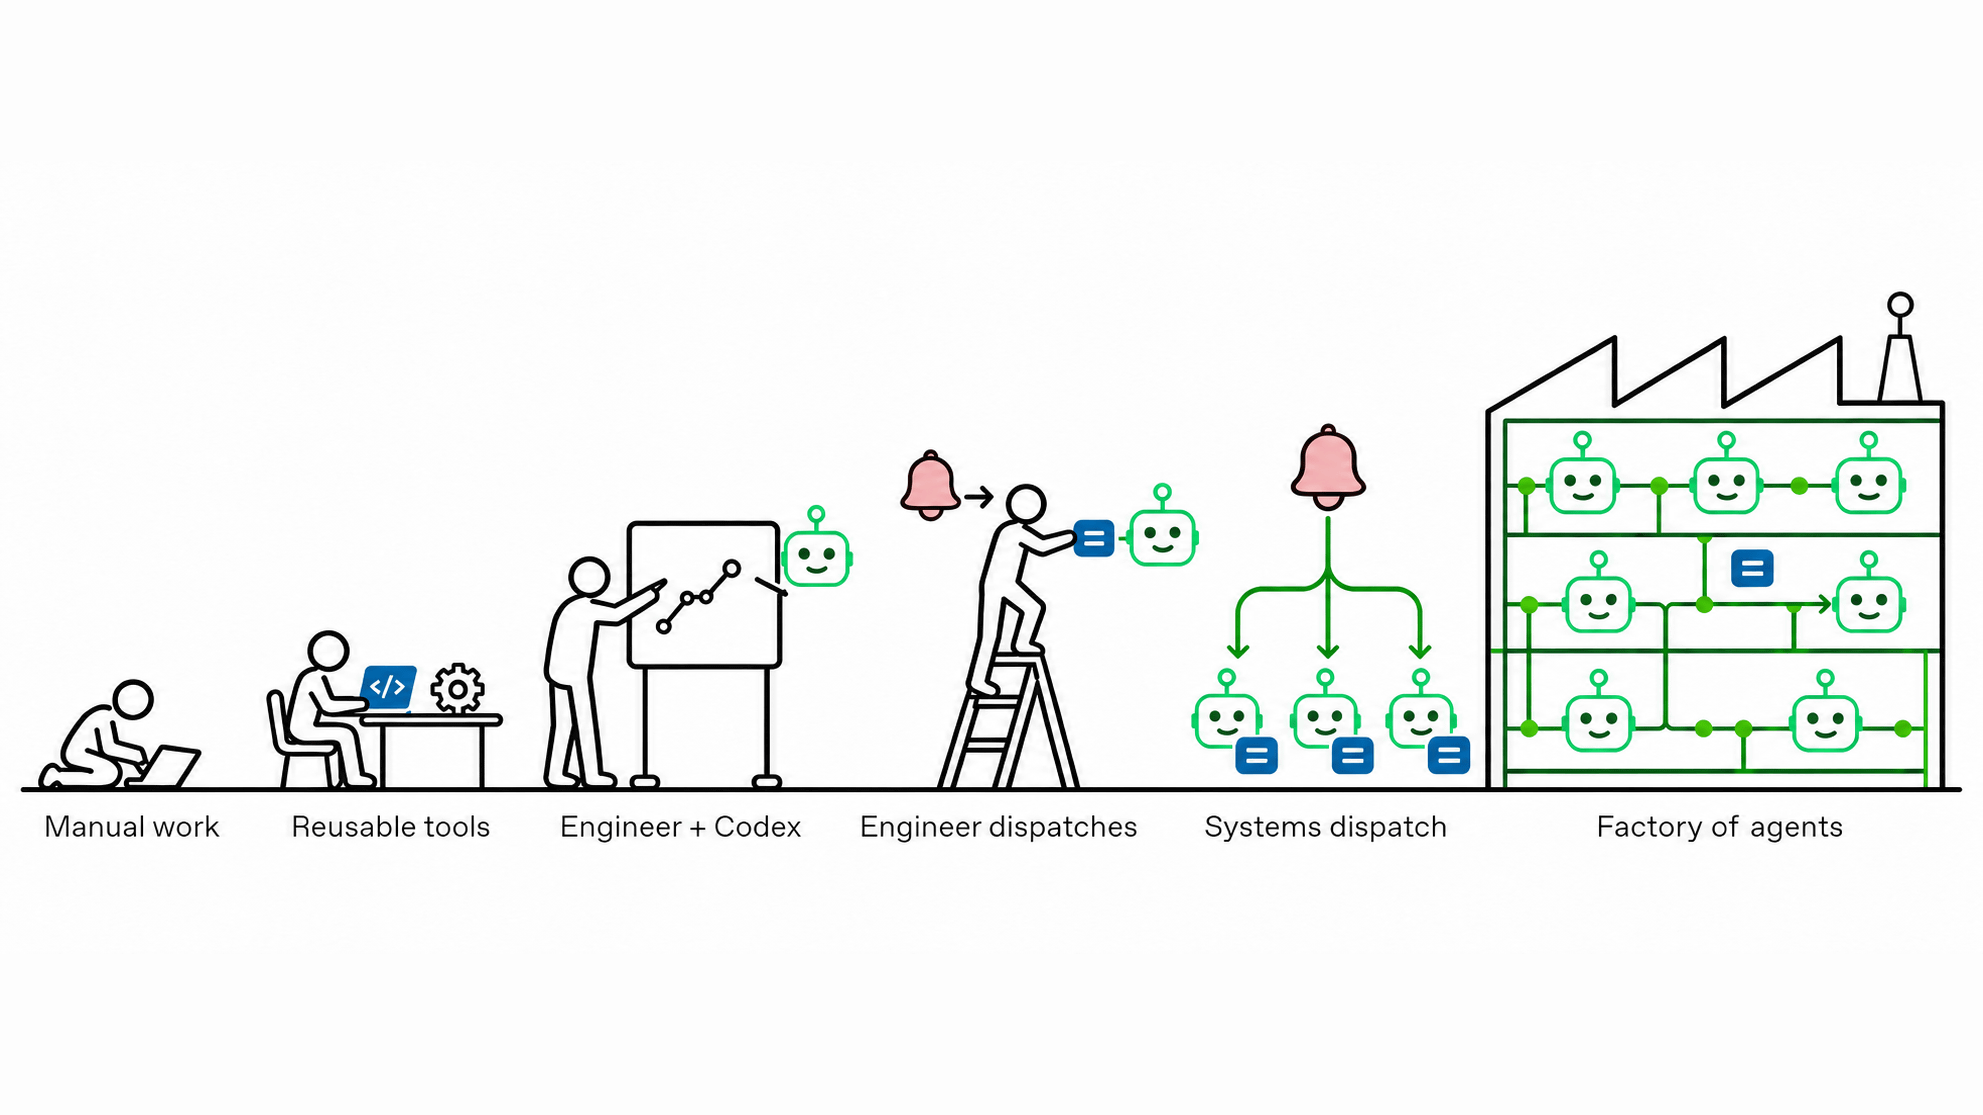
OpenAIがCodex上に構築したPerformance Factoryは3カ月で1700件超の調査を完了し、600件超で根本原因を特定
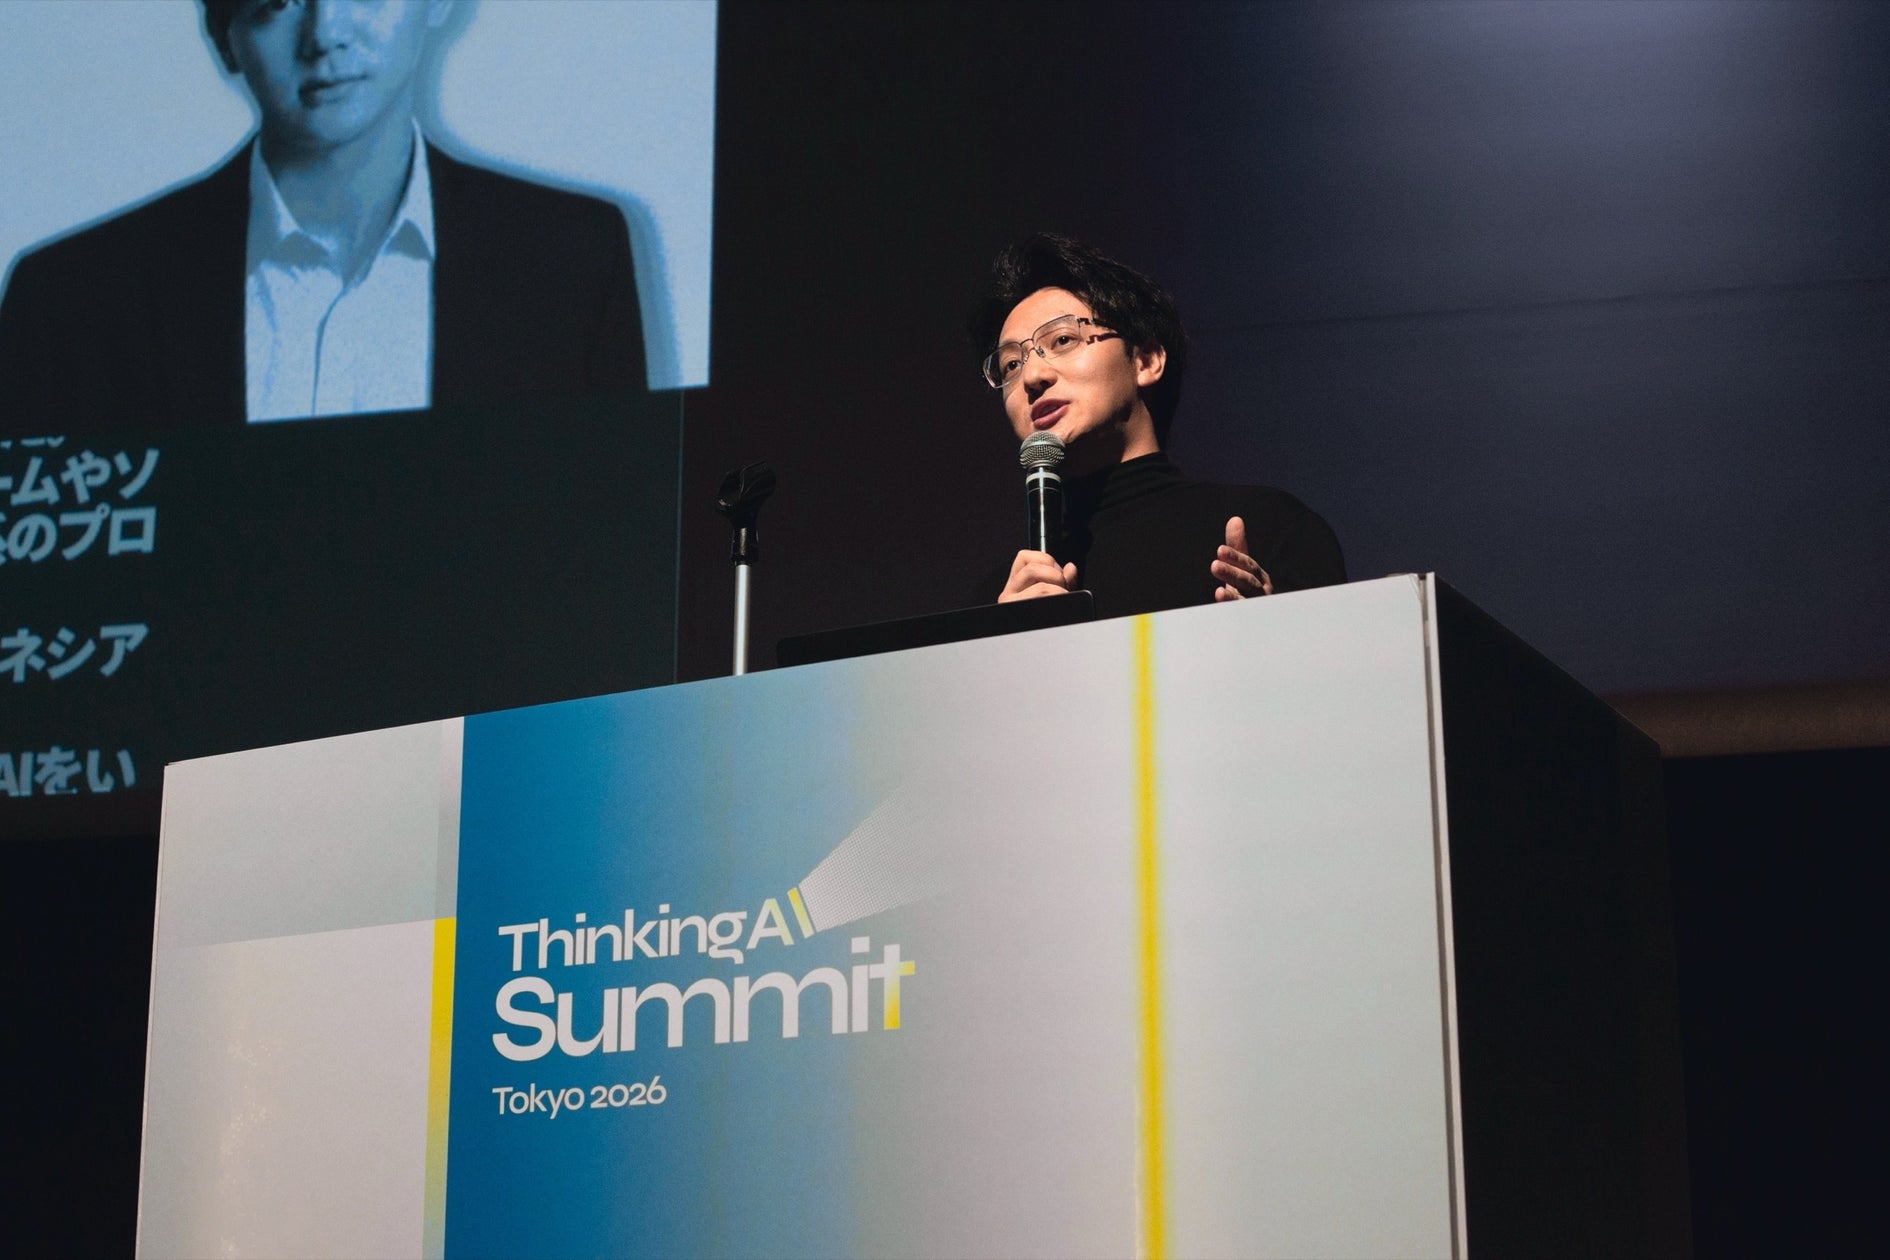
2026年11月10日のThinkingAI Summit 2026 Tokyoで、多牛科技の共同CEO兼副総裁Daniel Wang氏がサポートコスト88%削減を起点とするAIエージェント導入の順序を示した
Polimillは2026年11月19日、行政向け生成AI「QommonsAI」がOpenAIの「GPT-6 Luna」による国内推論に対応し、約1200自治体・65万人規模で展開を開始すると発表した
三上源CEO率いるAgeAIは9月17日開始の五反田バレーアクセラレーションプログラム2026に参加し、臨床実証パートナーとなる医療機関や製薬企業を募集している

10月後半以降、OpenAIの有料プランのユーザーからCodexとChatGPT Workの利用枠が異常な速さで減るとの報告が相次いだ
HTC NIPPONがVIVEEの国内予約受付を2026年11月20日(金)に公式オンラインストアとAmazonで開始

