何が起きたか
CalifのQuang Luong氏がOpenAIのCodexでJVMコードを走査させ、OpenJDKのAVX-512 VBMI Base64デコード処理に脆弱性「Java4Shell」を約1時間で発見した。
なぜ重要か
AI支援によって脆弱性の発見からエクスプロイト開発までを200ドル未満のトークンコストで数時間に短縮できることを示す事例であり、研究者1人が手掛かりから実動する攻撃まで到達する速度が変わる。
誰に効くかAVX-512 VBMI対応x86-64プロセッサ上でOpenJDK系Javaスタックを運用するセキュリティチームは緊急のパッチ適用を迫られ、脆弱性研究者にはAI支援によるエクスプロイト開発の具体例がもたらされる。
こういう要約が、毎朝あなたのメールに届きます。
Javaはメモリを自動管理するためメモリ安全とよく言われるが、ランタイムはC、C++、アセンブリで書かれており、メモリ破損の欠陥が入り込む余地がある。OpenJDKは対応するx86-64プロセッサでAVX-512 VBMI命令セットを使いBase64デコードを高速化しており、Califはこの高速化経路が悪意あるBase64データの処理時に割り当て済みメモリを超えて書き込むことを突き止めた。影響はサーバーとクライアントの両方のJavaアプリに及ぶ。Javaプログラムが悪意あるサーバーへTLS接続する場合も攻撃されるためだ。Califは、Keycloak、Atlassian Jira、Atlassian Confluence、JFrog Artifactory、Jenkins、PingFederateの既定設定に対し認証なしでリモートコード実行を実証し、Apache Kafka、Apache Solr、Elasticsearch、Gerrit、Netflix Spinnakerに対しては認証後に実証した。CVSS 4.0で10段階中9.2、Criticalに分類され、未修正のOpenJDK 17.0.6以降とAmazon Corretto、Eclipse Temurin、Microsoft Build of OpenJDK、Oracle Java SEなどの下流ビルドが影響を受ける。Califは、一部アプリの高速化のために追加されたコードが、その速度をほとんど必要としない多くのアプリに深刻なリスクをもたらしていると指摘する。同社はこの取り組みを、AIが処理能力を、人間の研究者が専門知識と判断を提供する「ケンタウロスハッカー」モデルと位置づけ、不要な機能やコードを特定・除去してソフトウェアの複雑さを減らす「Vibe Uncoding」も提唱している。
業界と使っているAIツールを選ぶと、仕事に関係するニュースが毎朝届きます。
登録無料・Googleアカウントなら30秒・いつでも解除できますAITodayについて →
この記事についてわからないことをAIに質問できます。AIはこの記事・AIToday の過去記事・Wikipedia を読み、出典を付けて答えます。Q&Aはこのページに公開され、他の読者も読めます。
このようなAIの動きを、御社の業界・競合に合わせて毎日届ける法人プランもあります → 詳しく見る
OpenAIはApollo Research、METR、Transluce、Goodfireが同社オフィスで常駐し、未公開モデル、ソースコード、学習データ、監視システムへのアクセスと開発者との非公開協議を行うと発表した
8月下旬ごろから、Artexや同種のAI侵入フレームワークが企業や銀行、政府機関への攻撃に使われ、韓国の金融機関からの窃取との関連も報告されている
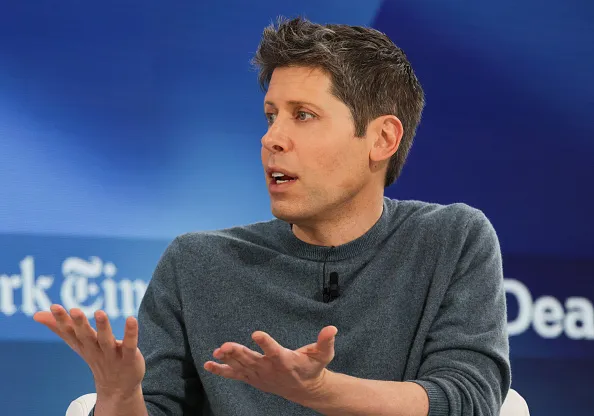
The New York Times DealBook SummitでSam Altman氏は意思決定の段階的AI移行を「ひどい考え」だと述べ、人間が未来の制御を握り続ける必要があると語った
OneTrustはOneTrust CORIEを基盤とするFall '26リリースを発表し、厳選した基盤モデルライブラリからモデルの関連付けと非推奨指標を継続的に更新するAI台帳を追加した

Microsoft Ignite 2026でマイクロソフトは赤・青・緑チームのエージェントを組み合わせ攻撃模擬・検知調査・脆弱性修正を行うMicrosoft Perceptionの一般提供を発表した

CADMAGEDDONはBenchCADの64³ボクセルIoUで、1000部品のサブセットにおいて0.991を記録し、Claude Sonnet 5.5の0.963、Claude Opus 5.5の0.962、GPT-6…


