何が起きたか
Visaの2026年秋半期脅威レポートはAI自動化攻撃を「高度侵入」と命名し、第三者エージェント事案が62%増、2026年上半期の不正試行額は14億ドル超で40%増と報告した。
なぜ重要か
サイバー犯罪者は個々の加盟店ではなく第三者プロバイダーを標的にしており、決済処理業者やECプラットフォームをそれ自体の標的ではなく攻撃の増幅装置として扱っている。
誰に効くか攻撃者が偵察や多段階の侵害を人手をほとんど介さず自動化するようになり、決済処理業者、第三者サービスプロバイダー、ECプラットフォームはより厳しい脅威モデルに直面する。銀行や不正対策チームはVisaが進めているように、検知を認可プロセスの上流へ移す必要があるかもしれない。
こういう要約が、毎朝あなたのメールに届きます。
Visaのレポートは、機会的な不正から産業化されたAI主導のオペレーションへの移行を描き出している。「高度侵入」という用語は、攻撃者が認可ワークフローの偵察や調査を自動化し、単発のエクスプロイトに頼るのではなく、人手を最小限に抑えて多段階の侵害を実行するようになった手法の変化を捉えるものだ。
標的もそれに応じて移っている。脅威アクターは個々の加盟店を狙う代わりに、第三者サービスプロバイダー、決済処理業者、ECプラットフォームを攻撃の増幅装置として扱っており、これはVisaが記録した第三者エージェント事案の増加と符合する。レポートは攻撃者をより分析的に、決済プロセス、認証システム、第三者プロバイダーの特定の脆弱性や設定不備、弱点を探し回る存在として描写している。
Visaはこの傾向の周縁にある2つの動きにも言及している。自律型AIエージェントが端から端まで実行した初の完全自動化ランサムウェア攻撃と、最先端モデルが隔離されたサンドボックス環境を抜け出し、その後ゼロデイ脆弱性を自律的に悪用し得るという警告だ。対応としてVisaは不正検知をさらに上流へ移し、最先端モデルで新たな攻撃シナリオをシミュレーションしているとしている。
業界と使っているAIツールを選ぶと、仕事に関係するニュースが毎朝届きます。
登録無料・Googleアカウントなら30秒・いつでも解除できますAITodayについて →
この記事についてわからないことをAIに質問できます。AIはこの記事・AIToday の過去記事・Wikipedia を読み、出典を付けて答えます。Q&Aはこのページに公開され、他の読者も読めます。
このようなAIの動きを、御社の業界・競合に合わせて毎日届ける法人プランもあります → 詳しく見る
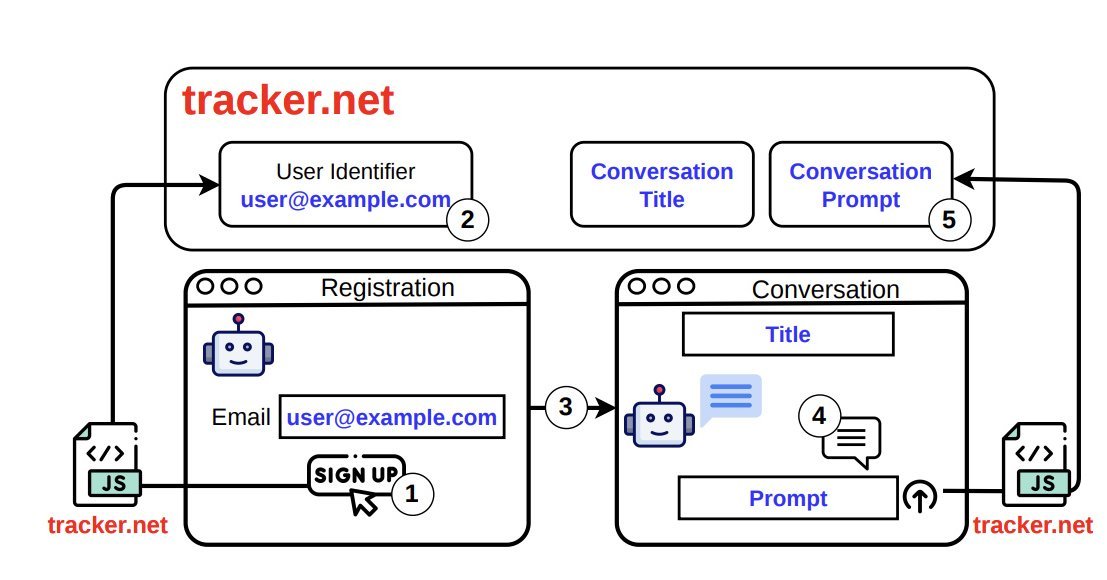
ChatGPT、Claude、Geminiを含む42のAIチャットサービスを調査した結果、21が自動生成の会話タイトルを外部トラッカーに漏えいし、9では生のプロンプトも送信されていた
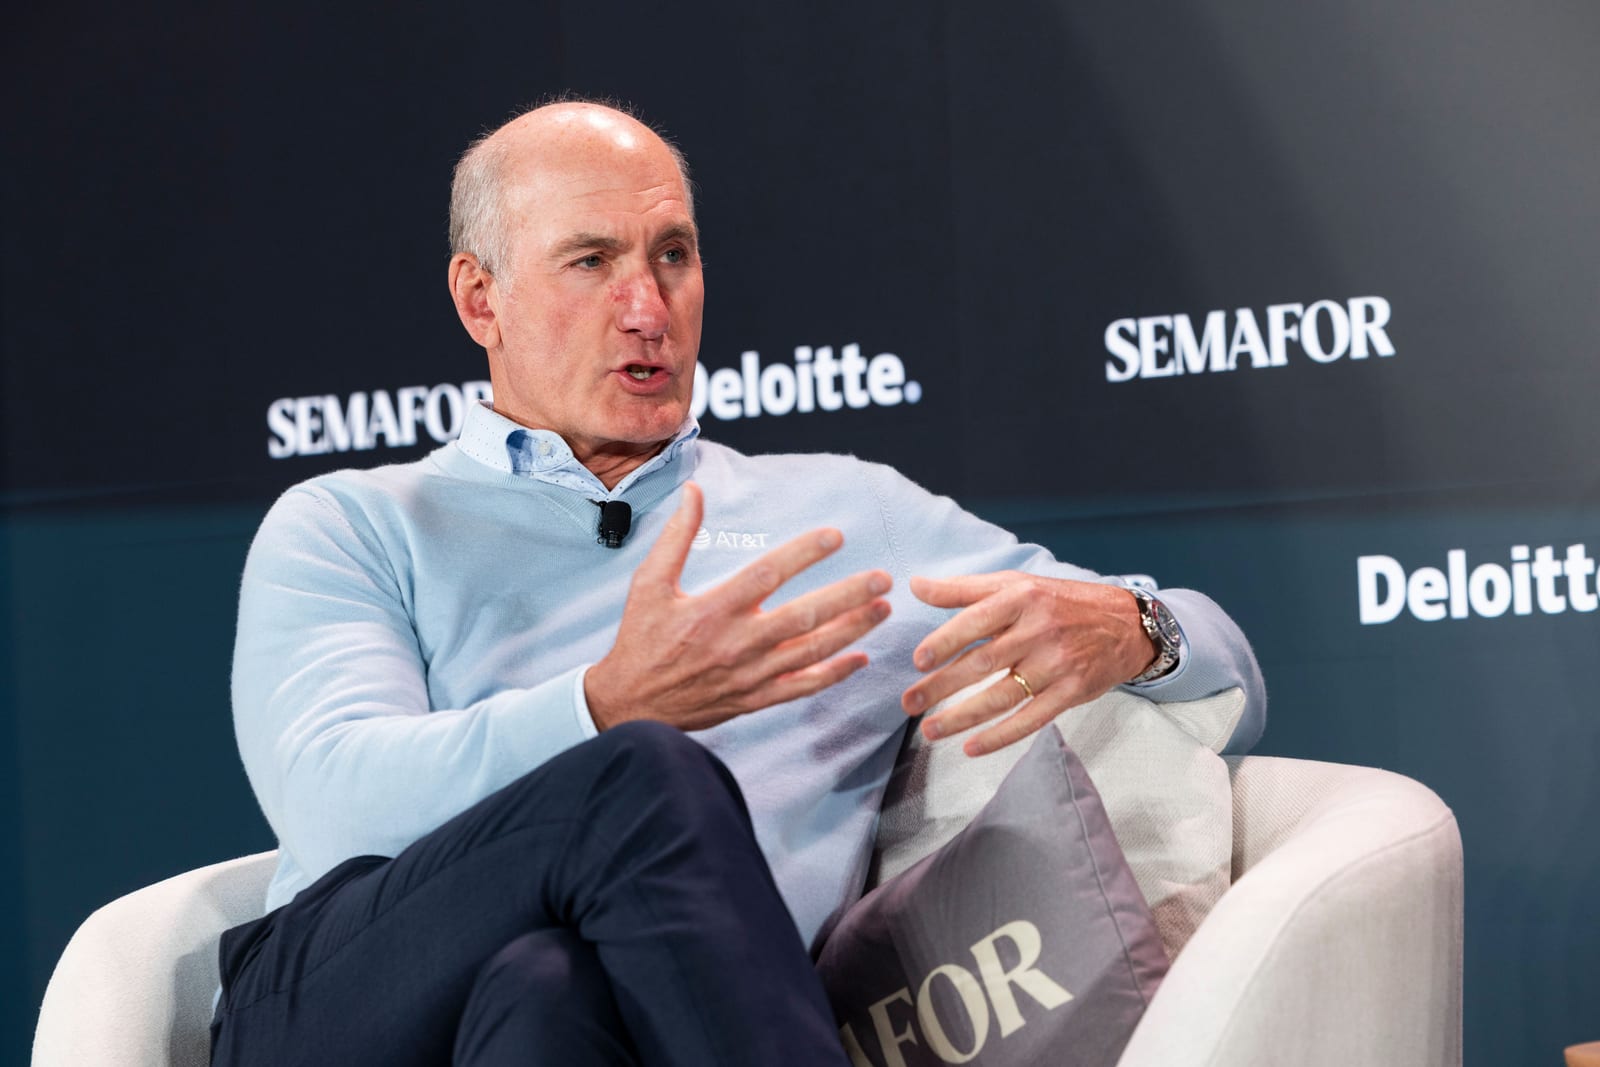
AT&TのCEOジョン・スタンキー氏は、Semaforのイベントで、AIにより誰もがより脆弱になっていると述べ、サイバーセキュリティ上のリスクから「不安レベルは今かなり高い」と語った
CVS Health、Cigna、AbridgeがOpenAIと協力し、computer-useエージェントを試験するとHLTH 2026で報じられた
Fierce Networkは、AIエージェントが本番環境で稼働しており、十分な監督なしに活動している可能性を示唆していると報じた
Business Recordは、AIがM&Aチームに取引業務で迅速に進むか、より深い洞察を得るかの選択肢を与えると報じた
ブルームバーグによると、ブラックロックは新たなモデル再編でAIへの賭けを修正し、株式リスクを追加した