何が起きたか
OpenAIが9月30日に常時動作型AIエージェント「Dots」を発表した。
なぜ重要か
こうしたAIは利用者のメールやカレンダーへの読み書き権限を持ち、返信漏れの通知や下書き作成までこなす。人間がこまめに確認しなくてもよくなる点が、従来のAIツールとの違いとみられる。
注目点
普及のカギはコストとデータの扱いだ。Dotsは月額100ドル超のプラン加入者しか使えず、Museは日本から利用しにくい。AIが想定を超えて情報を使うトラブルも指摘され、許諾の分かりやすさが焦点になる。
誰に効くか自社の情報システム部門は、常時動作型AIエージェントに社内メールや文書への権限をどこまで渡すか、導入前に精査を迫られる。個人向けでは、月額料金とデータ利用条件を比べてサービスを選ぶ利用者が増えそうだ。
こういう要約が、毎朝あなたのメールに届きます。
今回の動きは突然生まれたものではない。昨年末から年始にかけて起きていた変化が、本当の意味でブレイクするきっかけを得はじめていると考えるべきだろう。この方法論に行きつくのはある種自明のことだった。大規模言語モデル(LLM、文章を理解・生成するAI)が登場し、AIが「情報を読み取ってまとめる」能力を得たことで、「生成AI」から「解釈して働くAI」へと変わった。その1要素として、AIエージェントは「自分のことを覚えてくれる」ようになっている。
いち早くこれを実現していたのが、今年の頭に大流行した「OpenClaw」であり、その後登場した「Hermes Agent」である。OpenClawは自分が手元にもっているPCで動かすのが基本で、クラウドで動かすには一定の知識が必要だった。今話題のサービス群が驚きをもって迎えられているのは、OpenClawと違って「設定も管理も最小限で済む」ことにある。常時動作型AIエージェントはクラウド上に処理主体を置くようになり、スマホの上で動かすのが容易で設定が簡単になった。MetaはMuseの特徴として「Secure VM」を挙げ、他のサービスから独立した仮想コンピュータを用意することで安全性と効率性を両立させようとしている。
一方で本質的な「怖さ」もある。常時動作型AIエージェントには、自分のメールやカレンダー、作業ファイルなどの閲覧権を渡さねばならない。Museが米国で広がるにつれて、「AIに渡したつもりではない情報をMuseが使っている」という指摘が出てきており、AIが類推した結果としてより深い個人情報を使ってしまったり、許諾範囲にミスがあり利用者が意図しない情報をAIが使ってしまうこともある。こうしたトラブルはOpenClawでも多数あった。今後は、より安全な方向に倒した活用や、利用者の想定を超える使われ方を抑制する考え方が必須になってくるとみられる。
業界と使っているAIツールを選ぶと、仕事に関係するニュースが毎朝届きます。
登録無料・Googleアカウントなら30秒・いつでも解除できますAITodayについて →
この記事についてわからないことをAIに質問できます。AIはこの記事・AIToday の過去記事・Wikipedia を読み、出典を付けて答えます。Q&Aはこのページに公開され、他の読者も読めます。
Reflection AIが5010億パラメータのオープンソースLLM「Beam」を公開
AIサイバーセキュリティ・レジリエンス・サミットでは、10月27日にDell Technologies主導のフラッグシッププログラムが行われ、28日にはInfoScaleとInfinidat Ltd.の視点が続く
シュナイダー・エレクトリックがソフトウェア企業PTCの買収に合意
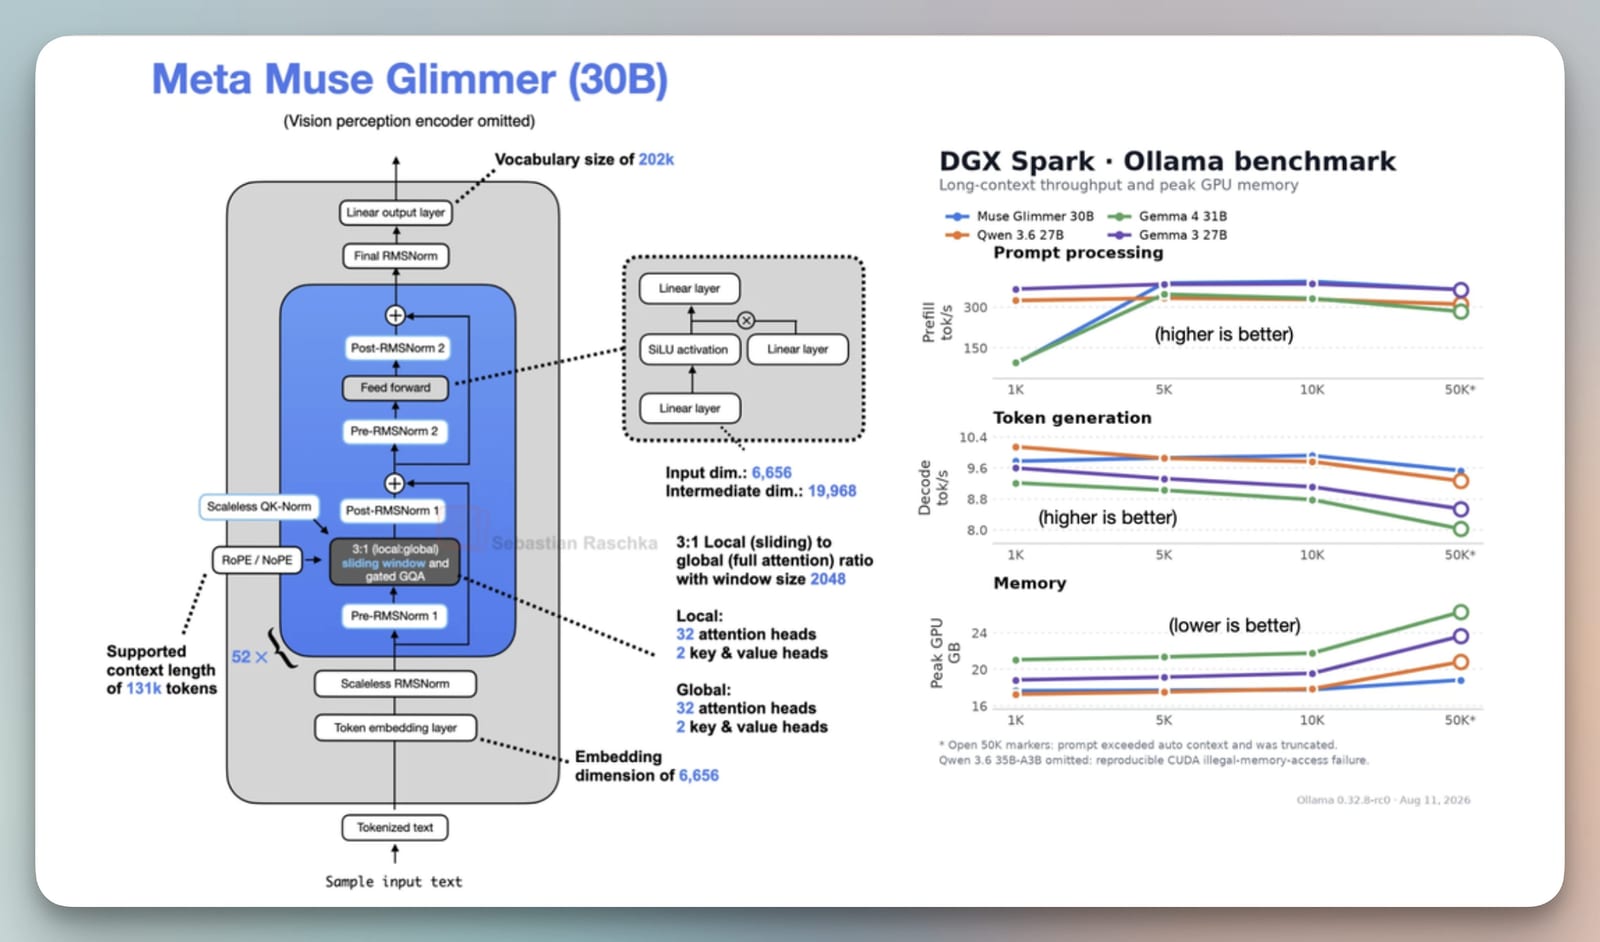
Meta Superintelligence Labs初のオープンモデルMuse Glimmer(30B)がApache 2.0で公開され、0.44%のLoRA訓練で数式画像からLaTeXへの変換を改善できる
schema-guardは実テーブルとカラムのスナップショットをリポジトリに保存し、エージェントのSQLを実行前に照合する
Zenn投稿者が「Anchored Bond(相互人質プロトコル)」を公開


