何が起きたか
Together AIのCEO Vipul Ved Prakash氏によると、AIコーディングエージェントが公開GitHubリポジトリxorlに認証情報をコミットしたことを受け、2026年6月と7月にMiniMax M3、GLM-5.2、Kimi K2.6モデルへのリクエストから保存されたプロンプトサンプルが不正な第三者によってダウンロードされた。
なぜ重要か
流出したサンプルはその後、他のサービスへの認証情報を探すために検索されたため、影響はプロンプトデータにとどまらない可能性がある。
誰に効くかTogether AIのサーバーレス推論サービスで機密プロンプトを実行する企業顧客が直接影響を受ける。同社は機密プロンプトデータを扱う顧客に対し、アカウント設定でゼロデータ保持を有効にし、質問があればsecurity@together.aiに連絡するよう呼びかけている。
こういう要約が、毎朝あなたのメールに届きます。
Together AIの開示は、推論システム自体への侵害ではなく、開発ワークフロー上のミスが中心だ。AIコーディングエージェントが公開GitHubリポジトリxorlに認証情報をコミットし、その認証情報によって、定例のソフトウェアテスト用に収集されたプロンプトサンプルを保管する非公開のHugging Faceリポジトリが開かれた。サンプルは3モデルへのリクエスト由来で、主に2026年6月と7月の4日分にあたり、不正な第三者は公開期間中にこの認証情報を使ってダウンロードし、その後サンプルから他のサービスへの認証情報を探した。Together AIは、自動スキャンが漏洩した認証情報を検知してコミットを取り消したと述べ、外部のフォレンジック調査会社と法執行機関に協力した。同社は、第三者がデータをさらに漏洩したと信じる理由はなく、現在は削除済みと把握しているとしつつ、機密の個人情報が含まれていたか判断するため影響を受けたプロンプト内容の精査を続けている。対応としてTogether AIは、スコープ限定や短期有効の認証情報、全プルリクエストの認証情報チェック、新規アカウントのゼロデータ保持デフォルト化、AIコーディングエージェント向け開発プロセスの更新など、開発ワークフロー・認証情報・顧客データの管理を強化したとしている。
業界と使っているAIツールを選ぶと、仕事に関係するニュースが毎朝届きます。
登録無料・Googleアカウントなら30秒・いつでも解除できますAITodayについて →
この記事についてわからないことをAIに質問できます。AIはこの記事・AIToday の過去記事・Wikipedia を読み、出典を付けて答えます。Q&Aはこのページに公開され、他の読者も読めます。
このようなAIの動きを、御社の業界・競合に合わせて毎日届ける法人プランもあります → 詳しく見る
OpenAIはGPT-6.2 AstraとGPT-6.2 Solで保護推論を会話履歴に結び付け、過去メッセージを書き換えると後続の推論がAPIから破棄される仕組みを導入した
シティは今月、オンラインユーザー契約に新条項を追加し、第三者AIエージェントによるアクセスや取引は、認証情報漏えいや指示超過でも顧客承認とみなすと明記した
通訳者サラ・カンポスはベルリンの長年の顧客をAIに奪われた
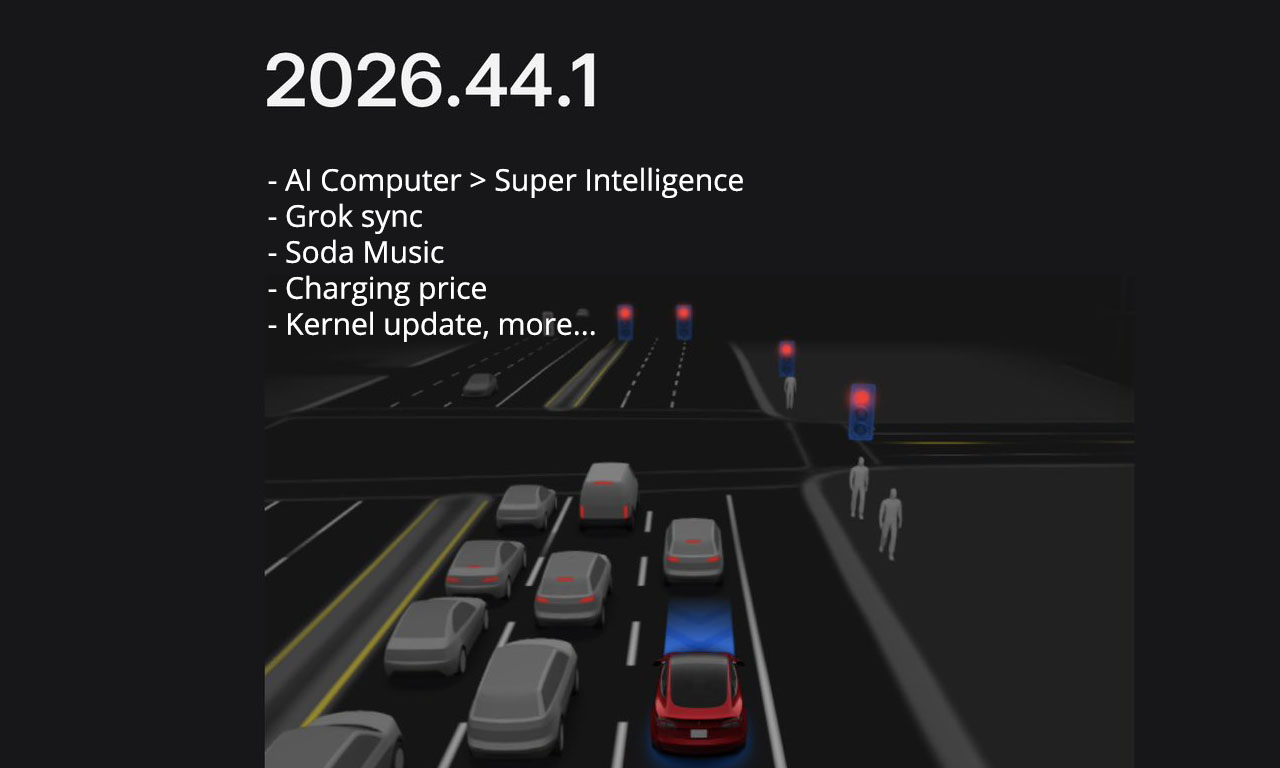
Teslaのハッカーgreen(@greentheonly)氏が、ファームウェア2026.44.1でTeslaがAI Computer(HW4/AI4)を「Super Intelligence Computer」に改名し…
CrowdStrikeはFiddler AIに約4億ドル、Dreadnodeに9500万ドルを支払うことで合意した
GoogleはGemini EnterpriseをCustomer UIに組み込む企業向けに、StreamAssist APIの認証を3層に分けて解説し、コードをGitHubで公開した