何が起きたか
OpenAIは次回の社内セキュリティスプリントをCathedralと計画し、同社研究者がOpenAIのモデルをOpenAIのチームと用いて弱点を探す。バグバウンティ報奨金を4倍超に引き上げる。
なぜ重要か
外部の研究者と異なる手法をスプリントに取り入れることで、OpenAIの前提に挑み、システムと防御手法の双方を強化する狙いがあると同社は説明する。
誰に効くかOpenAIのバグバウンティプログラムに参加するセキュリティ研究者は、重大な発見で4倍超の報酬を得られる可能性がある。一方、Cathedralのような外部のセキュリティパートナーは、防御的テストのためにOpenAIのモデルへ直接アクセスできるようになる。
こういう要約が、毎朝あなたのメールに届きます。
OpenAIがCathedralを招き入れる決定は、製品エンジニアの25%を弱点の発見と修正に充てた前回の社内スプリントに続くものだ。その取り組みでは、エンジニアがCodexを使って発見事項を調査し、隔離環境で脆弱性を再現し、レビュー用のパッチを準備した。OpenAIによれば、このスプリントはAI支援の手法が何を実現できるかを示すものであり、新たなスプリントはそれを土台にしている。
同社はこの強化を、変化する脅威状況への対応と位置づける。OpenAIは従来のサイバー防御だけではもはや十分ではないと述べ、業界全体で最近起きた事例を、脅威がいかに急速に現れ得るかの証拠として挙げる。その文脈で、重大な発見への報奨金の4倍超への引き上げと外部研究者の関与は、社内レビューだけに頼るのではなく、社内の前提に挑むための方策として示されている。
OpenAIは同じ防御能力を自社の枠外にも広げている。最も高性能なモデルをDaybreakの顧客に提供し、重要サービスとデジタルインフラを守る最前線の防御者向けに6か月間で10億ドルの割引アクセスを約束したと述べる。さらに、自社のアーキテクチャと前回スプリントの教訓、業界と政府全体のサイバー防御者を支援する青写真も共有する。
業界と使っているAIツールを選ぶと、仕事に関係するニュースが毎朝届きます。
登録無料・Googleアカウントなら30秒・いつでも解除できますAITodayについて →
この記事についてわからないことをAIに質問できます。AIはこの記事・AIToday の過去記事・Wikipedia を読み、出典を付けて答えます。Q&Aはこのページに公開され、他の読者も読めます。
このようなAIの動きを、御社の業界・競合に合わせて毎日届ける法人プランもあります → 詳しく見る
5人によるとOpenAI職員は2022年後半のChatGPT公開前から最高幹部や取締役会に、外国政府を含む外部が機密技術詳細を容易に入手できると警告した
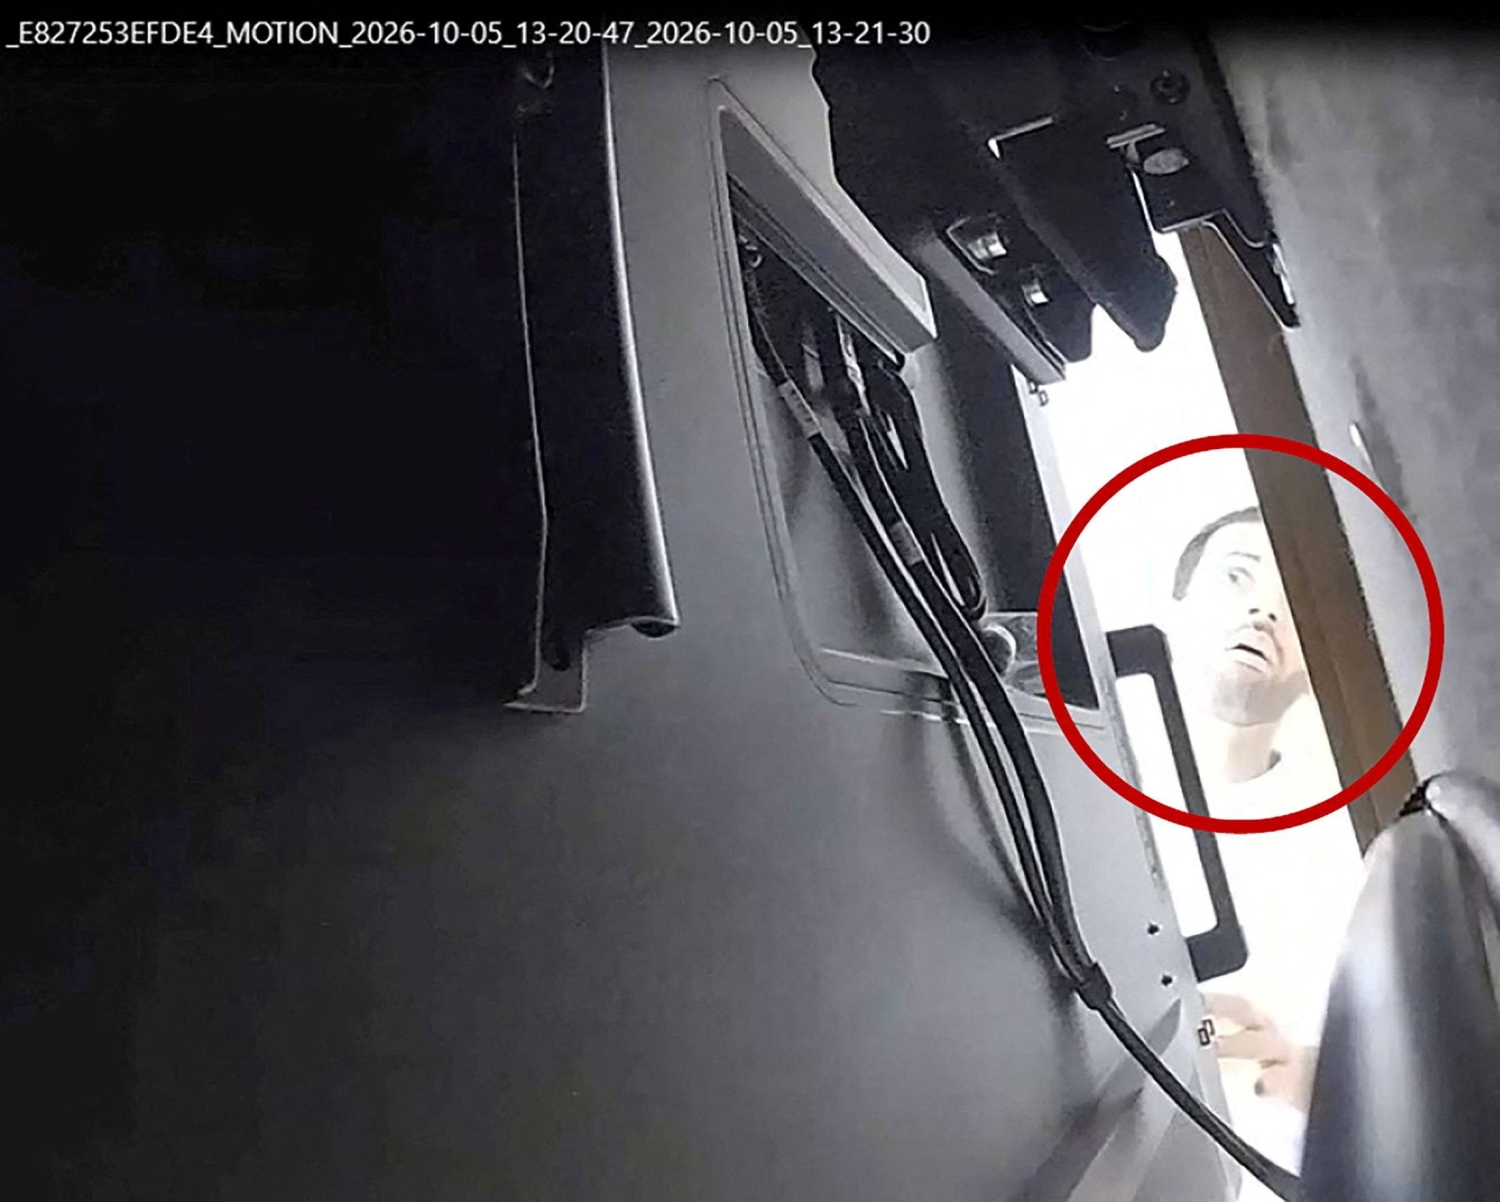
ザクティは、立入禁止区域や重機エリアへの侵入、ヘルメットや反射ベストの不着用をAIカメラで検知し、即時通知で着用を促すAlert AI+の提供を開始した
Nexus ModsはMOD作者に対し、制作にAIを使ったかどうかの申告を義務付ける
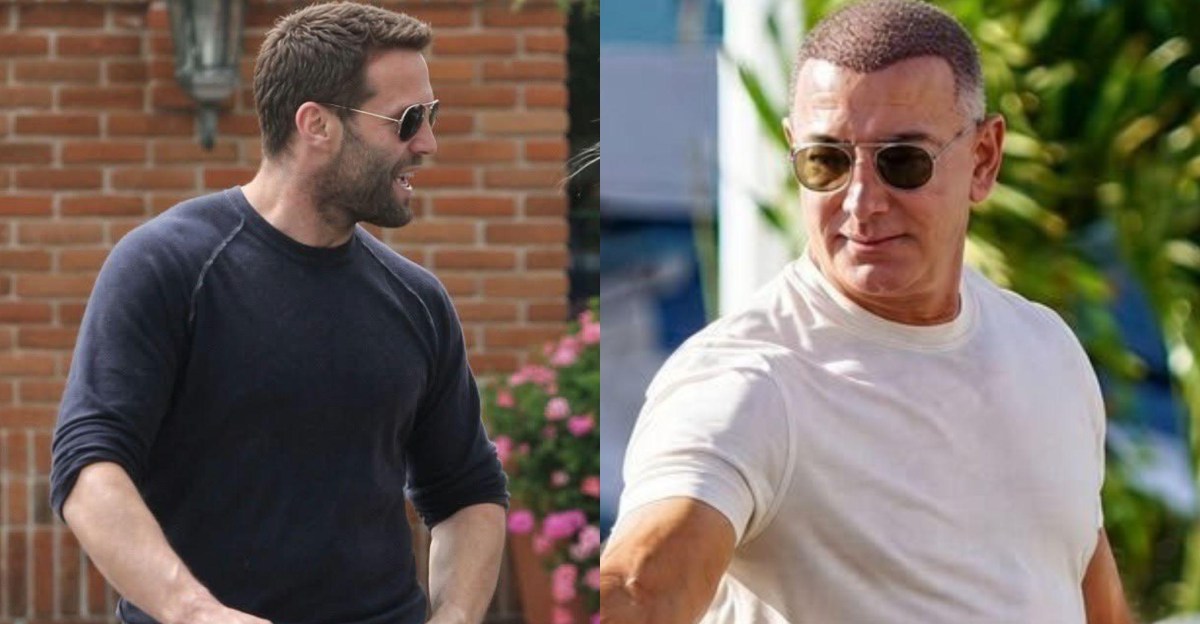
ジェフ・ベゾスとジェイソン・ステイサムの髪が増えたように見える拡散画像は偽物だと、The VergeのJess Weatherbed氏が2023年と2011年の無加工の元写真を突き止めて確認した
Anthropicは、AIの出力をその生成元の特定モデルに結びつける暗号学的証明を生成するオープンソースシステムFlashProveの研究成果、コード、技術仕様をGitHubで公開した
Appleは年次報告書で、AIエージェントがコード実行や送信、取引完了など自律的に行動し「意図しない、または予測不能な行動を取る可能性がある」と述べた