何が起きたか
nFOX Labは大規模言語モデル管理のnFOX Platformを発表し、Linuxカーネルレベルのアクセス制限を強制するBlockhouseをオープンソース化する計画を明らかにした。
なぜ重要か
サンドボックスはデフォルトで権限を剥奪し、管理者がホワイトリストポリシーでアクセスを復元できる。侵害されたAIワークロードの被害を抑えられる可能性がある。
誰に効くか自社のLinuxサーバー、クラウドVM、レンタルGPUホストでオープンモデルを運用する企業のIT・セキュリティチームは、AIワークロード向けのデフォルト拒否層を得られる。nFOXは自己資金で運営し、有料のベータパイロット顧客はいるがまだ黒字ではない。
こういう要約が、毎朝あなたのメールに届きます。
nFOX Labは今週ステルスから姿を現し、AI機能は欲しいが機密情報を外部事業者に渡すことにためらいを感じる企業を狙う提案を打ち出した。モデルを社内で動かせばデータを自社で管理できるが、そのモデルを支えるソフトウェアとインフラのセキュリティ確保も自社の責任になる。nFOXの答えがBlockhouseだ。アプリケーション層の下で動作し、モデルに避けるべきことを指示するのではなく、Linuxのセキュリティ機構を使ってケイパビリティを剥奪するサンドボックスである。「根本的にその行為をできないようにするだけのことです」とAllott氏は述べた。
システムは通信をPorthole経由にし、リクエストが実行される前に監視された経路で確認できるようにするほか、実行時クレデンシャルと監査制御をモデルプロセスの外に置く。Blockhouseはモデルの完全性も検証し、承認済みファイルは配信前にSHA-256ハッシュで封印され、ファイルが変更されると組み込みのチェックが配信を停止する。ただし管理者が悪意ある宛先を誤って承認する可能性があり、人為的ミスを排除するものではないとAllott氏は認めた。
nFOXは自己資金で運営しているが、ベンチャーキャピタルによる調達を目指している。Allott氏によると、有料のベータパイロット顧客はいるがまだ黒字ではないという。同氏は、エージェントのセキュリティ確保に焦点を当てた類似技術としてNvidiaのOpenShellを挙げ、ロードマップがエージェント保護へ広がる中でnFOXも取り込む意向を示した。
業界と使っているAIツールを選ぶと、仕事に関係するニュースが毎朝届きます。
登録無料・Googleアカウントなら30秒・いつでも解除できますAITodayについて →
この記事についてわからないことをAIに質問できます。AIはこの記事・AIToday の過去記事・Wikipedia を読み、出典を付けて答えます。Q&Aはこのページに公開され、他の読者も読めます。
CerebrasのAndy Hock氏は、基盤モデル研究所と企業がトークン最大化からトークン当たりの価値最大化へ移行し、最速のトークンに最大の価値を見いだしていると述べた
OppenheimerはMetaのAIアシスタントMuseのリターン把握を投資家が期待すると述べた
バンク・オブ・アメリカCEOのBrian Moynihan氏は、AnthropicのMythosなどAIモデルが発見した脆弱性の修正に、外部1000人と社内3000人が第2四半期から当たると述べた
TheoPhysEvalでGPT-6-Astraは未発表の理論物理の問題50問中49問(98%)を正解し、1問あたり3ドル未満、全体でも116ドル弱で解いた
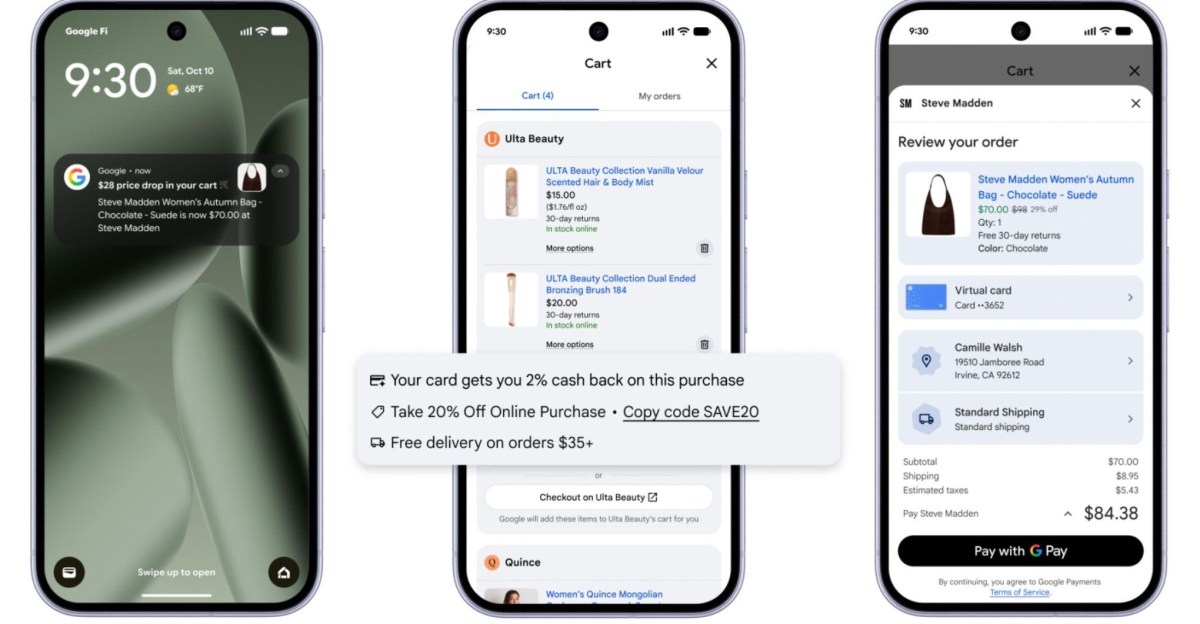
Googleは米国でUniversal Cartの展開を開始した
MicrosoftとNvidiaがサンフランシスコで初のRTX SparkノートPCのローンチパーティーを開催