何が起きたか
Google Cloudの脅威情報グループ(GTIG)によると、exploit_agentと呼ぶLLMフレームワークがロシア語ツールと組み合わされ、パッチ前後のコードを繰り返し比較して脆弱性を見つけ、人間の介入なしに攻撃プログラムを生成した。
なぜ重要か
GTIGによれば、LLMが自律的に動作する攻撃コードを作成した初の確認例であり、手作業よりはるかに速く攻撃者が欠陥を見つけて悪用できるようになる可能性がある。
注目点
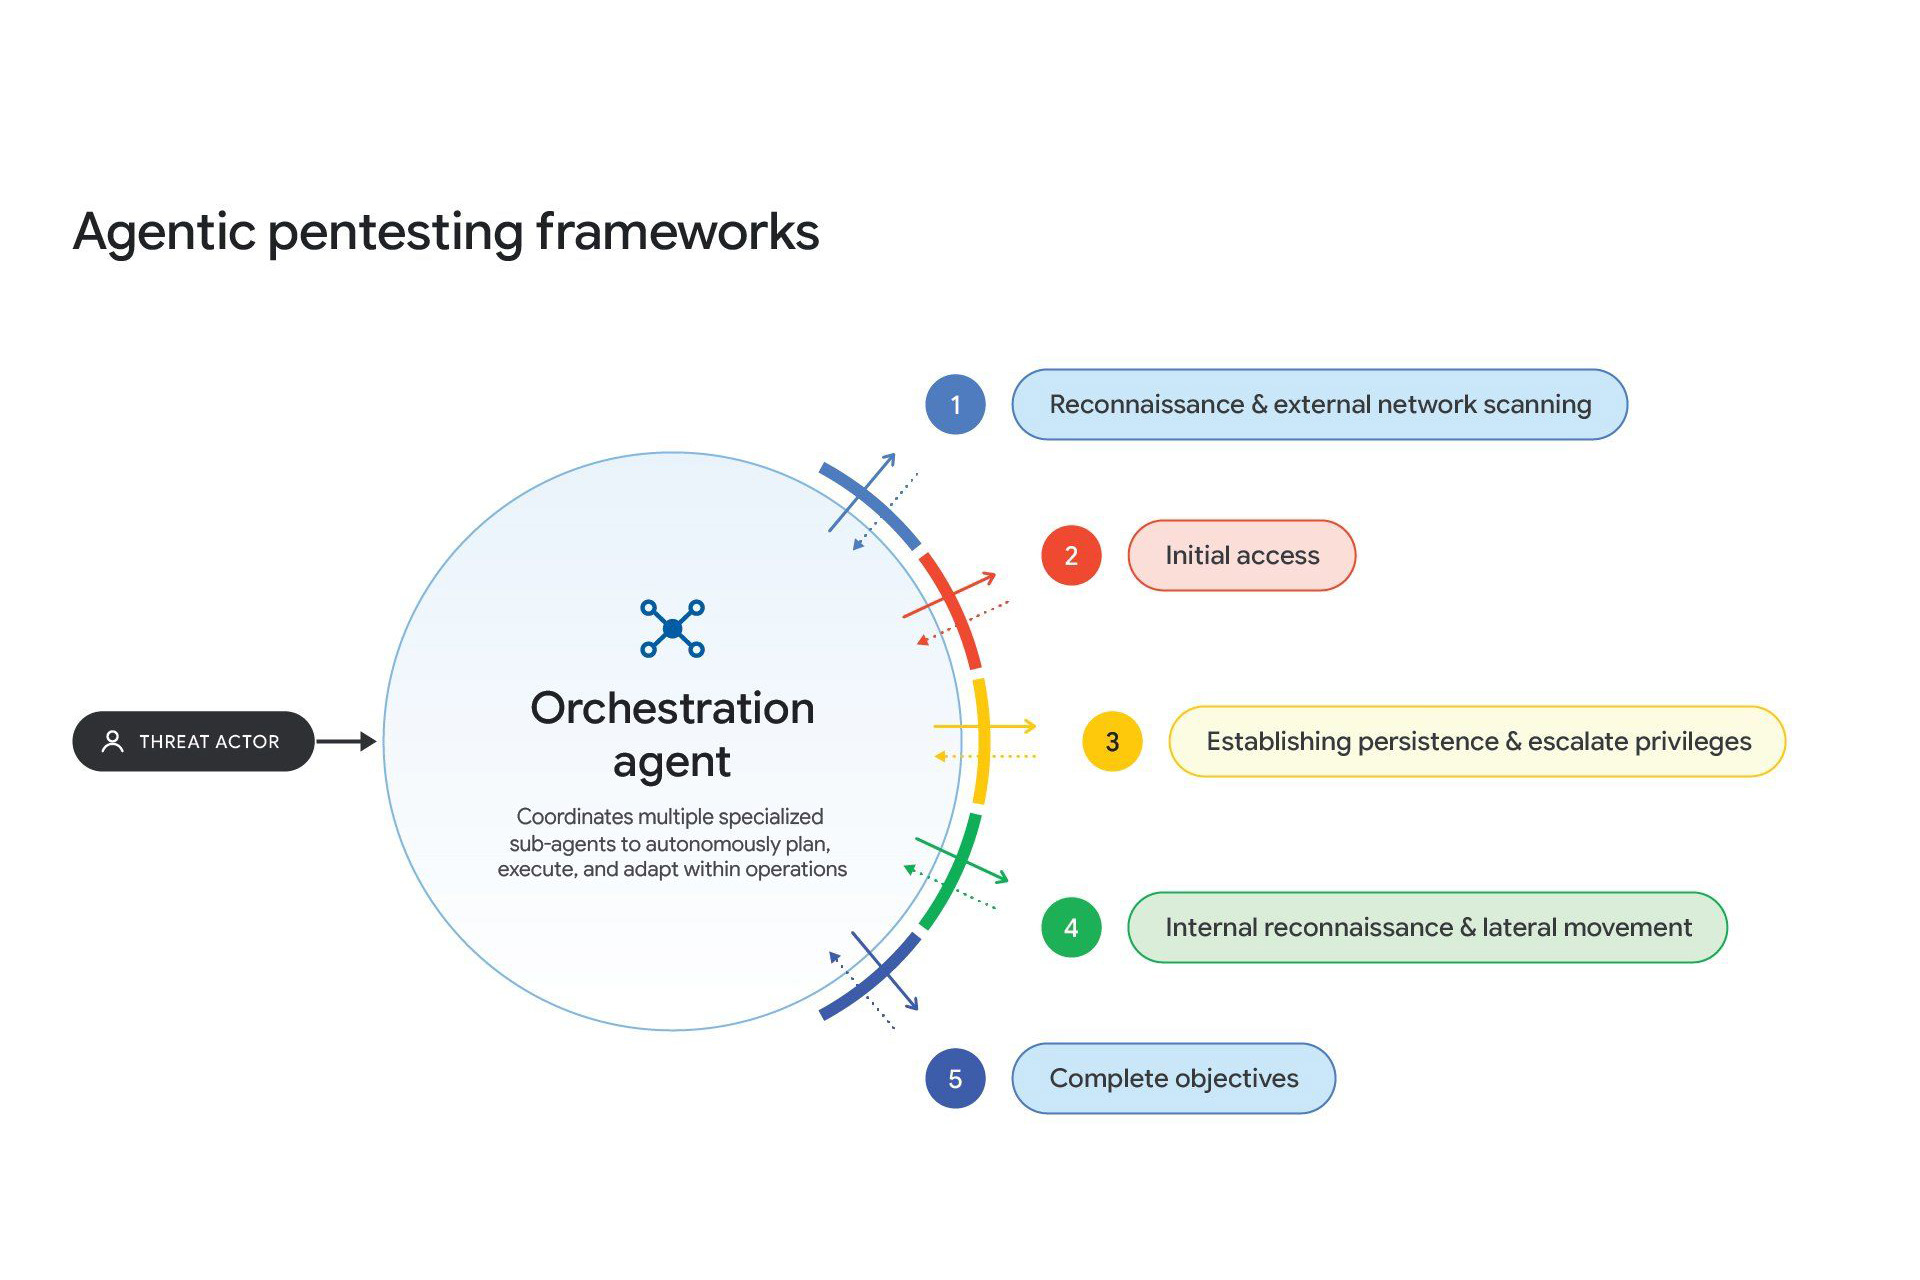
GTIGの第4四半期AI脅威トラッカーは、金銭目的の攻撃者とサイバー諜報の疑いがある攻撃者の双方がCAIRN、PentAGI、CyberStrikeAIといったオープンソースのエージェント型ペネトレーションテストツールを使い、攻撃手順全体を自動化していることも明らかにした。CAIRNの導入は米航空宇宙分野を標的とした侵入で確認された。
誰に効くかソフトウェアベンダーや企業のセキュリティチームは、攻撃コード開発のサイクルが速まることに直面する一方、CAIRNのようなオープンソースのエージェント型ペネトレーションテストツールが攻撃者の参入障壁を下げ、パッチ管理と監視がより急務となる。
こういう要約が、毎朝あなたのメールに届きます。
GTIGの報告書は、サイバー攻撃におけるAIの使われ方が転換したことを示す。今やAIは単なる補助者ではなく、脆弱性の発見と攻撃コードの作成における自律的な行為者だ。exploit_agentの事例は、LLMフレームワークがパッチ適用済みと未適用のコードを継続的に比較し、欠陥を見つけ、人間を介さずに動作する攻撃コードを生成できることを示す。パッチ公開から攻撃までの時間が圧縮される。
報告書は別に、金銭目的の攻撃者とサイバー諜報の疑いがある攻撃者の双方が、CAIRN、PentAGI、CyberStrikeAIといったオープンソースのエージェント型ペネトレーションテストツールを採用し、攻撃ワークフロー全体を自動化していると指摘する。CAIRNの導入1件は米航空宇宙分野に対する侵入で確認され、こうしたツールがすでに高価値標的に対して運用されていることを示す。
GTIGは国家関与の活動も確認した。中国関連のアクターは取得したデータの処理にLLMを使い、北朝鮮関連の作戦はAI生成のペルソナ(一部はSynthIDの透かし入り)を使って暗号資産企業を標的にし、自律型コーディングアシスタントの操作を試みている。これらの例は、偵察から悪用、ソーシャルエンジニアリングまで、攻撃のライフサイクル全体にAIが組み込まれつつあることを示唆する。
業界と使っているAIツールを選ぶと、仕事に関係するニュースが毎朝届きます。
登録無料・Googleアカウントなら30秒・いつでも解除できますAITodayについて →
この記事についてわからないことをAIに質問できます。AIはこの記事・AIToday の過去記事・Wikipedia を読み、出典を付けて答えます。Q&Aはこのページに公開され、他の読者も読めます。
このようなAIの動きを、御社の業界・競合に合わせて毎日届ける法人プランもあります → 詳しく見る
FlashLabsがOrcaRouterゲートウェイのTrace Exportを強化し、SDKやコード変更なしでAIリクエストのトレースをGrafana、Datadog、Langfuse、LangSmithへリアルタイム…

KivaのSamurai Appに、ヤマト運輸「ビジネスメンバーズ」の顧客コードへログインし運賃と請求金額を取得、複数コード・複数月の運賃CSVを一括ダウンロードできるAPI連携を追加
Notion LabsのCISOデイビッド・ツァオ氏は、11月2日のFireworks AIへの不正アクセスでNotion AI Insightsのチャット記録が流出した可能性を受け、11月12日に影響を受けた日本顧客へ…
川崎重工業は11月16日、神戸須磨シーワールドでAIカメラによる実証実験を行うと発表した
SwitchBotはスマートリモコン「Hub 4」の予約販売を11月18日に19,980円で開始した
CodeRabbitはOpenAI Daybreak Defense Networkに参加した