何が起きたか
BlockのCISOジェームズ・ネッテスハイム氏によると、レッドチーム演習でOpenAI Daybreakを使い、約2時間で完全な攻撃パスを連鎖し、18分後に自動提案パッチに到達した。
なぜ重要か
ネッテスハイム氏によれば、こうした連鎖は通常、人間のレッドチーマーが数日を要するもので、AIが人間の意図から行動までの時間を圧縮する中、防御側も「火には火を」で対抗できるようになったという。
誰に効くか大企業のセキュリティ責任者やレッドチーム実務者は、AIがエンドツーエンドの攻撃パス——SQLインジェクションから権限昇格、ピボットまで——を数時間で連鎖させ、数分でパッチを提案する事例を、人間がすべての結果を検証する形で具体的に得たことになる。
こういう要約が、毎朝あなたのメールに届きます。
Blockのセキュリティチームは、コード生成からセキュリティ運用まで、ワークフロー全体でAIを責任を持って採用することに注力しており、ネッテスハイム氏はこの変化を従来の段階的な自動化ではなく「一緒にスケールできる新しいチームメイト」を加えることだと表現する。ソフトウェアのバグをレビューしたりログを解析したりするような、かつて数日から数週間かかっていた作業は今ではほんのわずかな時間で完了し、人間がすべての結果を検証している。
チームはどの作業にどのモデルを使うかについても、より選別的になった。ネッテスハイム氏によれば、以前は最新モデルを使っていたが、今はそうする必要はなく、BlockのセキュリティハーネスはDaybreak上に構築され、タスクを適切なモデルに振り分け、人間が引き継いだりエージェント同士が互いの作業を検証したりするためのフックを備えている。チームはこれらのシステムを社内ベンチマークと実運用性能に対して継続的に評価し、責任ある道である場合には作業を人間のレビューに回している。
時間の節約だけでなく、ネッテスハイム氏はそもそも導入される脆弱性の数を減らす機会も見ている。それが実現すれば、セキュリティチームはパッチ当てに費やす時間を減らし、予防的で戦略的な業務により多くの時間を割けるようになる。同氏は、AIが高度な能力を非常に著名なテクノロジー企業や政府だけでなく誰の手にも届くようにすることで、優位性を防御側に移しつつあると述べている。
業界と使っているAIツールを選ぶと、仕事に関係するニュースが毎朝届きます。
登録無料・Googleアカウントなら30秒・いつでも解除できますAITodayについて →
この記事についてわからないことをAIに質問できます。AIはこの記事・AIToday の過去記事・Wikipedia を読み、出典を付けて答えます。Q&Aはこのページに公開され、他の読者も読めます。
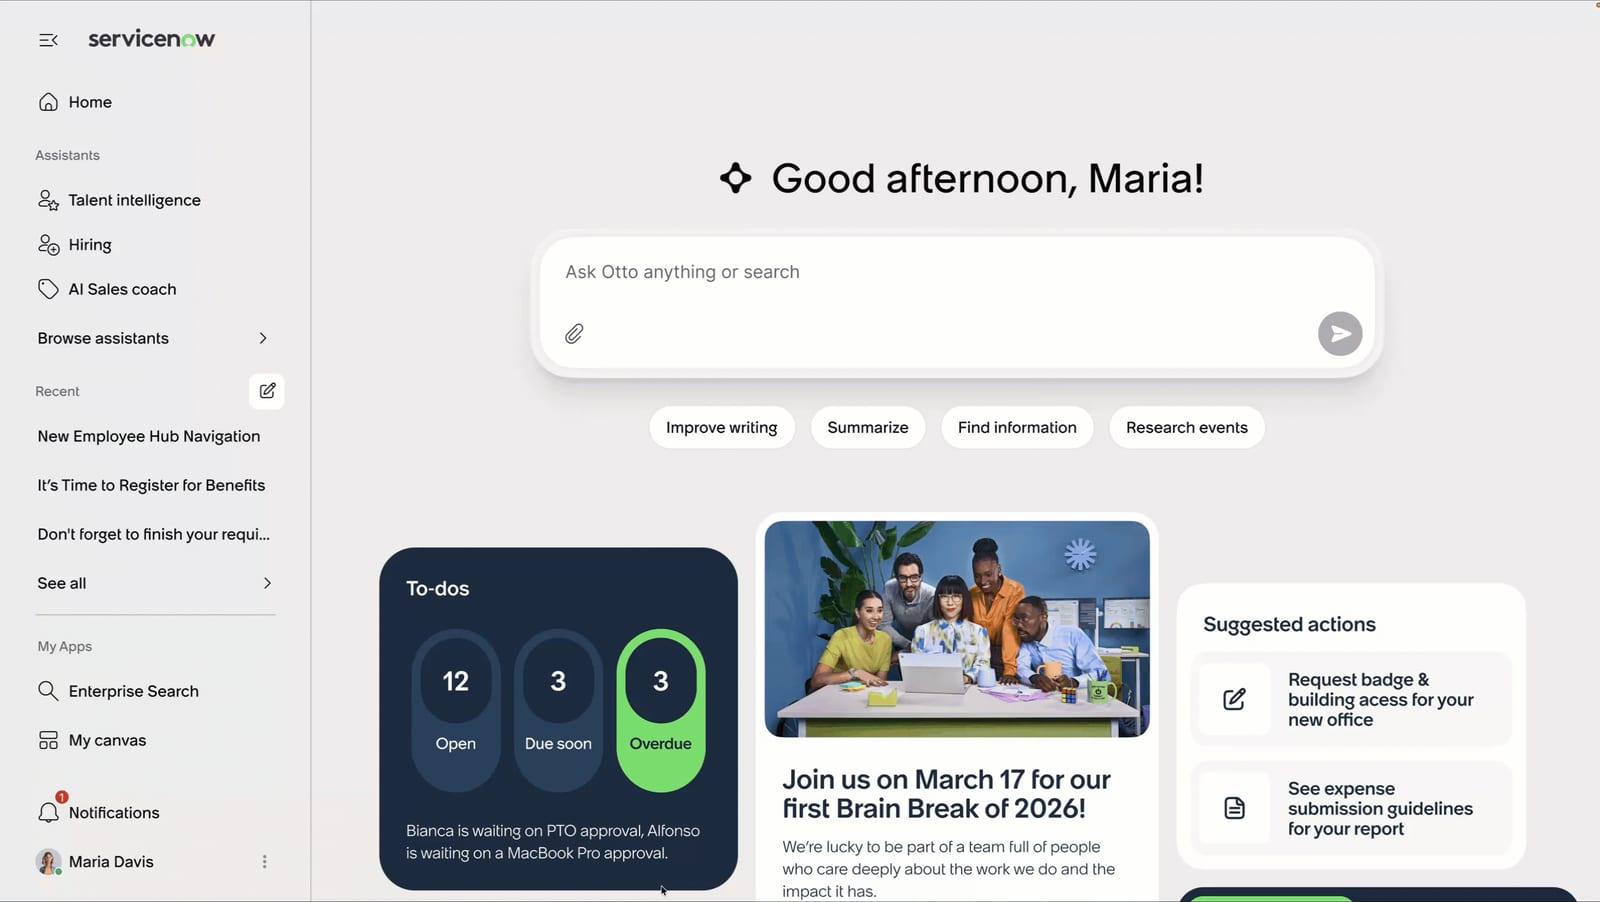
ServiceNowは、エージェントのID、許可された行動、システム、所有者を定義する暗号署名付き資格情報AI Passportを、自社のAI Control Towerを通じて発行すると発表した
会長兼CEOのC.C. Wei氏が、TSMCの2026年通年の米ドル建て売上成長率見通しを約44%に引き上げたと発表した
日本は対米投資の第3弾としてGlobalFoundries主導の事業を選定
Uniplayの共同創業者兼CEOのEric Francia氏は、AIで知識がかつてない規模でアクセス可能になり、大規模チームが数カ月要した仕事を数日で少数の人間がこなせると記した
Modalが年換算経常収益10億ドルを突破し、Accel主導で評価額15.75BドルのシリーズDで750Mドルを調達した
Fortuneの寄稿でDentons CEOは、繁栄する企業はスピードを上げることと人材や関係性への投資のバランスを取る必要があると述べた