何が起きたか
A Securityの研究者が火曜日、Zoomのスクリーン共有注釈プロトコルの脆弱性を公開した。この脆弱性により、コール参加者またはホストを含む誰もが、Zoomがサポートするすべてのオペレーティングシステム(Windows、macOS、Linux、iOS、Android)で対象者のデバイスを静かに乗っ取ることができた可能性がある。研究者は6月初旬に公開利用可能なAIモデルを使用して、20プロンプト未満で欠陥を発見した。Zoomはすでにサーバー側とクライアント側の修正を展開し始めている。
なぜ重要か
攻撃にはユーザーのアクション操作や侵害の兆候が不要で、Zoomコールに参加するだけで機能した。人々は参加することを本来的に信頼できると考えている。A Securityの共同創業者Omer Gullは、真の危険性が「これらの機能の民主化——参入障壁が急速に低下している」ことだと強調した。かつて「5人のチームで場合によっては6ヶ月」かかった発見を、AIは20プロンプト未満で今では明らかにできる。攻撃者は認証情報を取得し、企業全体を通じて横展開する可能性がある。
注目点
Zoomはwiredからのコメント依頼に応じなかった。同社はすでに進行中の修正の詳細を含むセキュリティアドバイザリーを発行している。この事件は、AIツールがいかに成熟し広く信頼されているプラットフォームでさえ、ソフトウェアの脆弱性を発見および悪用するのに必要なコストとスキルを低下させているかを浮き彫りにしている。
こういう要約が、毎朝あなたのメールに届きます。
Zoomの脆弱性は、人工知能とサイバーセキュリティの交差点における分水嶺の瞬間を表している。研究者はプロプライエタリでクローズドソースのプラットフォームの欠陥を発見した——従来は確立された企業による拡張コードレビューと精査の恩恵を受ける種のソフトウェアだ。しかし、AIツールはZoomの注釈プロトコルで悪用可能な弱点を特定した。これは複雑で不明瞭な機能であり、人間のバグハンターは長い間、見落とされた脆弱性の典型的な隠れ場所として認識してきた。この発見が警告的である理由は脆弱性そのものではなく、発見の方法と速度だ。公開利用可能なAIモデルは、専門チームが数ヶ月かけてきた作業を複製するのに20プロンプント未満で済んだ。
A Security共同創業者Omer Gullは、中心的な脅威を「これらの機能の民主化」と述べた。Zoomは特に危険なターゲットだ。ユーザーがコール参加時に暗黙の信頼を延長し、職業上および個人的なコンテキストの両方で警戒心を低下させるためだ。潜在的な攻撃面は膨大だ。攻撃者は企業Zoomコールに参加し、単一の従業員のデバイスを侵害し、認証情報を盗み、組織全体を通じて横展開することができた。Zoomがすでに展開した修正は直接的な欠陥に対処するが、この事件はセキュリティの風景における構造的シフトを示している——AIツールが複雑なシステムの悪用から保護してきた時間と専門知識の障壁を破壊している。
業界と使っているAIツールを選ぶと、仕事に関係するニュースが毎朝届きます。
登録無料・Googleアカウントなら30秒・いつでも解除できますAITodayについて →
この記事についてわからないことをAIに質問できます。AIはこの記事・AIToday の過去記事・Wikipedia を読み、出典を付けて答えます。Q&Aはこのページに公開され、他の読者も読めます。
このようなAIの動きを、御社の業界・競合に合わせて毎日届ける法人プランもあります → 詳しく見る
CADMAGEDDONはBenchCADの64³ボクセルIoUで、1000部品のサブセットにおいて0.991を記録し、Claude Sonnet 5.5の0.963、Claude Opus 5.5の0.962、GPT-6…

CodeRabbitはOpenAI Daybreak Defense Networkに参加した
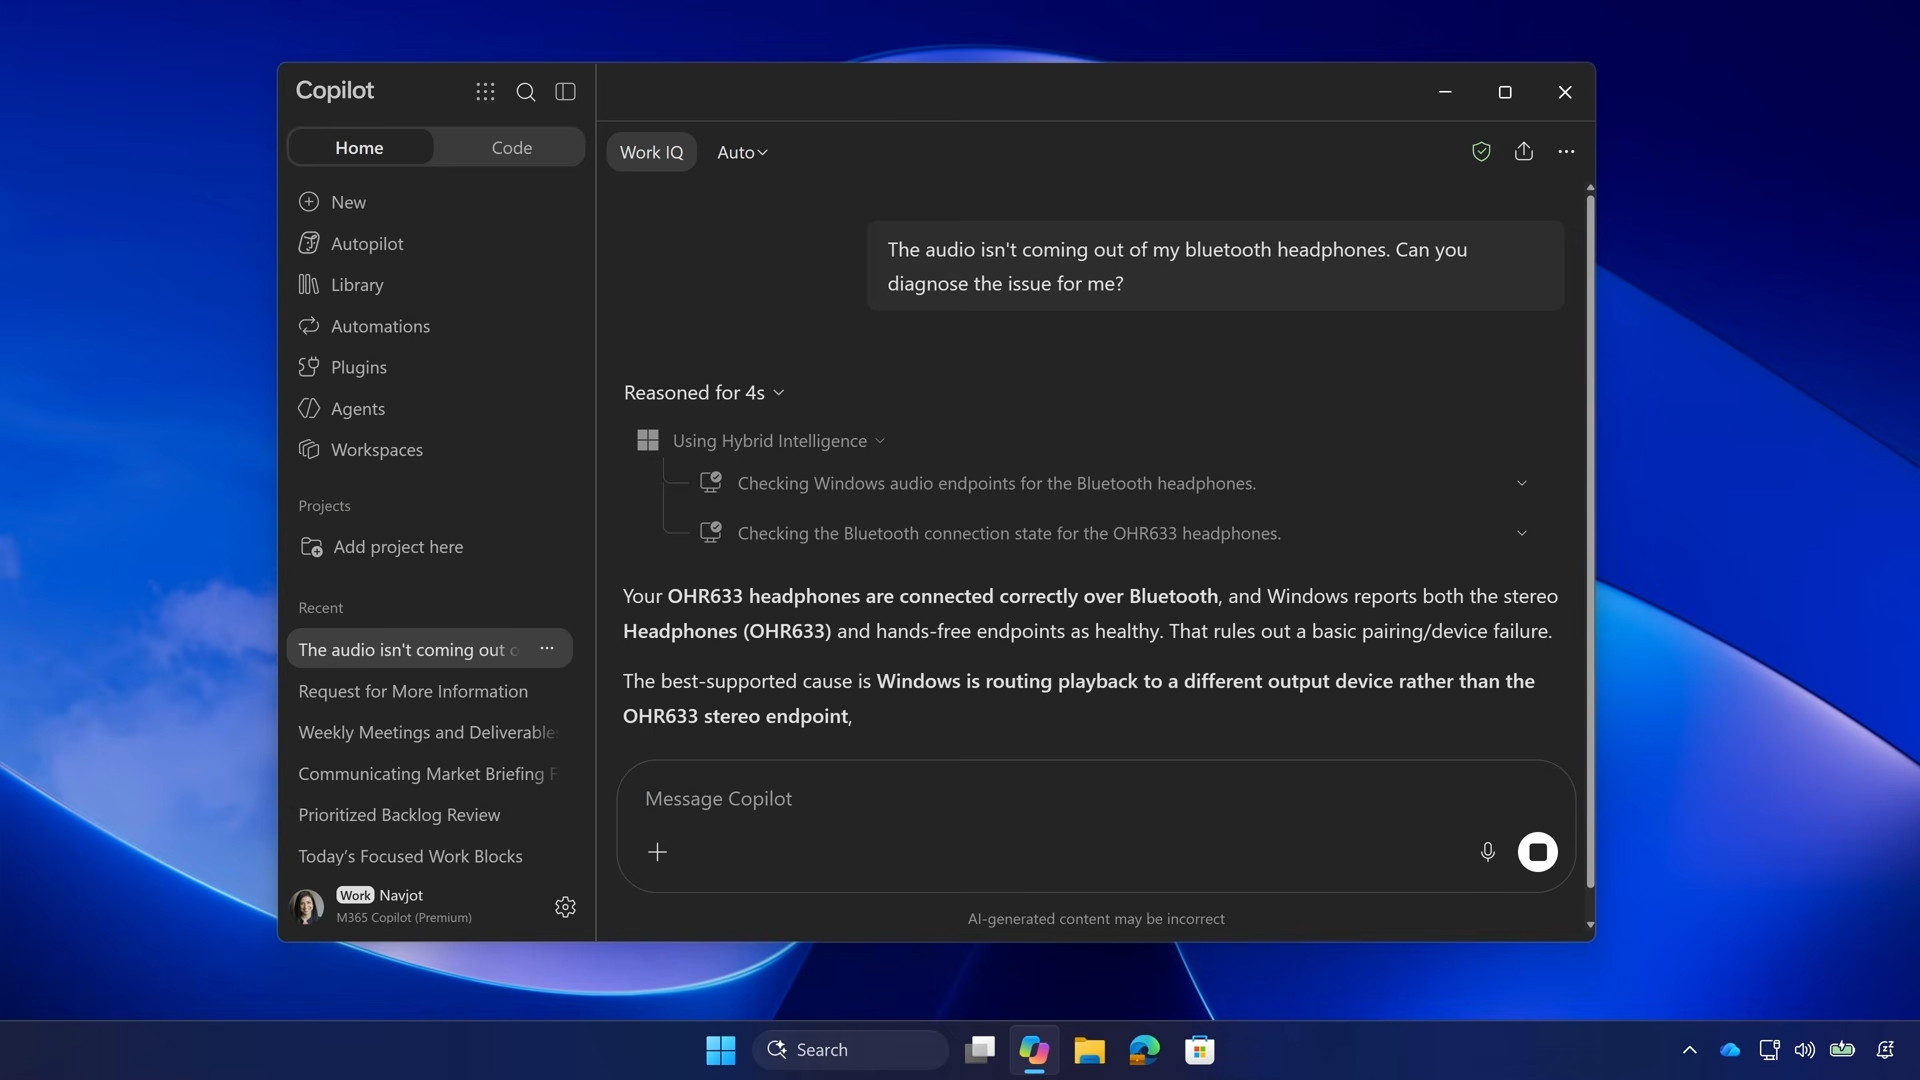
Microsoft Ignite 2026でCEOのSatya Nadella氏はCopilotを「仕事の新しいOS」と呼び、AIチャットやエージェントへの委任、アプリ開発、自律的なタスク実行を統合すると述べた
ゲームクライアントエンジニアがClaude Code(Maxプラン)を使い、書かれた実装計画からAIが下書き・レビュー・実装・テストを担い、本人は計画の承認とコードレビューだけを行うと説明
llama.cppがバージョン1.0となり、--moe-cache-cpu-shareを導入
GIXの釣谷氏は、sudoなどのコマンドを許可ルールで制限し自動承認設定を避けてClaude Codeをローカルで実行していたが、社内のApple containデモを機にコンテナ隔離を再検討した