何が起きたか
OpenAIは2026年11月20日付で利用ポリシーを更新し、モデルルーターやAIゲートウェイなど自社モデルへの直接アクセスを提供するサービスに対し、事前の審査・承認を義務付ける。
なぜ重要か
パートナーやリセラー、ゲートウェイ経由でOpenAIモデルを利用する開発者や企業も、直接利用時と同じ保護措置と執行の対象となる見通しで、アクセス提供前に審査手続きが加わる可能性がある。
注目点
更新された利用ポリシーは2026年11月20日に発効する。
誰に効くかリセラーやモデルルーター、AIゲートウェイ経由でOpenAIモデルを利用する開発者や企業が最も直接的な影響を受ける。これらの仲介事業者が直接アクセスを提供する前にOpenAIの審査・承認を得る必要が生じるためだ。パートナーサービスのプラットフォーム担当やコンプライアンス担当も、保護措置と執行をOpenAIの基準に合わせる必要が出てくる可能性がある。
こういう要約が、毎朝あなたのメールに届きます。
OpenAIは今回のポリシー更新を、すでに進めてきた取り組みの延長と位置づけている。過去数カ月にわたり、同社のモデルを提供する各種サービスについて、顧客やパートナーと安全ポリシーの整合を図ってきた。展開前にモデルの能力とリスクを評価し、安全要件に従うよう訓練し、回避を試みる人に対して保護措置が機能するかをテストし、その後も不正利用を監視するという多層的なアプローチを説明している。要点は、一部の保護措置はモデル内部にあり、別の措置はモデルを取り巻くシステムや人に依存するため、直接アクセスでもパートナー経由でも双方が機能する必要があるということだ。
新要件はこの考え方を仲介事業者にも広げる。OpenAIモデルへのアクセスを提供するパートナーは、OpenAI自身と整合する保護措置を維持し、違反の可能性を調査し、適切な措置を取る必要がある。制限がサービス間で有効に保たれるよう、執行面での連携も含む。利用ポリシーは、モデルルーターやAIゲートウェイなど直接アクセスを提供するサービスに対し、提供前の審査・承認という手続き上の関門を追加する。
OpenAIは不正利用への実務的な仕組みにも言及している。顧客はエンドユーザー、乗っ取られたアカウント、漏えいしたAPIキーを通じて不正利用に遭遇し得る。SafetyIDsは、OpenAIがユーザーの身元を知ることなく調査時に個々のエンドユーザーを区別できるようにするためのもので、これにより他の利用者への影響を抑えつつより精密な対応ができるとしている。執行判断は記録された行為とリスクに基づき、行為や約束、保護措置に意味のある変化があり当初の懸念が解消されれば制限を見直すとしている。
業界と使っているAIツールを選ぶと、仕事に関係するニュースが毎朝届きます。
登録無料・Googleアカウントなら30秒・いつでも解除できますAITodayについて →
この記事についてわからないことをAIに質問できます。AIはこの記事・AIToday の過去記事・Wikipedia を読み、出典を付けて答えます。Q&Aはこのページに公開され、他の読者も読めます。
OpenAIは最新LLMをGoogle CloudのModel Gardenで提供すると発表した
Nvidiaは10月21日のGTC Berlinで、GPUからAIファクトリー全体の構築・運用にまで事業領域を広げる参照設計とソフトウェアを発表した
Google CloudはGPT-6 Astra、GPT-6.1 Sol、GPT-6 LunaをModel Gardenに追加した
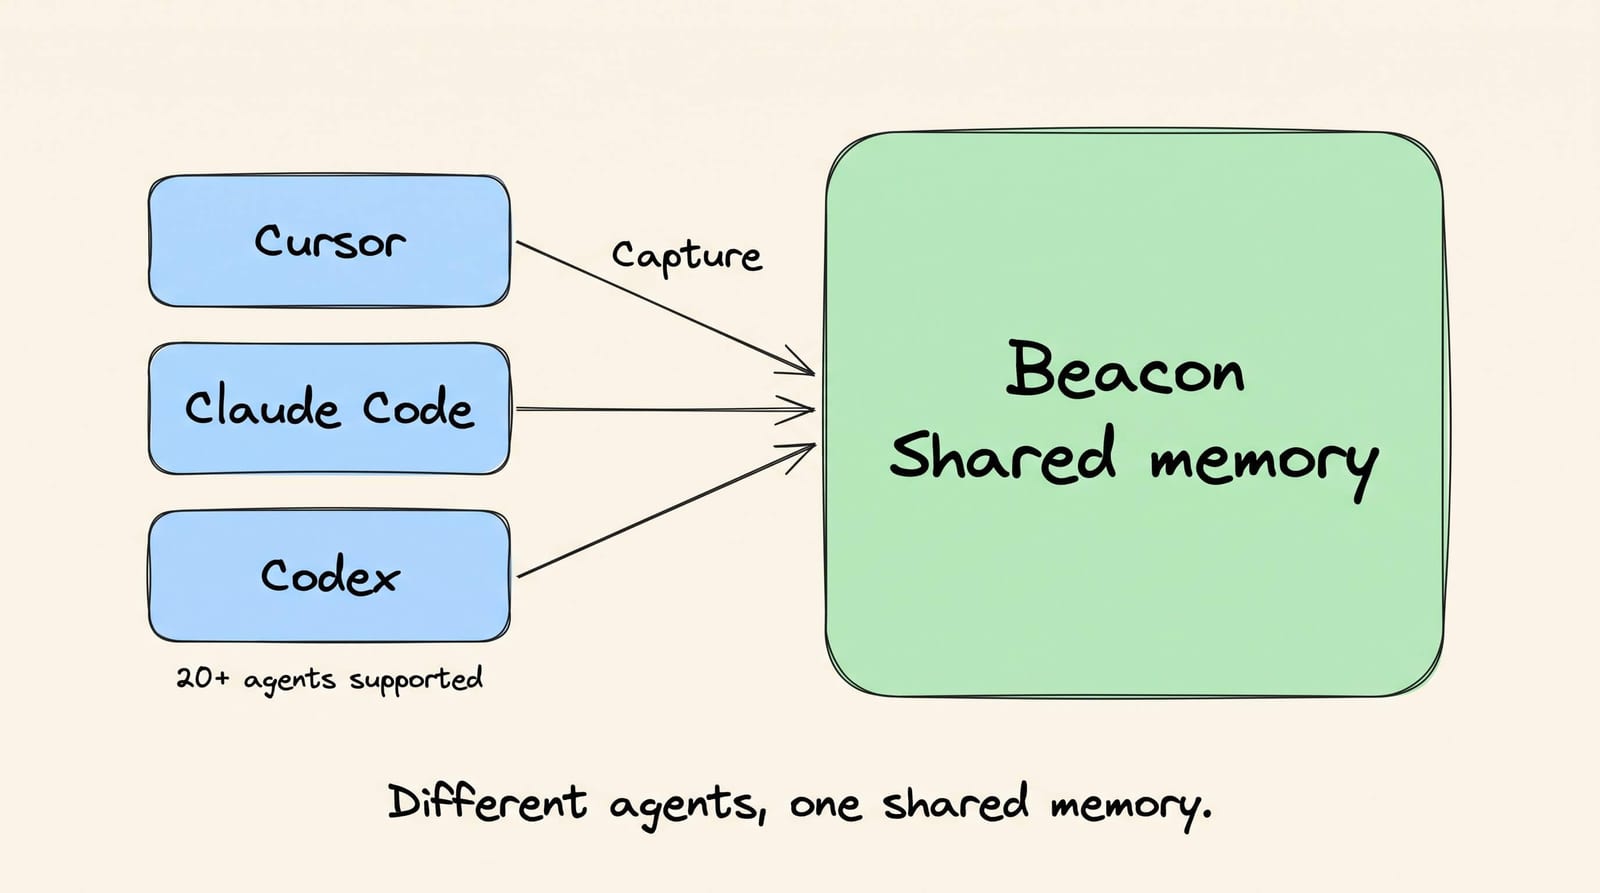
Asymptote LabsのJustin氏が、Claude Code、Cursor、Codexなど20以上のハーネスにわたるプロンプト、ツール呼び出し、ファイル変更を単一形式で記録するBeaconを公開した
AWSはStrands Agentsを基盤とするAdaptive Agentic Intelligence Framework(AAIF)の詳細を公開した
Walmartは買い物用AIエージェントを歓迎する一方、AmazonはMuseというエージェントを遮断しているとAxiosが報じた