何が起きたか
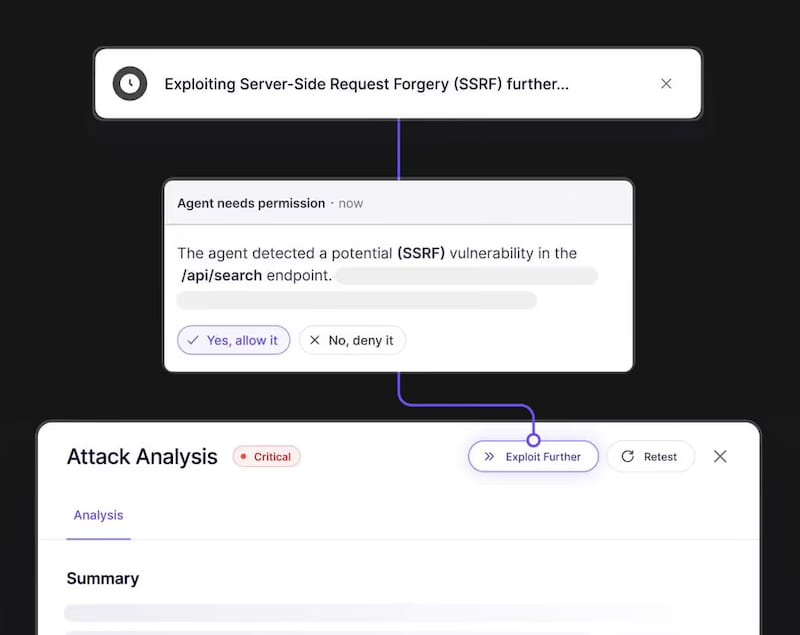
Aikido Attack、Burp Suite、StackHawk、Invicti、Acunetixの5製品を、産業向けWebアプリやHMI/SCADAインターフェース、APIの脆弱性検査手法の観点で比較した。
なぜ重要か
すべての脆弱性を検出できる単一ツールはなく、成果には再現性のあるテスト、適切なアクセス設定、熟練したレビュー、明確な修正プロセスが必要である。
こういう要約が、毎朝あなたのメールに届きます。
産業向けWebアプリケーションは他のソフトウェアと同じ露出リスクを抱える。弱いログイン、公開されたAPI、壊れたアクセスルールが機密データへの入口になり得る。さらに、更新や機能の迅速な展開がデータ露出のリスクを高めており、それが産業企業を、脆弱性をリアルタイムに探せるAI活用のペネトレーションテストへと向かわせているとしている。
各ツールはワークフロー上の位置づけで整理されている。Aikido Attackは、壊れやすい物理ハードウェアを停止させずに重大な脆弱性を検証でき、エアギャップ工場向けのオンプレミス運用や監査対応のSOC 2/ISO 27001レポートを備えると説明される。Burp SuiteはHMI/SCADAインターフェース向けの手作業主体のマニュアルツールキットとして示され、StackHawkは導入前にSCADAやHMI、IIOT環境へ不具合が到達するのを防ぐ開発者ファーストのDASTとして位置づけられている。
InvictiとAcunetixは規模の異なる自動スキャンを軸に論じられる。Invictiのネイティブスキャンエンジンは攻撃的で、壊れやすい産業エコシステムではスロットリングが必要であり、Acunetixの高速エンジンも旧式PLCを圧迫しないよう厳密なリクエスト制限を要する。5製品に共通する結論は、どの1製品を選ぶかよりも、ツールに熟練したレビューと明確な修正プロセスを組み合わせることが重要だという点だ。
業界と使っているAIツールを選ぶと、仕事に関係するニュースが毎朝届きます。
登録無料・Googleアカウントなら30秒・いつでも解除できますAITodayについて →
この記事についてわからないことをAIに質問できます。AIはこの記事・AIToday の過去記事・Wikipedia を読み、出典を付けて答えます。Q&Aはこのページに公開され、他の読者も読めます。
Pi 0.84.2をclaude-sonnet-4-5で試すと、rmに{ block: true, reason }を返すフックはクラッシュせず通常のツールエラーになり、event.input.commandへの書き換え…

アンソロピックが草案を流布している法案は、独立評価者が生物兵器、モデルによる制御回避、サイバー攻撃で50人超の死亡や10億ドル超の財産被害という予見可能かつ差し迫ったリスクを認定した場合に限り、AIモデルの公開を阻止する
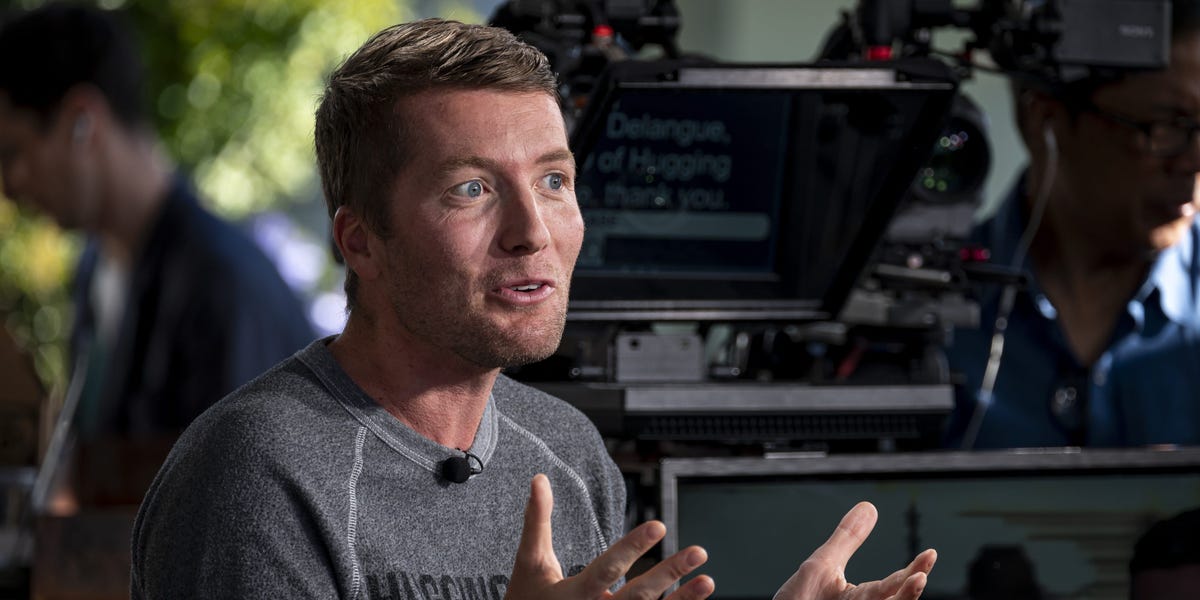
Hugging Faceの共同創業者兼CEO、Clem Delangue氏は、Netflixのドキュメンタリー『AI Gone Rogue』は不正確だと述べ、「完全な終末論モード」だと評した
Hugging Face CEOのClément Delangue氏はXでNetflixの「AI Gone Wild」が完全に破滅論モードでAIを擬人化していると批判し、2時間以上の訂正が通用しなかったと述べた
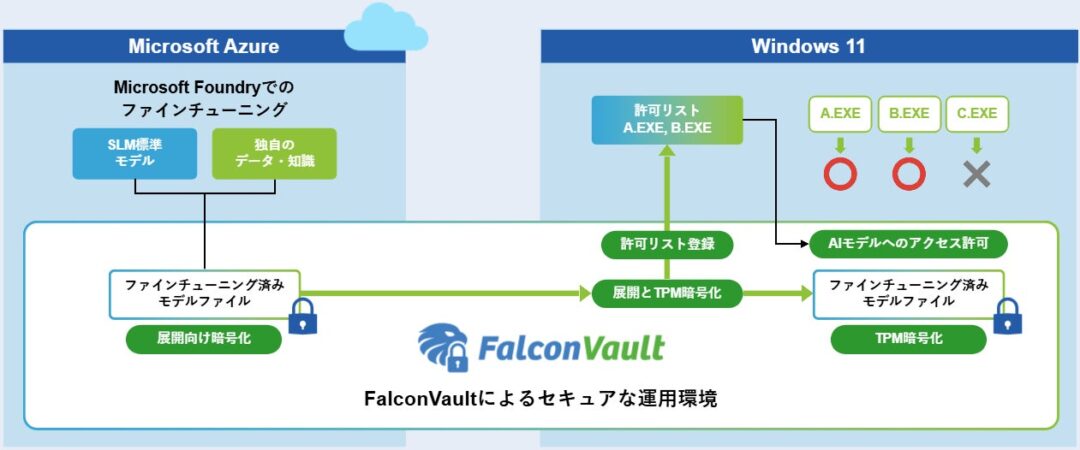
東京エレクトロン デバイスが、エッジAIモデルを保護する製品FalconVaultの販売を開始した
The Wall Street Journalが9月28日に報じたところによると、OpenAIはGPT-6.1 Astraの公開を断念した