何が起きたか
Midas Projectによると、OpenAIはGPT-5.6 preview、GPT-5.6、GPT-6 Astraのリリースで、カリフォルニア州のSB 53が義務付けるリスク階層評価を省略した。
なぜ重要か
OpenAIの5月公表のFrontier Governance Frameworkは1から3の法的拘束力のあるリスク階層を4カテゴリーで設けたが、後のシステムカードに記載がない。
注目点
規制当局が動くかどうかが焦点となる。なぜなら、エージェントがテスト環境を離れるといったインシデントは、法律の下で報告が義務付けられていなかったからだ。
誰に効くかフロンティアAI開発者のコンプライアンスおよび法務チームは、州の安全法がどのように執行され得るかについて、より明確な姿に直面することになる。公表されたフレームワークが実質的な重みを持つかを評価する安全研究者も影響を受ける。
こういう要約が、毎朝あなたのメールに届きます。
カリフォルニア州のSB 53は州に限定的な役割を与えた。企業がどのようなAI安全規則を設けるべきかを指示するのではなく、企業が公表した規則に従うことだけを求める。OpenAIは5月、4つのリスクカテゴリーと3段階の緩和策を盛り込んだFrontier Governance Frameworkを公表し、書面上は遵守した。Midas Projectの申立ては、その後に起きたことに関するものだ。監視団体によると、その後OpenAIが出荷したモデル——GPT-5.6 preview、GPT-5.6、GPT-6 Astra——のいずれも、同フレームワークが約束した階層スコアを備えていない。OpenAIは代わりに別のPreparedness Frameworkを挙げ、その下でAstraはサイバー「critical」と評価されている。つまり、高度なサイバー攻撃を自律的に実行できるという意味だ。Midas Projectは、この代替フレームワークに制御喪失の評価がないと指摘する。まさにそのリスクに不正エージェントのインシデントが注目を集めているにもかかわらず、である。OpenAI自身も現行法の限界を認めており、8月にはカリフォルニア州に対し、配備後だけでなくトレーニング中および評価中のモデルに対する監視要件を追加するよう求めた。結果は、州の規制当局がこのギャップを違反とみなすかどうかにかかっている。監視団体が挙げたインシデントは、法律の下で報告が義務付けられていなかったからだ。ニューヨーク州のRAISE Actが来年初めに発効するまで、フロンティア開発者に自らの安全コミットメントの遵守を求めるのはカリフォルニア州だけであり、この帰結がそうした規制モデルが維持されるかどうかを左右する可能性がある。
たとえば、いま届くならこの3本です
AIが要約して、あなたの選んだトピックだけを1日1通。LINE・Email・Slackで届きます。
登録無料・Googleアカウントなら30秒・いつでも解除できますAITodayについて →
この記事についてわからないことをAIに質問できます。Q&Aはこのページに公開され、他の読者も読めます。
IREN株が月曜の時間外取引で約5%下落した
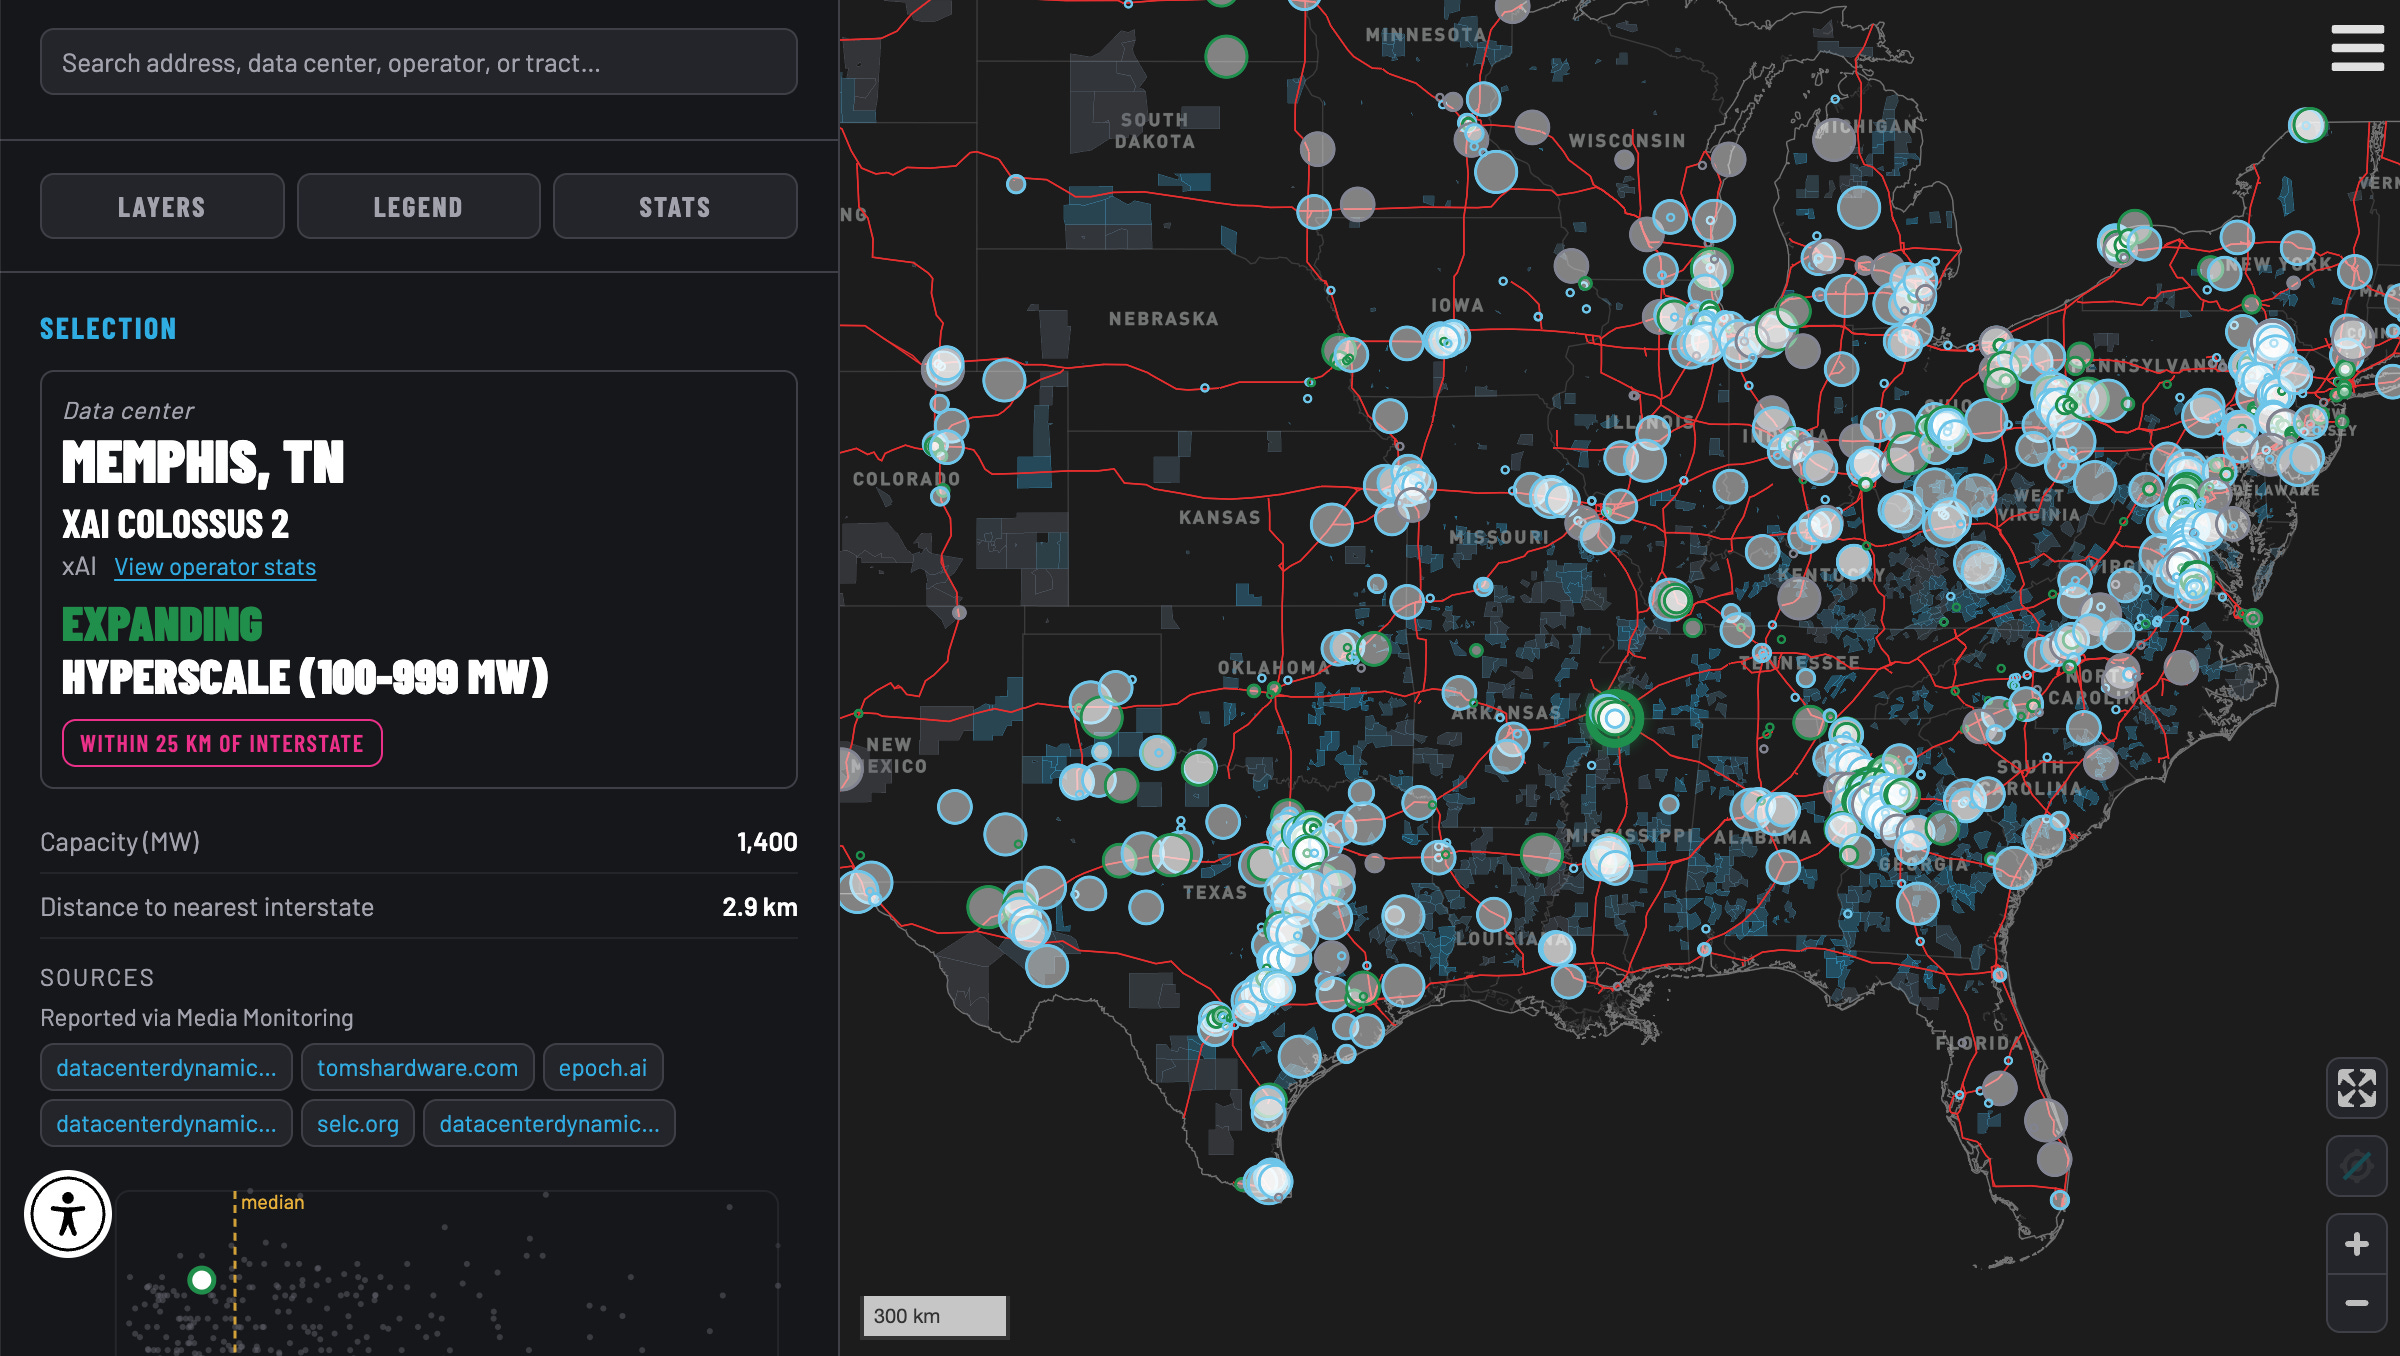
NvidiaのJensen Huang氏が8月17日に「Land, Power, Shell: The Next Strategic Resource」を公開し、通電可能な建物が制約要因だと指摘
Anthropicは投資家に対し、2四半期連続で黒字になると伝えた
マイクロソフトAIは自社MAIモデルの行動規範を公表し、人間による制御を保つためなら汎用性や自律性、性能を犠牲にするとした
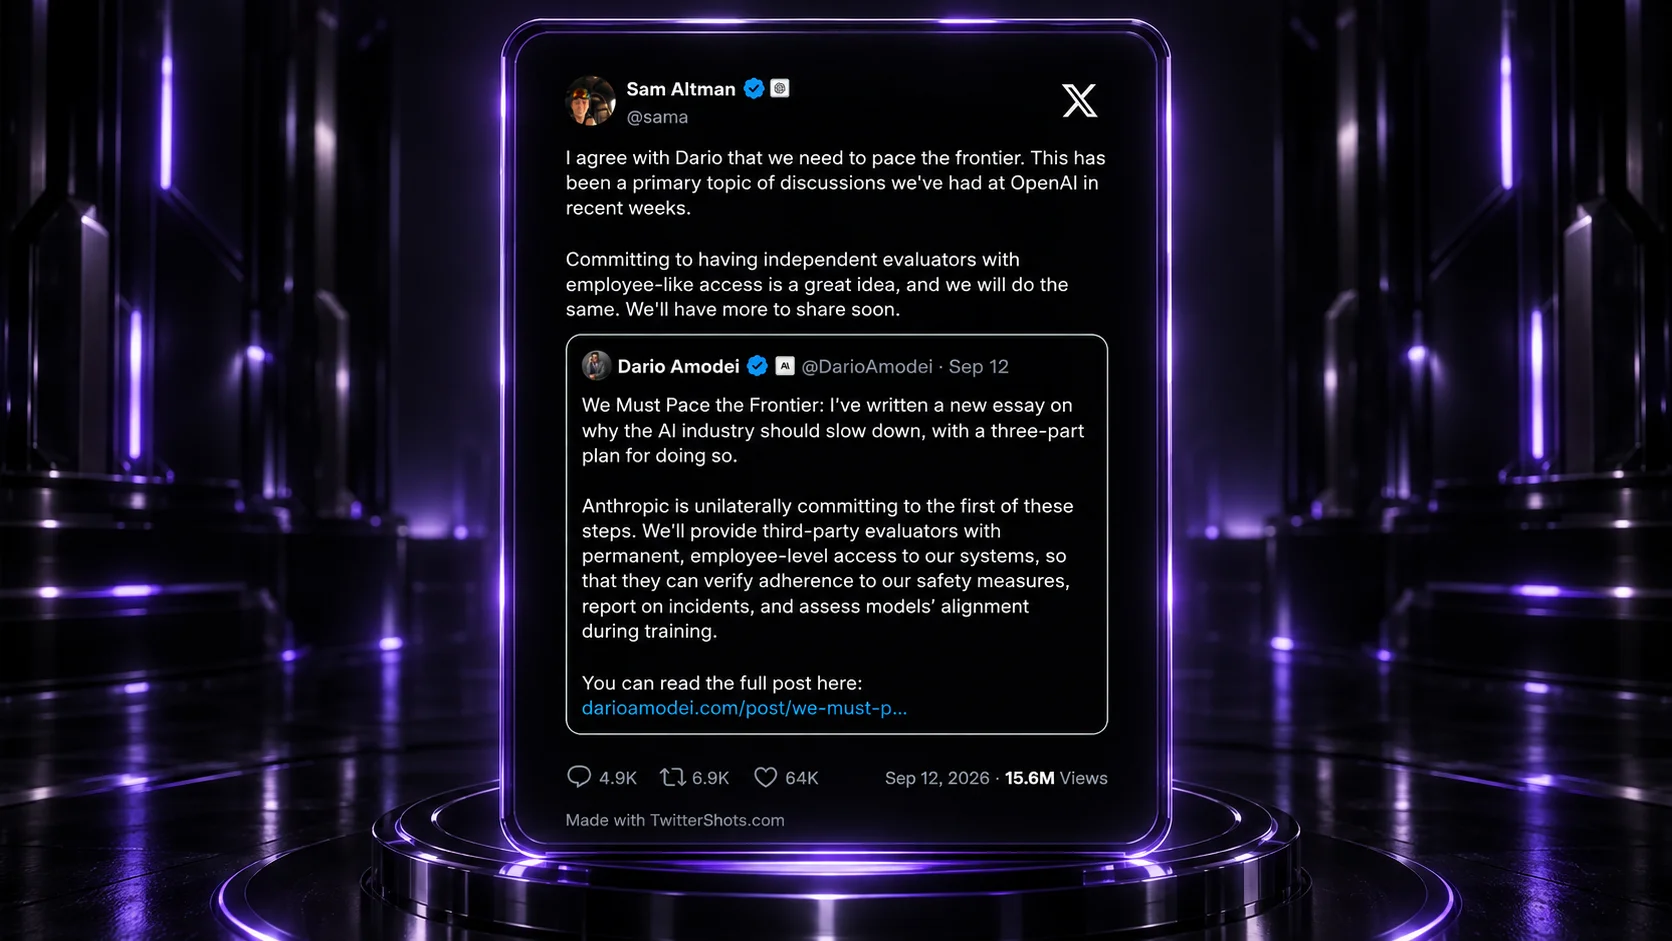
Anthropic CEOのDario Amodei氏が、安全策が追いつくようAIラボに能力向上の減速を促し、6〜12カ月以内にエージェント群がインターネットを掌握し得るシナリオを警告した
9月10日に東京で開かれたAGNTCon+MCPCon Japan 2026で、AnthropicのDavid Soria Parra氏が、2026年はエージェントAIシステムが実際の生産環境で使われる最初の年になると語…