何が起きたか
OpenAIが「GPT-Red」と呼ばれるLLM攻撃モデルを開発しました。このモデルは他のLLMのサイバー防御を高めるための訓練相手として機能します。セルフプレイ・ループで何度も対戦を繰り返すうちに、GPT-Redは攻撃能力を、相手モデルは防御能力を高めていきました。
なぜ重要か
LLMはWebサイトやコード、他のエージェントと連携する複雑なAIエージェントとして使われるようになり、人間チームだけで起こり得るあらゆる攻撃に対応し続けることが難しくなっています。GPT-Redは「プロンプト・インジェクション」などの新たな攻撃手法を自動で発見できるため、より堅牢なモデルの開発が可能になります。
注目点
OpenAIがGPT-Redの攻撃を自社モデルに試した結果、2024年8月リリースのGPT-5では90%以上が成功した一方、新版GPT-5.6では成功率は23%未満に低下しました。ただしGPT-Redは人間のレッドチーマーを完全に置き換えるものではなく、人間が見逃す攻撃がある一方、GPT-Redも画像経由のプロンプト・インジェクション攻撃には十分対応していません。
こういう要約が、毎朝あなたのメールに届きます。
OpenAIによるGPT-Redの開発は、大規模言語モデルがより高度化し広く展開される中で、AI安全テストの根本的な転換を反映しています。従来、セキュリティ脆弱性を発見するレッドチーミング活動は人間のテスター頼りでしたが、LLMの複雑さの増加と、Webブラウザやコードエディタ、他のAIエージェントといった外部システムとの統合が進むにつれて、人間だけでの包括的なテストはますます困難になっています。OpenAIが採用したセルフプレイ・ループアプローチでは、GPT-Redが他のモデルを繰り返し攻撃する一方でそれらは防御を強化し、攻撃者と防御者の能力が共進化するトレーニングの場が生まれます。これはサイバーセキュリティにおける競争力学を映し出しており、防御側はまだ発明されていない攻撃に先制的に備える必要があります。
「Fake Chain of Thought」攻撃は、自動化が必要とされる理由を示す好例です。この攻撃は、現代のLLMが問題解決時に内部的に使用する仕組み(思考過程の記録)を悪用するもので、そうした攻撃を発見するにはモデル自体のロジックを理解する必要があります。OpenAIが2025年の実験を再現したところ、人間のレッドチーマーがGPT-5の脆弱性を発見したのと同じタスクで、GPT-Redは人間テスターよりも効果的な攻撃を発見しました。これは、攻撃空間の自動探索が特定の領域ではより徹底的である可能性を示唆しています。ただし、本文は人間の専門知識を置き換えることはGPT-Redの意図ではないことを明確にしています。人間テスターはGPT-Redが見逃す攻撃を見つけられ、その逆も同様であり、最も効果的なアプローチは両者を組み合わせることです。
業界と使っているAIツールを選ぶと、仕事に関係するニュースが毎朝届きます。
登録無料・Googleアカウントなら30秒・いつでも解除できますAITodayについて →
この記事についてわからないことをAIに質問できます。AIはこの記事・AIToday の過去記事・Wikipedia を読み、出典を付けて答えます。Q&Aはこのページに公開され、他の読者も読めます。
DellのArthur Lewis社長は「多くの場合、次の制約はモデルではなくデータだ」と述べ、AI Data Platformがその問題を解決すると説明した
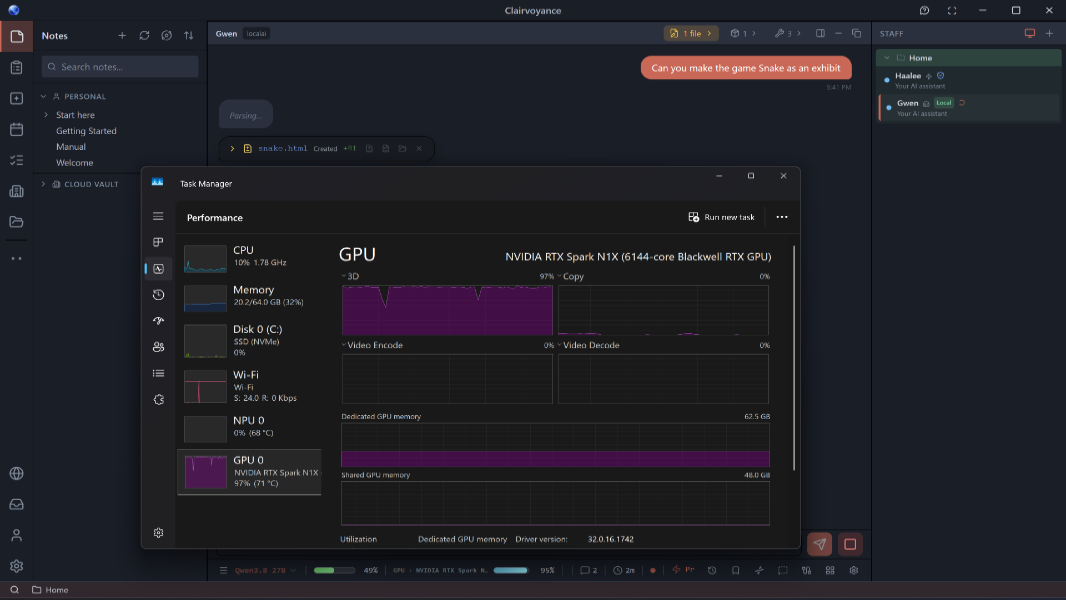
MicrosoftとNvidiaがローカルAI向け新Windows PC「RTX Spark」を推進
Microsoft AI CEOのMustafa Suleymanは、MAI-Base-2はGPT 5.6 Solを支えるモデルより強力で、OpenAIの計算量の4分の1で済んだと述べた
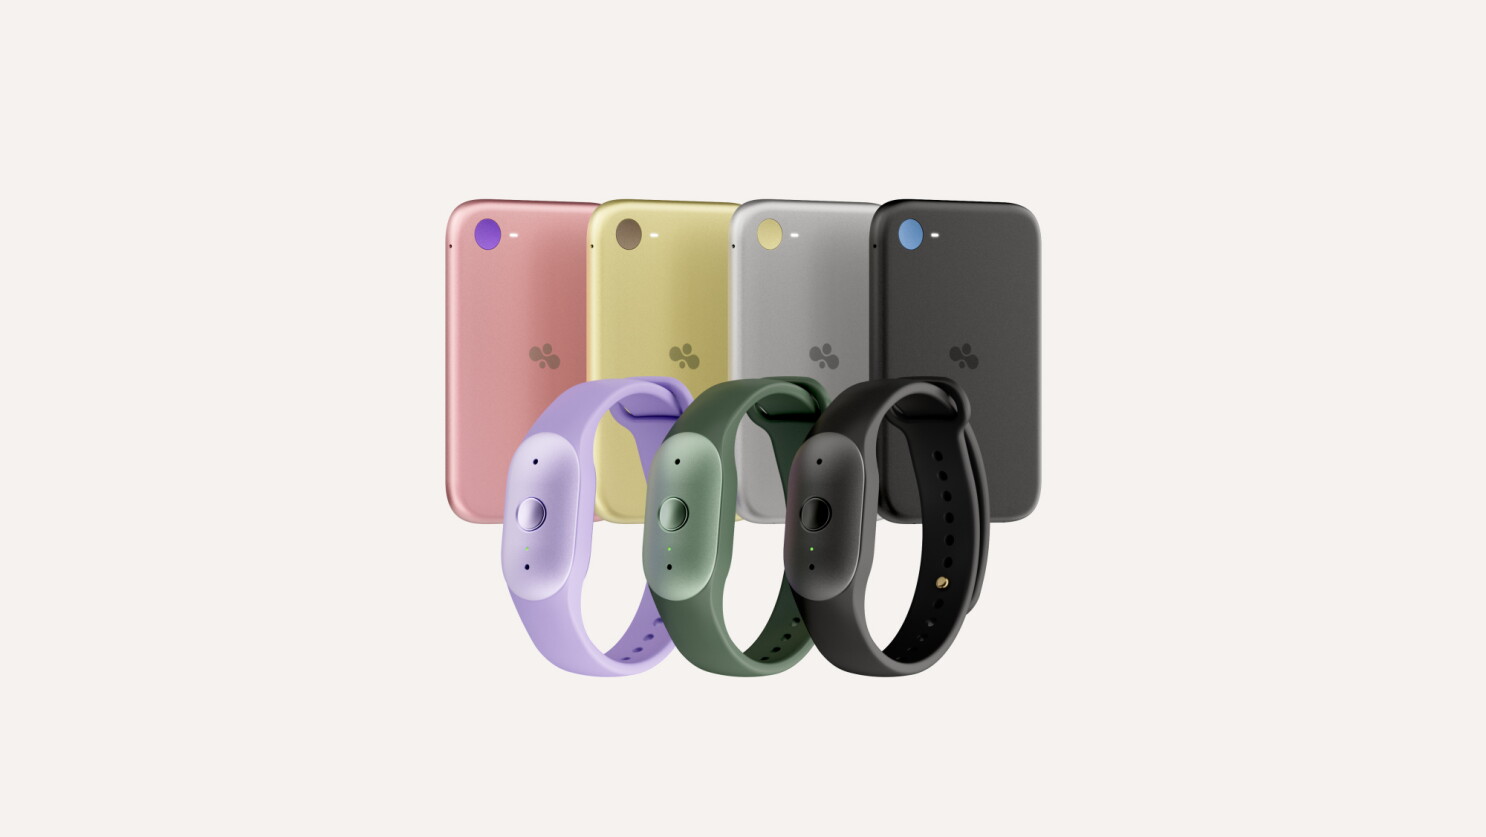
Amazonはウェアラブル個人AI「Bee Frontier」をOnyx、Lavender、Sageの3色で74.99ドルにて導入し、「Bee Eclipse」も99.99ドルから近日発売すると発表した
IBMのAparna Nair氏はAI時代にゼネラリストだけでは「やっていけない」と述べ「ゼネラリストの世界はとうに終わった」と語った
Charles Schwab CEOのRick Wurster氏は、AIエージェントに取引を任せるのはルールを設定し監督する場合に限るべきで、ただ買えと指示するのは危険だと述べた