何が起きたか
FBIは、ハッカーがオープンソースのAIペネトレーションテストツールArtexを使い、ConnectWiseの顧客と韓国の金融機関に侵入し、少なくとも68,000人の個人データを窃取したと発表した。
なぜ重要か
Artexを使えば、攻撃者は標的のシステムを狙ってから3時間未満で実際の侵害に移行でき、防御側は対応が間に合わなくなる。
誰に効くかIT管理会社や金融機関のセキュリティチームは、防御側が対応する前に弱いパスワードや多要素認証の欠如を悪用できる、より高速で自動化された脅威に直面している。
こういう要約が、毎朝あなたのメールに届きます。
FBIの警告は、Artexが7月に初めて公開されて以降の一連の事件を受けたものだ。このツールは韓国の金融機関へのハッキングに使われ、防御の弱さと多要素認証の欠如により、侵入者は少なくとも68,000人の個人データを窃取できた。ハッカーはArtexを使いConnectWiseにも侵入し、少なくとも2,250顧客のMicrosoft 365クラウド環境にアクセスした。マイクロソフトはハッカーが中国人である可能性が高いとしている。
別途、Barracudaは金銭目的の犯罪者によるArtex関連の攻撃で侵害されたと公表した。このツールは、Barracudaが取引終了時に失効させていなかった第三者サービスの認証情報を発見した。Barracudaはログの詳細が不十分でアクセスを排除できなかったため、最悪を想定して全顧客の認証情報を変更した。最高情報セキュリティ責任者のArve Kjoelen氏は、悪意ある活動の発見に頼る防御側は、攻撃者が活動を終えた後に気づくことが多いと指摘した。
開発者が更なる攻撃を防ぐためArtexをクローズドソース化しても、FBIによればオープンソース版は広く入手可能なままだ。露出はツール自体にも及ぶ。先週、研究者らは数百の公開されたArtexシステムをオンラインで発見した。パスワードなしでインターネット上に置かれ、誤りか設定ミスによるものとみられ、韓国を標的にしたシステムも含まれていた。
業界と使っているAIツールを選ぶと、仕事に関係するニュースが毎朝届きます。
登録無料・Googleアカウントなら30秒・いつでも解除できますAITodayについて →
この記事についてわからないことをAIに質問できます。AIはこの記事・AIToday の過去記事・Wikipedia を読み、出典を付けて答えます。Q&Aはこのページに公開され、他の読者も読めます。
このようなAIの動きを、御社の業界・競合に合わせて毎日届ける法人プランもあります → 詳しく見る
フアン辞任の翌日、OpenAI元研究者のWill DePueが、中国のAI企業が推定より多くNvidiaの先端Blackwellチップにアクセスしていた可能性を示す調査結果を公開した
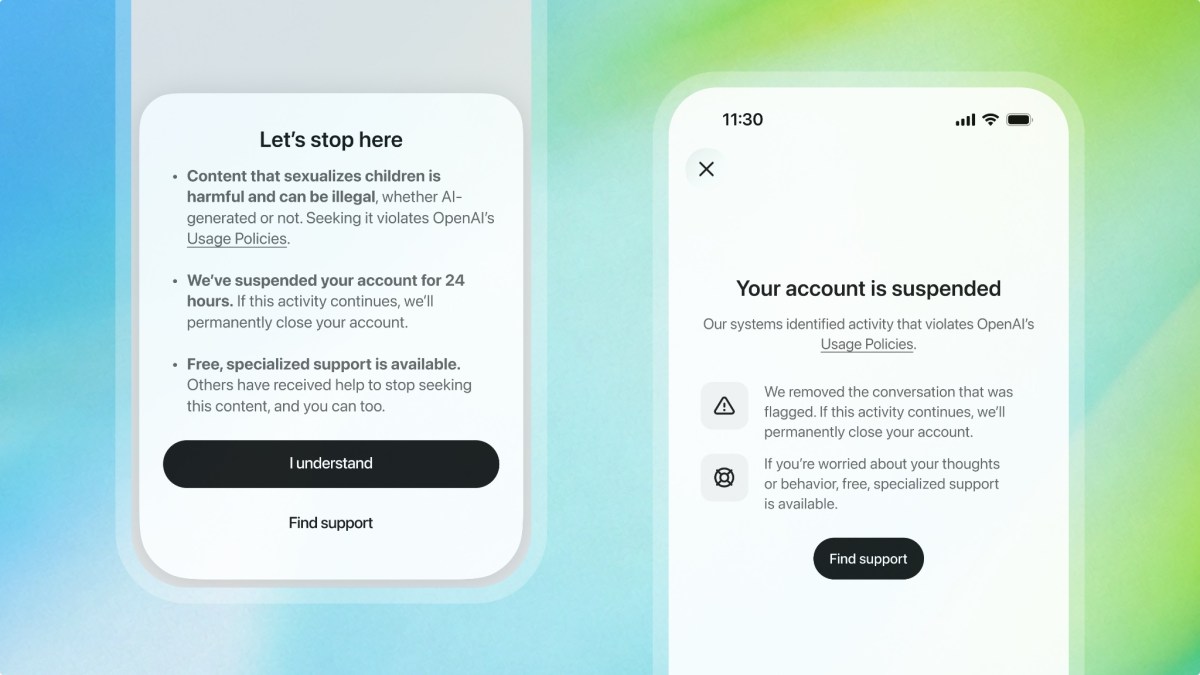
OpenAIはAI生成画像を含むCSAMを検出する画像分類器を公開し、一部企業に無料でAPIアクセスを提供
OpenAIはApollo Research、METR、Transluce、Goodfireの4独立評価機関と契約し、第1フェーズでチェックポイント、ソースコード、学習・評価データ、監視システムへのアクセスを付与した
ヒューマン・ライツ・ウォッチは11月16日、タルラック州カパスにある1,618ヘクタールのPax Silica用地で先住民と農民の数百人が立ち退きを迫られると述べた

Duke Energyを含む米エネルギー企業が、電力システムのソフトウェア脆弱性を特定しサイバー攻撃への防御を強化するため、AnthropicのAIモデルMythosを試験している
「ガリヴァー旅行記」(1726年10月28日刊)刊行300年を記念するJapan Timesの論考が、ラピュータの章は今日のAI支配社会を解剖していると主張