何が起きたか
LovableのIgor Andryushchenko氏は、パスポート情報と20万件超のメッセージがログインなしで閲覧可能だった報告後、行レベルセキュリティ(RLS)が不十分だったと述べた。
なぜ重要か
Lovableはアプリ公開前に自動セキュリティチェックを実施し作成者の問題修正を支援しているとし、深刻なプライバシー問題を抱えるアプリを停止する仕組みも検討中だ。
誰に効くかLovableで作ったアプリを公開した企業や作成者、そしてパスポート情報やメッセージが露出した可能性のあるエンドユーザーは、提案されている停止と修正期限の仕組みが整うまで、プライバシーとデータ保護上の問題に直面する。
こういう要約が、毎朝あなたのメールに届きます。
この開示は、Handelsblattが2026年11月2日に報じた共同調査の結果を受けたもので、各レコードを誰が閲覧・編集できるかを制御する行レベルセキュリティ(RLS)というデータベース設定が中心となっている。日本時間11月15日のHacker NewsでのIgor Andryushchenko氏の発言によると、これらのアプリのRLSは不十分で、アクセスルールが厳格さを欠き、非公開データが公開状態に置かれていた。
Andryushchenko氏が説明するLovableの対応は2つある。アプリ公開前の自動セキュリティチェックと作成者への修正支援、そして公開済みアプリ向けの停止機制の提案だ。この提案では、指摘されたアプリの事業者に通知し、修正期限を設け、問題が残る場合は修正が完了するまでLovableがアプリを一時的に制限する。仕組みの開始日は示されていない。
同じ設定不備は2025年にもLovable製アプリの情報漏えいに関連しており、プラットフォームにとって新しい問題ではない。新しいのは、共同調査が示した規模と、RLSの不備を同社が公に認めたことだ。
業界と使っているAIツールを選ぶと、仕事に関係するニュースが毎朝届きます。
登録無料・Googleアカウントなら30秒・いつでも解除できますAITodayについて →
この記事についてわからないことをAIに質問できます。AIはこの記事・AIToday の過去記事・Wikipedia を読み、出典を付けて答えます。Q&Aはこのページに公開され、他の読者も読めます。
このようなAIの動きを、御社の業界・競合に合わせて毎日届ける法人プランもあります → 詳しく見る
The Eldersは2026年7月16日付の「人類の閾値」宣言を公表し、AIに核兵器の完全な制御を認めない条約を求めた
METRがTime Horizon 1.1を公開し、タスク数を170から228に拡張
Metaは2026年サステナビリティー報告書で、排出量が2024年の1560万トンから2025年には2170万トン超に増えたことを受け、ネットゼロ目標の2030年という期限を再検討していると明らかにした
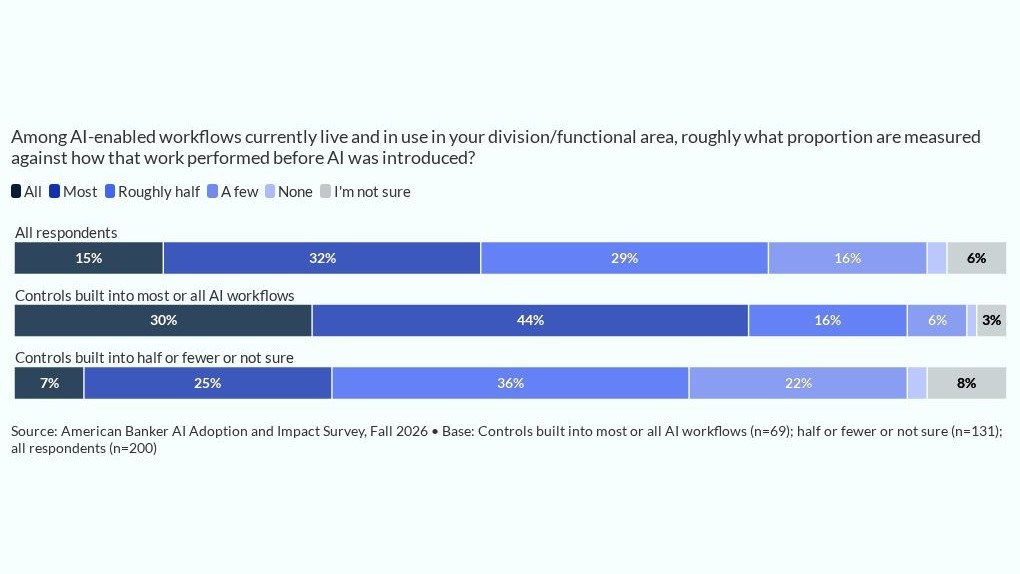
American Bankerが独占調査を公開し、JPモルガンのAI戦略がガバナンスを試す構図を分析した
NRI取締役の松江暁博氏は論考で、AIが判断と承認を段階的に担うようになるとし、経営者はAIの権限がどこで終わり、人間の説明責任がどこから始まるかを決める必要があると述べた
Appleがデバイス制御AIエージェントを率いる上級エンジニアを募集