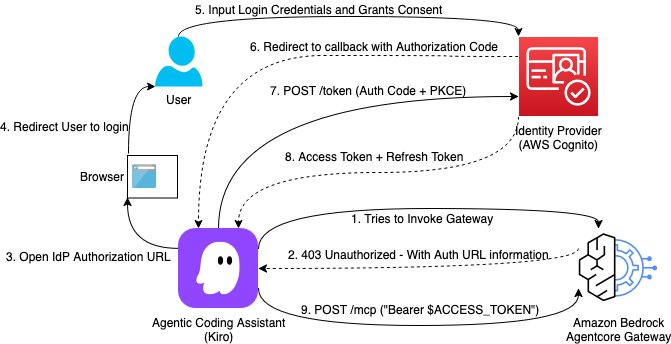
Amazon Bedrock AgentCore Gatewayは、Kiro IDEなどのエージェント型コーディングアシスタントとModel Context Protocol(MCP)サーバー間の通信を保護する中央集約型エントリーポイントとして機能する。組織のIdentity Provider(IdP、例:Amazon Cognito、Okta、Microsoft Entra ID)から発行されたセキュリティトークンを使用して、認可されたユーザーとエージェントのみがツールにアクセスできるようにする。
OAuth認証コードフローでは、MCP クライアント(Kiro IDE)がGatewayに接続後、Gatewayが401 Unauthorizedレスポンスとwww-authenticateヘッダーを返す。クライアントはProtected Resource Metadataを取得し、ユーザーをIdPの認可エンドポイントにPKCEチャレンジ付きで転送し、ユーザー認証後にアクセストークンを取得する。その後のリクエストでこのトークンをAuthorizationヘッダーに含めると、Gatewayが署名、有効期限、発行者、オーディエンスを検証してからMCPサーバーにプロキシする。
このセットアップにより、AIアシスタントからMCPサーバーへの全リクエストが有効なユーザーアイデンティティトークンで認証された本番環境対応の構成が実現される。
こういう要約が、毎朝あなたのメールに届きます。
業界と使っているAIツールを選ぶと、仕事に関係するニュースが毎朝届きます。
登録無料・Googleアカウントなら30秒・いつでも解除できますAITodayについて →
この記事についてわからないことをAIに質問できます。AIはこの記事・AIToday の過去記事・Wikipedia を読み、出典を付けて答えます。Q&Aはこのページに公開され、他の読者も読めます。

