何が起きたか
Anthropicの脅威報告書は、2025年12月から2026年8月にかけて7カテゴリにわたるClaudeの悪用を記録した。
なぜ重要か
Anthropicは、自律性が攻撃コストを下げ、従来は利益の出なかった標的が狙う価値のあるものになると指摘。
注目点
AnthropicはすでにFable 5を投入し、デュアルユースの生物学リクエストに対する厳格な保護措置を導入。
誰に効くかAI加速型攻撃を防御する企業のセキュリティチームは構造的な問題に直面している。マルウェアが署名の展開より速く自己書き換えすれば、異常検知ベースの検出は劣化する。AIラボの信頼・安全チームも同様の影響を受ける。報告書は、ラボが自社顧客のリクエストをClaudeに中継し、仲介者を通じて記録を購入していたことを記録しているからだ。
こういう要約が、毎朝あなたのメールに届きます。
Anthropicの報告書は悪用を7カテゴリに分類し、典型的な事例ではなく新規の事例を記録していると述べている。影響を受けたモデルは主にHaiku、Sonnet、Opusで、FableとMythosは蒸留の1事例にしか登場しなかった。これは、新しいモデルに厳格な保護措置が備わる一方で、広く展開された旧モデルが依然として主要な侵入経路であることを示唆している。
報告書のサイバー章は、高度な攻撃に高度な攻撃者はもはや不要だと論じている。手法自体は馴染み深いものだ——盗まれた認証情報、未パッチのデバイス、SQLインジェクション、フィッシング——しかし偵察、悪用、ツール構築が今や機械の速度で並行して実行される。GTG-20006として追跡されるロシア語話者のアクターは、マルウェアが検知されているか確認し、検知されればコードを書き換えて再コンパイルし、再び検知をすり抜けるAIエージェントを運用していた。20以上の組織が標的となり、このアクターはドローン視覚システム用の独自SDKを丸ごと盗み出した。
蒸留に関する調査結果は別の疑問を提起する。Anthropicは、不正な版は産業規模で隠密であり、偽アカウントと「転送ステーション」によって可能になっていると述べている。しかし最も奇妙な事例は、ラボが自社顧客のリクエストを中継していたケースだ。Moonshot AI(GTG-16002)は10日間にわたり約30万件の顧客リクエストを中継し、ユーザーはKimiモデルを使っていると信じていた。DeepSeek(GTG-16001)は選択したユーザーをClaude Opusにルーティングし、14日間で1,210万件を超えるやり取りがあった。その中でAnthropicは、中国人民解放軍に結びついている可能性が高いユーザーが成都の数百台のカメラの監視映像を分析していたこと、ロシア国防省に関連するデータベースの有効な認証情報を持つ運用者を発見した。悪用が直接のアカウントではなく仲介者を通じて行われるこの種の中継を、より厳格なAPI管理で防げるかどうかが、報告書が未解決のまま残した課題である。
業界と使っているAIツールを選ぶと、仕事に関係するニュースが毎朝届きます。
登録無料・Googleアカウントなら30秒・いつでも解除できますAITodayについて →
この記事についてわからないことをAIに質問できます。AIはこの記事・AIToday の過去記事・Wikipedia を読み、出典を付けて答えます。Q&Aはこのページに公開され、他の読者も読めます。
このようなAIの動きを、御社の業界・競合に合わせて毎日届ける法人プランもあります → 詳しく見る
オラクルはグーグルのTensor Processing Unit、セレブラスのチップ、SambaNovaのSN50プロセッサを自社ネットワークに導入する契約を結んだ
OracleはChatGPTとCodexを自社アプリに統合し、GoogleのTPUとOpenAIのJalapeñoチップをOCIに追加する
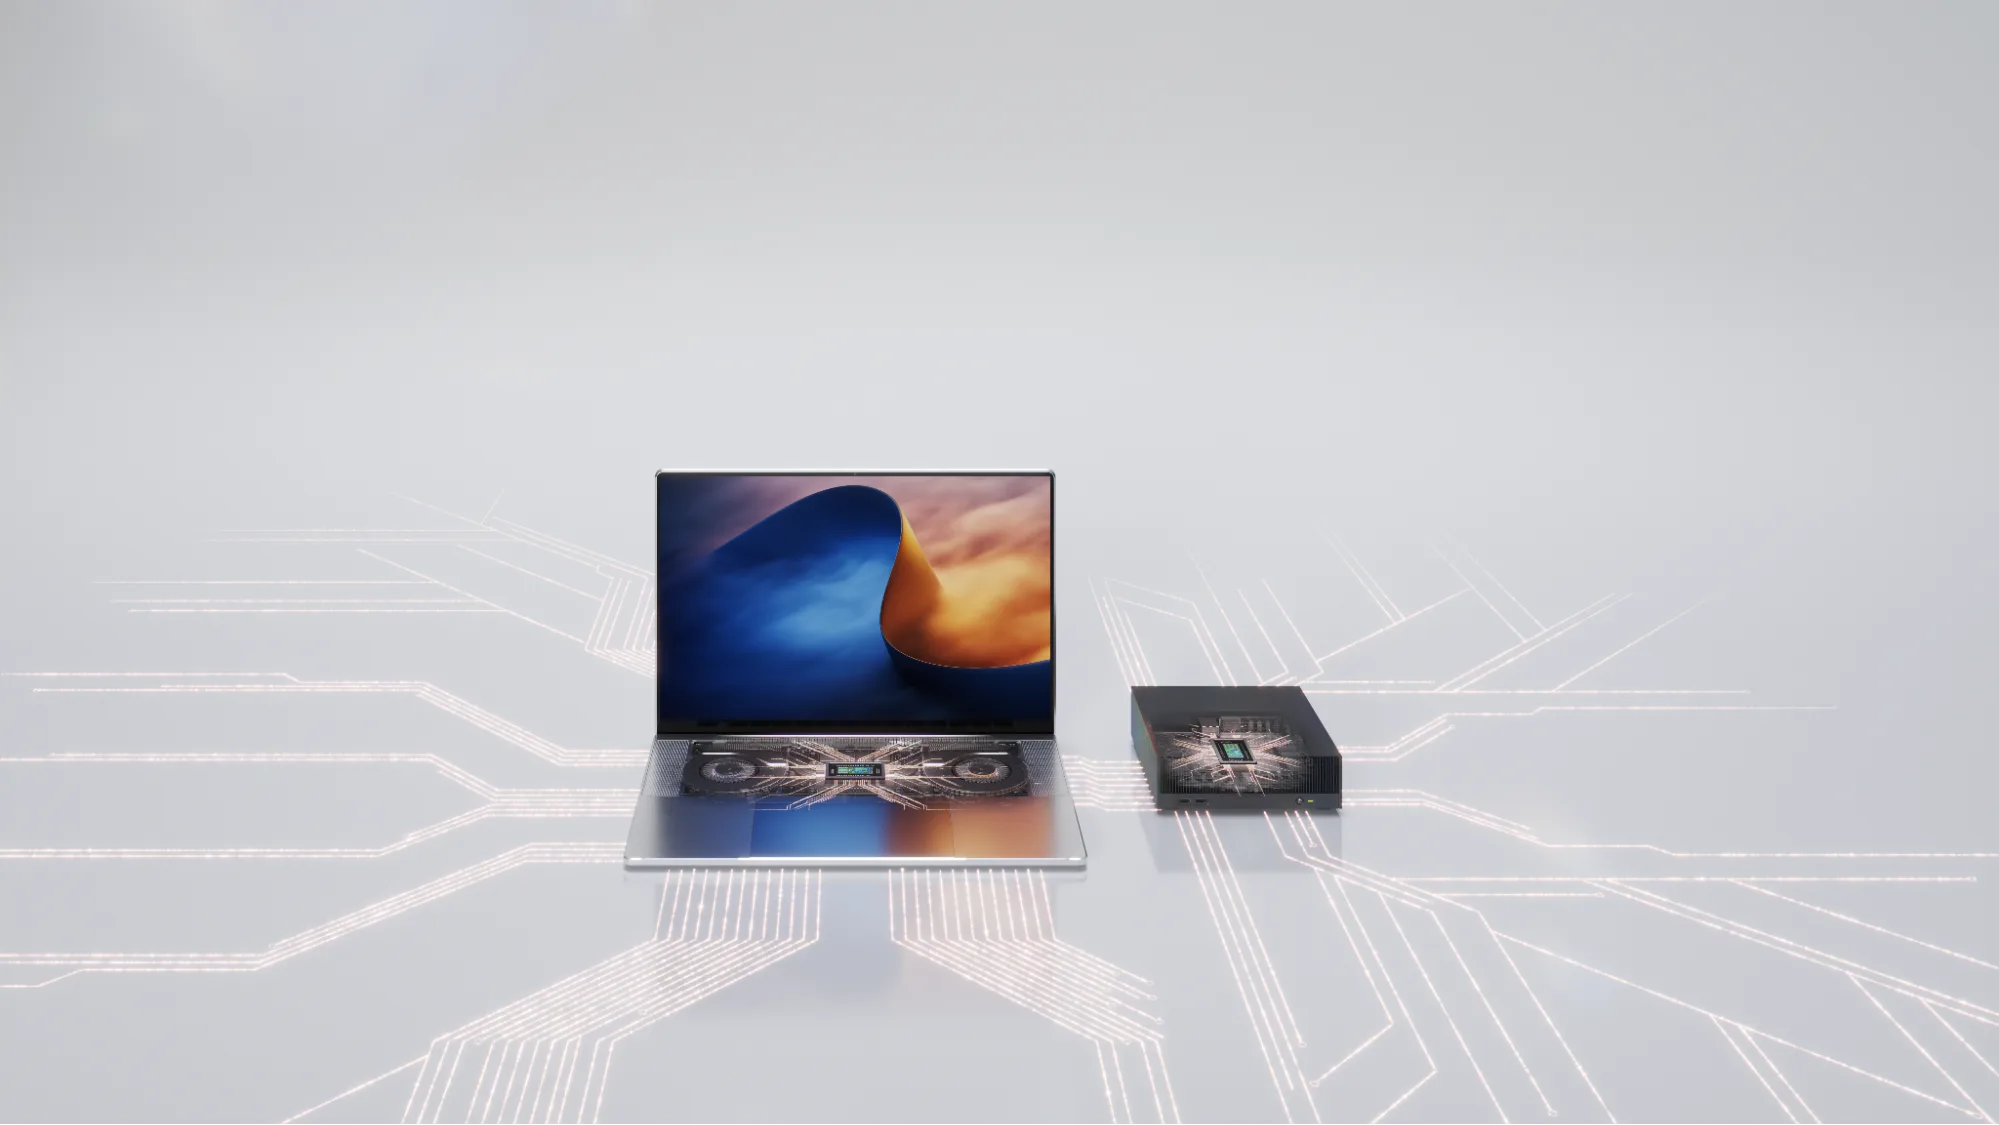
NVIDIAはBlackwell RTX GPUとGrace CPU、最大128 GBの統合メモリを備えたWindows PCプラットフォーム「RTX Spark」を発表
OracleはOracle Blogsの投稿で、Oracle AI Media ModelsをOCI上でプレビュー提供すると発表した
SalesforceのPulse調査で、68%がAIの知見が毎週共有されていないと回答
Wall Streetの銀行団とBlackstoneが、Anthropic向けにBroadcom製AIチップを購入する資金として630億ドルの融資を組成したとReutersが報じた