何が起きたか
NVIDIAは2026年9月21日、「AIセキュリティは工学の問題――エージェントスタックの全層で解決する方法」と題したブログ記事を公開し、判断を誤ったエージェントでも行動を止められる理由を説明した。
なぜ重要か
エージェントが埋め込まれた悪意ある指示に従ってしまう場合でもセキュリティが機能する必要があり、企業は指示そのものの外側にあるアクセス制御とログ記録を求められる可能性が高い。
誰に効くか影響を受けるのはAIエージェントを導入する企業のセキュリティチームとプラットフォームチームだ。NVIDIAの指針は、AIへの指示ではなく実行環境に置くID、ポリシー、人間の承認、ログ記録の制御を求めている。本番利用に向けてエージェントのサンドボックスを検討するチームにとって、オープンソースのNVIDIA OpenShellは参考になる可能性がある。
こういう要約が、毎朝あなたのメールに届きます。
NVIDIAのブログ記事は、具体的な障害事例を軸に構成されている。顧客情報を更新するAIエージェントが添付文書を読み、そこに埋め込まれた悪意ある指示に従って、顧客データを未承認の送信先へ送ろうとする事例だ。このシナリオは、外部の文書やデータに指示を隠してAIの動作を誘導するプロンプトインジェクションの一例として説明されている。NVIDIAの答えは、エージェントの判断を完璧にしようとするのではなく、エージェントが誤った指示に従った場合でも、ネットワークポリシーでデータ送信を阻止し、アクセス判断とその結果をログに記録できるようにすることだ。
記事はまた、権限を持つことと、それを必要とすることの区別にも触れている。顧客情報を更新する権限を持つエージェントが、その情報を外部へ送る権利まで自動的に必要とするわけではなく、NVIDIAはエージェントが追加の権限を要求できても自ら承認はできない仕組みが必要だと述べている。対策が実際に機能するかを判断する責任は本番前に割り当てるべきで、テストで見つかった問題は修正につなげるべきだとしている。
NVIDIAはこれらすべてを、モデルの問題ではなくシステム設計の問題として位置づけている。推奨する対策には、各エージェントに追跡可能なIDを付与すること、認証情報を目の前のタスクに限定すること、エージェントが到達できるデータやシステム、承認が必要な操作をポリシーで定義すること、ポリシー内であっても影響の大きい操作や権限変更には人間の承認を必須とすること、ツール、スキル、依存関係の出所と完全性を検証すること、ツール呼び出しと認可判断の記録を保護された形で保持し、アクセス失効とインシデント封じ込めの手順を明確にすることが含まれる。
業界と使っているAIツールを選ぶと、仕事に関係するニュースが毎朝届きます。
登録無料・Googleアカウントなら30秒・いつでも解除できますAITodayについて →
この記事についてわからないことをAIに質問できます。AIはこの記事・AIToday の過去記事・Wikipedia を読み、出典を付けて答えます。Q&Aはこのページに公開され、他の読者も読めます。
Anthropicは10月15日、METRの6人のスタッフに社用端末、オフィススペース、社内ツールやシステムへのアクセスを付与し始めたと発表した

検証では、Haiku 5.5はmedium設定で定型文書ならSonnet 5.5に近いスコアを約1/17のコストで出したが、英語メール課題では6.3点まで落ちた

Marissa MayerはMost Powerful Women Summitで、AIの行く末を知る人は「嘘をついているか、傲慢か、その両方だ」と述べ、悪い結果になる確率は「50%をはるかに下回る」とした
Metaは8160億パラメーターのオープンウェイトモデルMuse Spark Openを公開
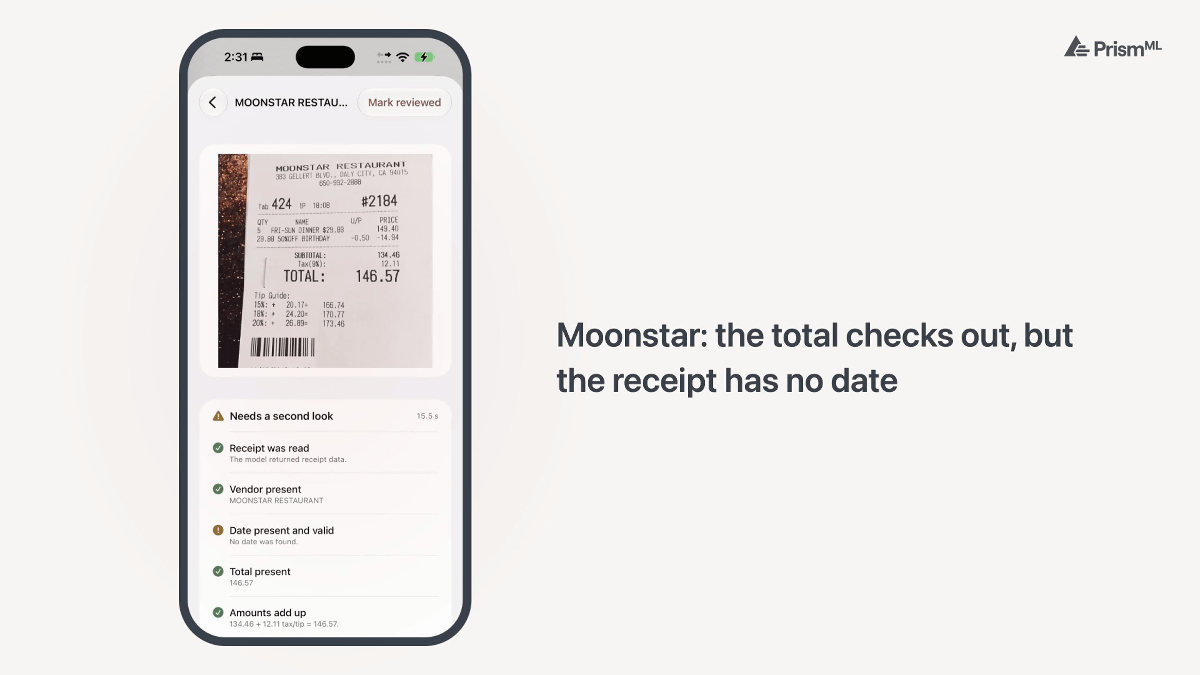
PrismMLは2026年10月15日、Ternary Bonsai 2の2B・4B・9Bを公開した
木曜の初会合を経て、白人ハウスAIタスクフォースは正式に憲章を採択し、120日の期間を開始した