何が起きたか
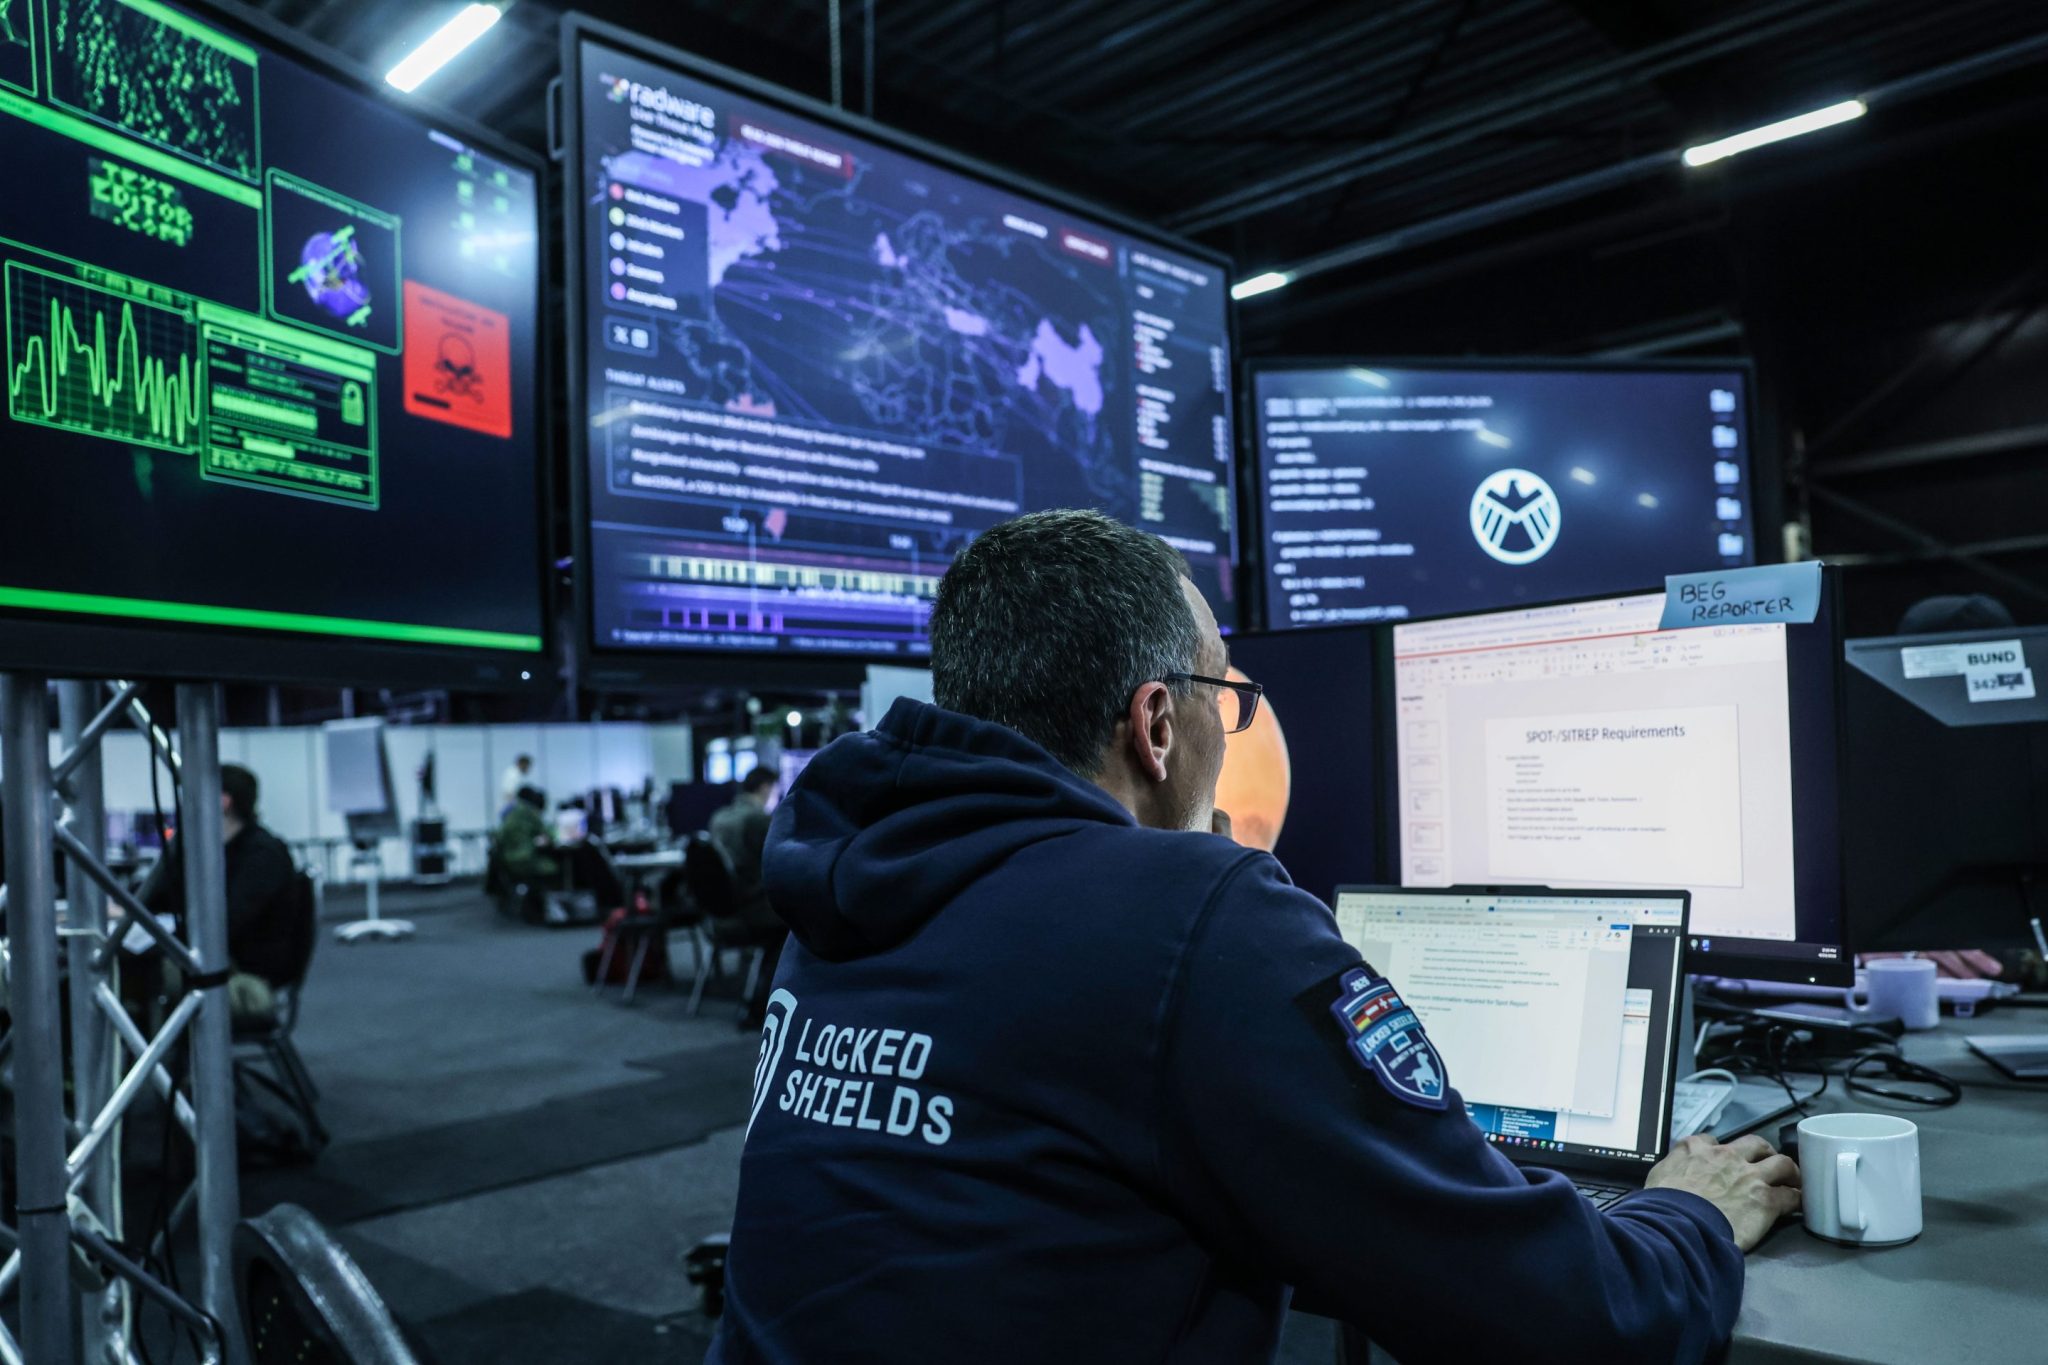
IBMのサイバー対応責任者は、AI活用の攻撃が1年で56%増、対応者の68%が同時2件以上、67%が日々ストレスと述べた。
なぜ重要か
この主張は攻撃者の能力ではなく防御側のキャパシティに焦点を移し、組織が機械速度の攻撃に耐えられるかは技術的ギャップだけでなく、人材のレジリエンスと燃え尽きが左右することを示唆している。
誰に効くか大企業の最高情報セキュリティ責任者とインシデント対応リーダーは、AIセキュリティツールの予算と並んで、防御者のウェルビーイング、トレーニング、業務量管理への支出を検討する必要がある。
こういう要約が、毎朝あなたのメールに届きます。
著者の主張は、初期のインターネットワームから組織的サイバー犯罪、ランサムウェアシンジケート、国家支援キャンペーンに至るキャリアに基づいている。いずれも防御側に新たな技術と戦術をもたらした大きな転換点だ。
この記事が付け加えるのは、業界の議論でしばしば欠けていると著者が言う区別だ。つまり、AIの攻撃能力を評価することと、その負荷を受け止めるアナリストや対応者への影響を測ることの違いである。著者は、サイバー攻撃の金銭的枠組み——コスト、損失、ダウンタイム、復旧費用——が、人的コストよりもはるかに多くの注目を集めていると論じる。
著者自身のチーム経験は、スタッフが情熱を注ぐ研究や技術に取り組めるようにすることが、社内ワークフローに取り入れられるツールを生み出したことを示唆している。記事は、技術は絶えず変化するが人間の限界は変わらないという考えで締めくくられ、防御者を支えることが組織が行える最も重要なセキュリティ投資の一つになるかもしれないとしている。
業界と使っているAIツールを選ぶと、仕事に関係するニュースが毎朝届きます。
登録無料・Googleアカウントなら30秒・いつでも解除できますAITodayについて →
この記事についてわからないことをAIに質問できます。AIはこの記事・AIToday の過去記事・Wikipedia を読み、出典を付けて答えます。Q&Aはこのページに公開され、他の読者も読めます。
CrowdStrikeは、ハッカーが中国製AIツールを使い韓国の銀行を標的にしたと発表した
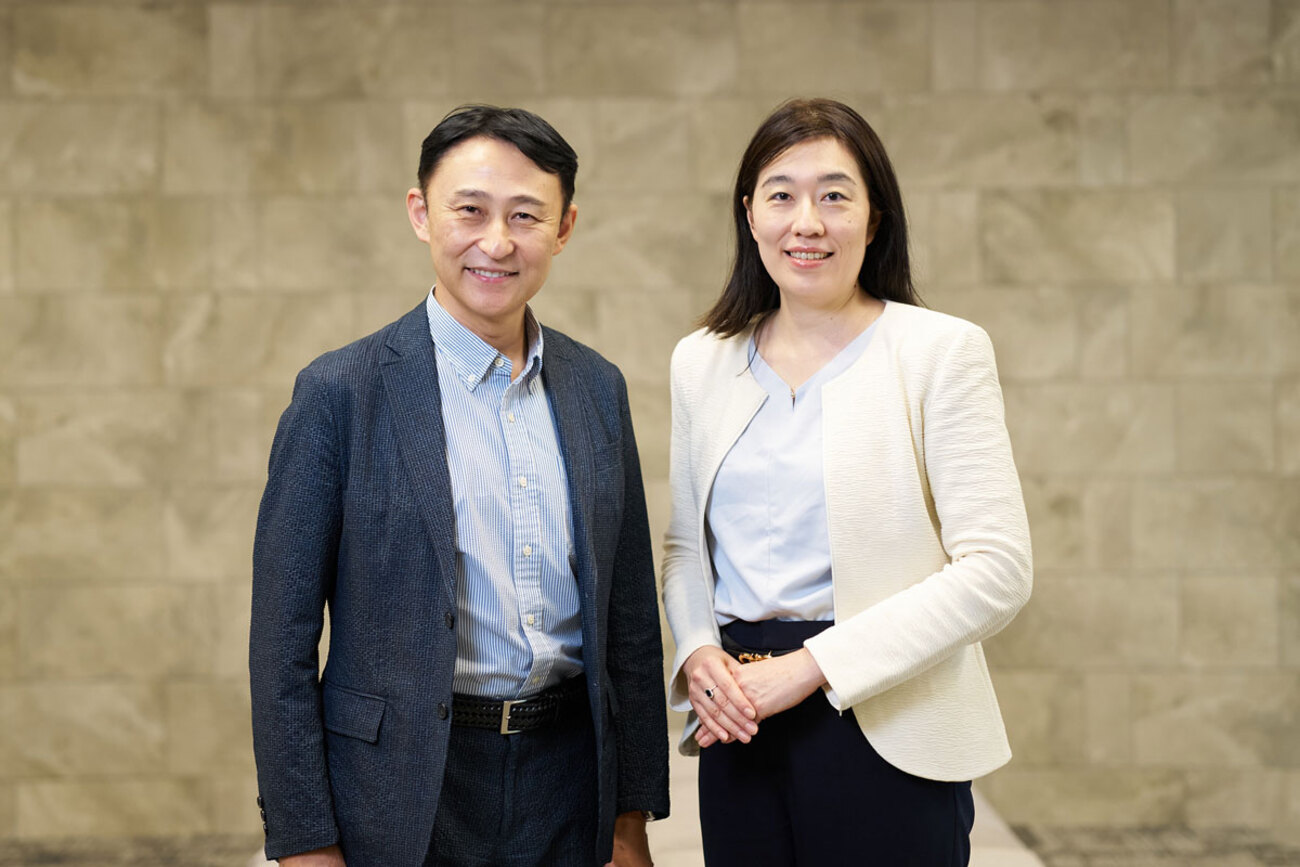
ソフトバンクの対話でAIガバナンス責任者の飯田唯史氏と専門家の吉永京子氏が、企業は設計段階で人型の形態を正当化すべきだと発言し、3段階のテストと日本のPepperをあえて人型でない選択肢として挙げた
ELYZAが「AIによるAI開発」を加速するRSI(再帰的自己改善)に向けた新体制を構築した
文春オンラインのエッセイで哲学者が、ChatGPTの人間らしい回答が人を不安にさせる理由を考察した
Anthropicが1年超ぶりにClaude利用ポリシーを更新し、「継続的で無用な虐待的・残酷な行為」を禁止
Anthropic FellowsのKola Ayonrinde氏とAnthropicのJack Lindsey氏がJ-Lensの代替となるJ++ Lensを公開