何が起きたか
欧州委員会は、ITシステムの脆弱性を探すAIツールARTEXを使ったサイバー攻撃の標的になったと発表した。CERT-EUは2026年11月初旬に国際的なハッカーによる使用を検知した。
なぜ重要か
匿名のEU当局者がPoliticoに、攻撃者の一部がこうしたツールを悪用して欧州委員会を狙っていると語った。Politicoは、大量の個人データが流出した可能性があると報じた。
誰に効くかEU機関のIT・セキュリティチームはAI支援の侵入試行を封じ込める圧力に直面し、欧州委員会の職員はすでにSysperの人事ワークフローや翻訳サービスを通じて影響を感じている。
こういう要約が、毎朝あなたのメールに届きます。
この公表により、欧州委員会はAIを使ってITシステムの弱点を探す攻撃に直面する機関の一つとなった。Politicoによると、EU機関のサイバーセキュリティ監視組織であるCERT-EUは、2026年11月初旬に国際的なハッカーがARTEXを使用しているのを確認した。Politicoが引用した匿名のEU当局者は、攻撃者の一部がこうしたツールを悪用して欧州委員会を狙っていると述べ、Politicoはこの事件で大量の個人データが流出した可能性があると報じた。
運用面の影響は抽象的ではなく現実のものとなった。サイバー対応アプリが停止すると、人事プラットフォームSysperは一時復旧した後にダウンし、給与の支払いは完了したものの一部の手続きは完了できなかった。翻訳サービスも影響を受け、当局者によると一部の職員は業務に支障をきたしている。データ流出がどこまで広がるのか、また欧州委員会がAI支援の脆弱性スキャンに対する管理をどう強化するのかが、今後の対応の行方を左右しそうだ。
業界と使っているAIツールを選ぶと、仕事に関係するニュースが毎朝届きます。
登録無料・Googleアカウントなら30秒・いつでも解除できますAITodayについて →
この記事についてわからないことをAIに質問できます。AIはこの記事・AIToday の過去記事・Wikipedia を読み、出典を付けて答えます。Q&Aはこのページに公開され、他の読者も読めます。
このようなAIの動きを、御社の業界・競合に合わせて毎日届ける法人プランもあります → 詳しく見る
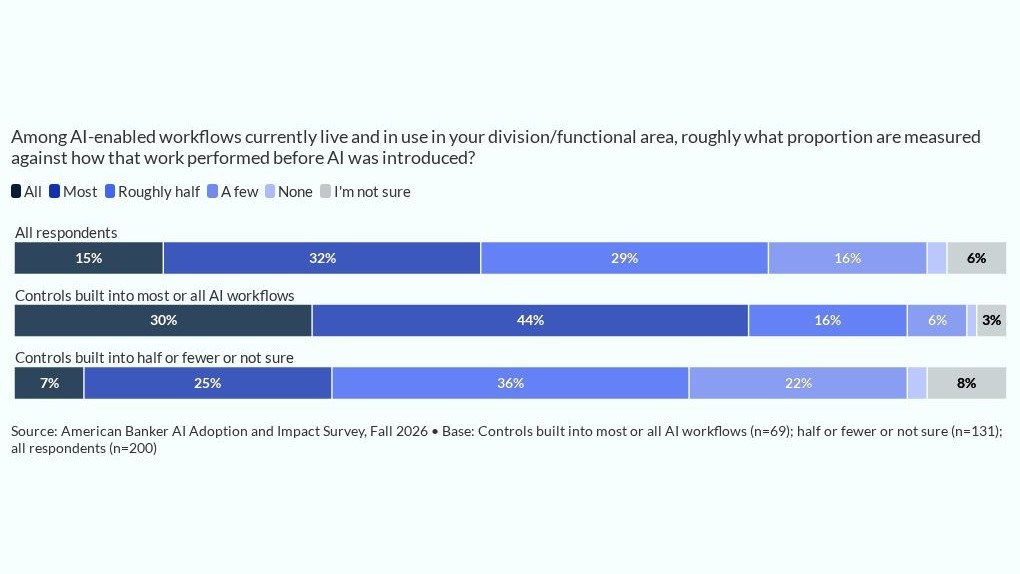
American Bankerが独占調査を公開し、JPモルガンのAI戦略がガバナンスを試す構図を分析した
Axiosの報道によると、Metaは排出量が45%増加したことを受け、気候目標を再検討している
チャールズ・シュワブのニキル・スーダン氏は、新たなAIを統制された環境で試験し、顧客に大規模提供できるか判断したうえで展開し、できない、あるいは時期尚早なら見送るとした
内閣府の第7回AI戦略専門調査会が10月26日に開かれ、有識者がAI変革(AX)の具体像を議論し、業務特化型のバーティカルAIについて領域別に戦略を策定する方向性を示した
NRI取締役の松江暁博氏は論考で、AIが判断と承認を段階的に担うようになるとし、経営者はAIの権限がどこで終わり、人間の説明責任がどこから始まるかを決める必要があると述べた
Appleがデバイス制御AIエージェントを率いる上級エンジニアを募集