何が起きたか
Benchlingは2026年4月上旬にAmazon Bedrock AgentCore Code InterpreterをVPCモードで導入し、週250テナント以上で1日600件超を処理。
なぜ重要か
ライフサイエンス研究者が数千テナント規模でAI生成の科学コードを実行でき、テナント間のデータ漏洩も防げる。他の規制産業が参考にしうるモデルだ。
注目点
継続的な自動検証に依存するアーキテクチャであり、今後のインフラ変更をテストが捕捉できるかどうかが耐性の鍵となる。
誰に効くか規制産業向けにAI生成コードを実行する企業のセキュリティ・インフラチーム、たとえばライフサイエンス研究者は、独自のサンドボックスを構築せずにDNS経由のデータ持ち出しを防ぐ、検証済みの設計図を参照できるようになった。
こういう要約が、毎朝あなたのメールに届きます。
Benchlingのセキュリティチームは、数千のライフサイエンステナントでAIエージェント生成コードを実行する際、従来のサンドボックスでは不十分だと突き止めた。標準的な制御はHTTPを遮断し、外向きポートを制限し、外部接続を限定するが、DNS解決は許可されたままになりがちだ。システムのデフォルトで制限されていても、チームがその制限を可視化できていないこともある。Benchlingには顧客が制御できるネットワーク分離と、自社の統合テストスイートによる継続的な検証が必要だった。
アーキテクチャはUntrusted Code AccountとProduction Accountを分離し、インターネットゲートウェイもNATゲートウェイも持たない。DNSクエリは3段階の優先度を持つRoute 53 Resolver DNS Firewallポリシーを通る。P10は既知の悪意あるドメインを遮断し、P100は明示的に列挙されたエンドポイントのみを許可し、P200はそれ以外すべてにNODATAを返す。VPCエンドポイントポリシーはS3アクセスを特定バケットに制限し、AWS STS経由のジョブ単位認証情報がテナントごとにIAMロールを用意することなくデータアクセスをスコープする。Benchlingはまず概念実証のVPCでこれを実証し、その後、継続的インテグレーションテストスイートにデータ持ち出しシミュレーションを追加した。これにより、境界を弱める将来のインフラ変更はパイプラインで失敗する。
Benchlingにとっての賭けは、VPC設定の変更や新エンドポイントの追加、IAMポリシーの更新にこれらの自動テストが追随できるかどうかにかかっている。規制対象のライフサイエンス顧客が最も気にするのは、報告されているテナント間データ漏洩ゼロだろう。一度のインシデントがAI生成の科学ワークフローへの信頼を損ないかねないからだ。
たとえば、いま届くならこの3本です
AIが要約して、あなたの選んだトピックだけを1日1通。LINE・Email・Slackで届きます。
登録無料・Googleアカウントなら30秒・いつでも解除できますAITodayについて →
この記事についてわからないことをAIに質問できます。Q&Aはこのページに公開され、他の読者も読めます。
AWSが「Strands Harness」を公開した
CiscoはNvidiaのアクセラレーテッドコンピューティングとKubernetesを組み合わせたAI PODでSplunk AIをプライベートクラウド、オンプレミス、エアギャップ環境へ展開した
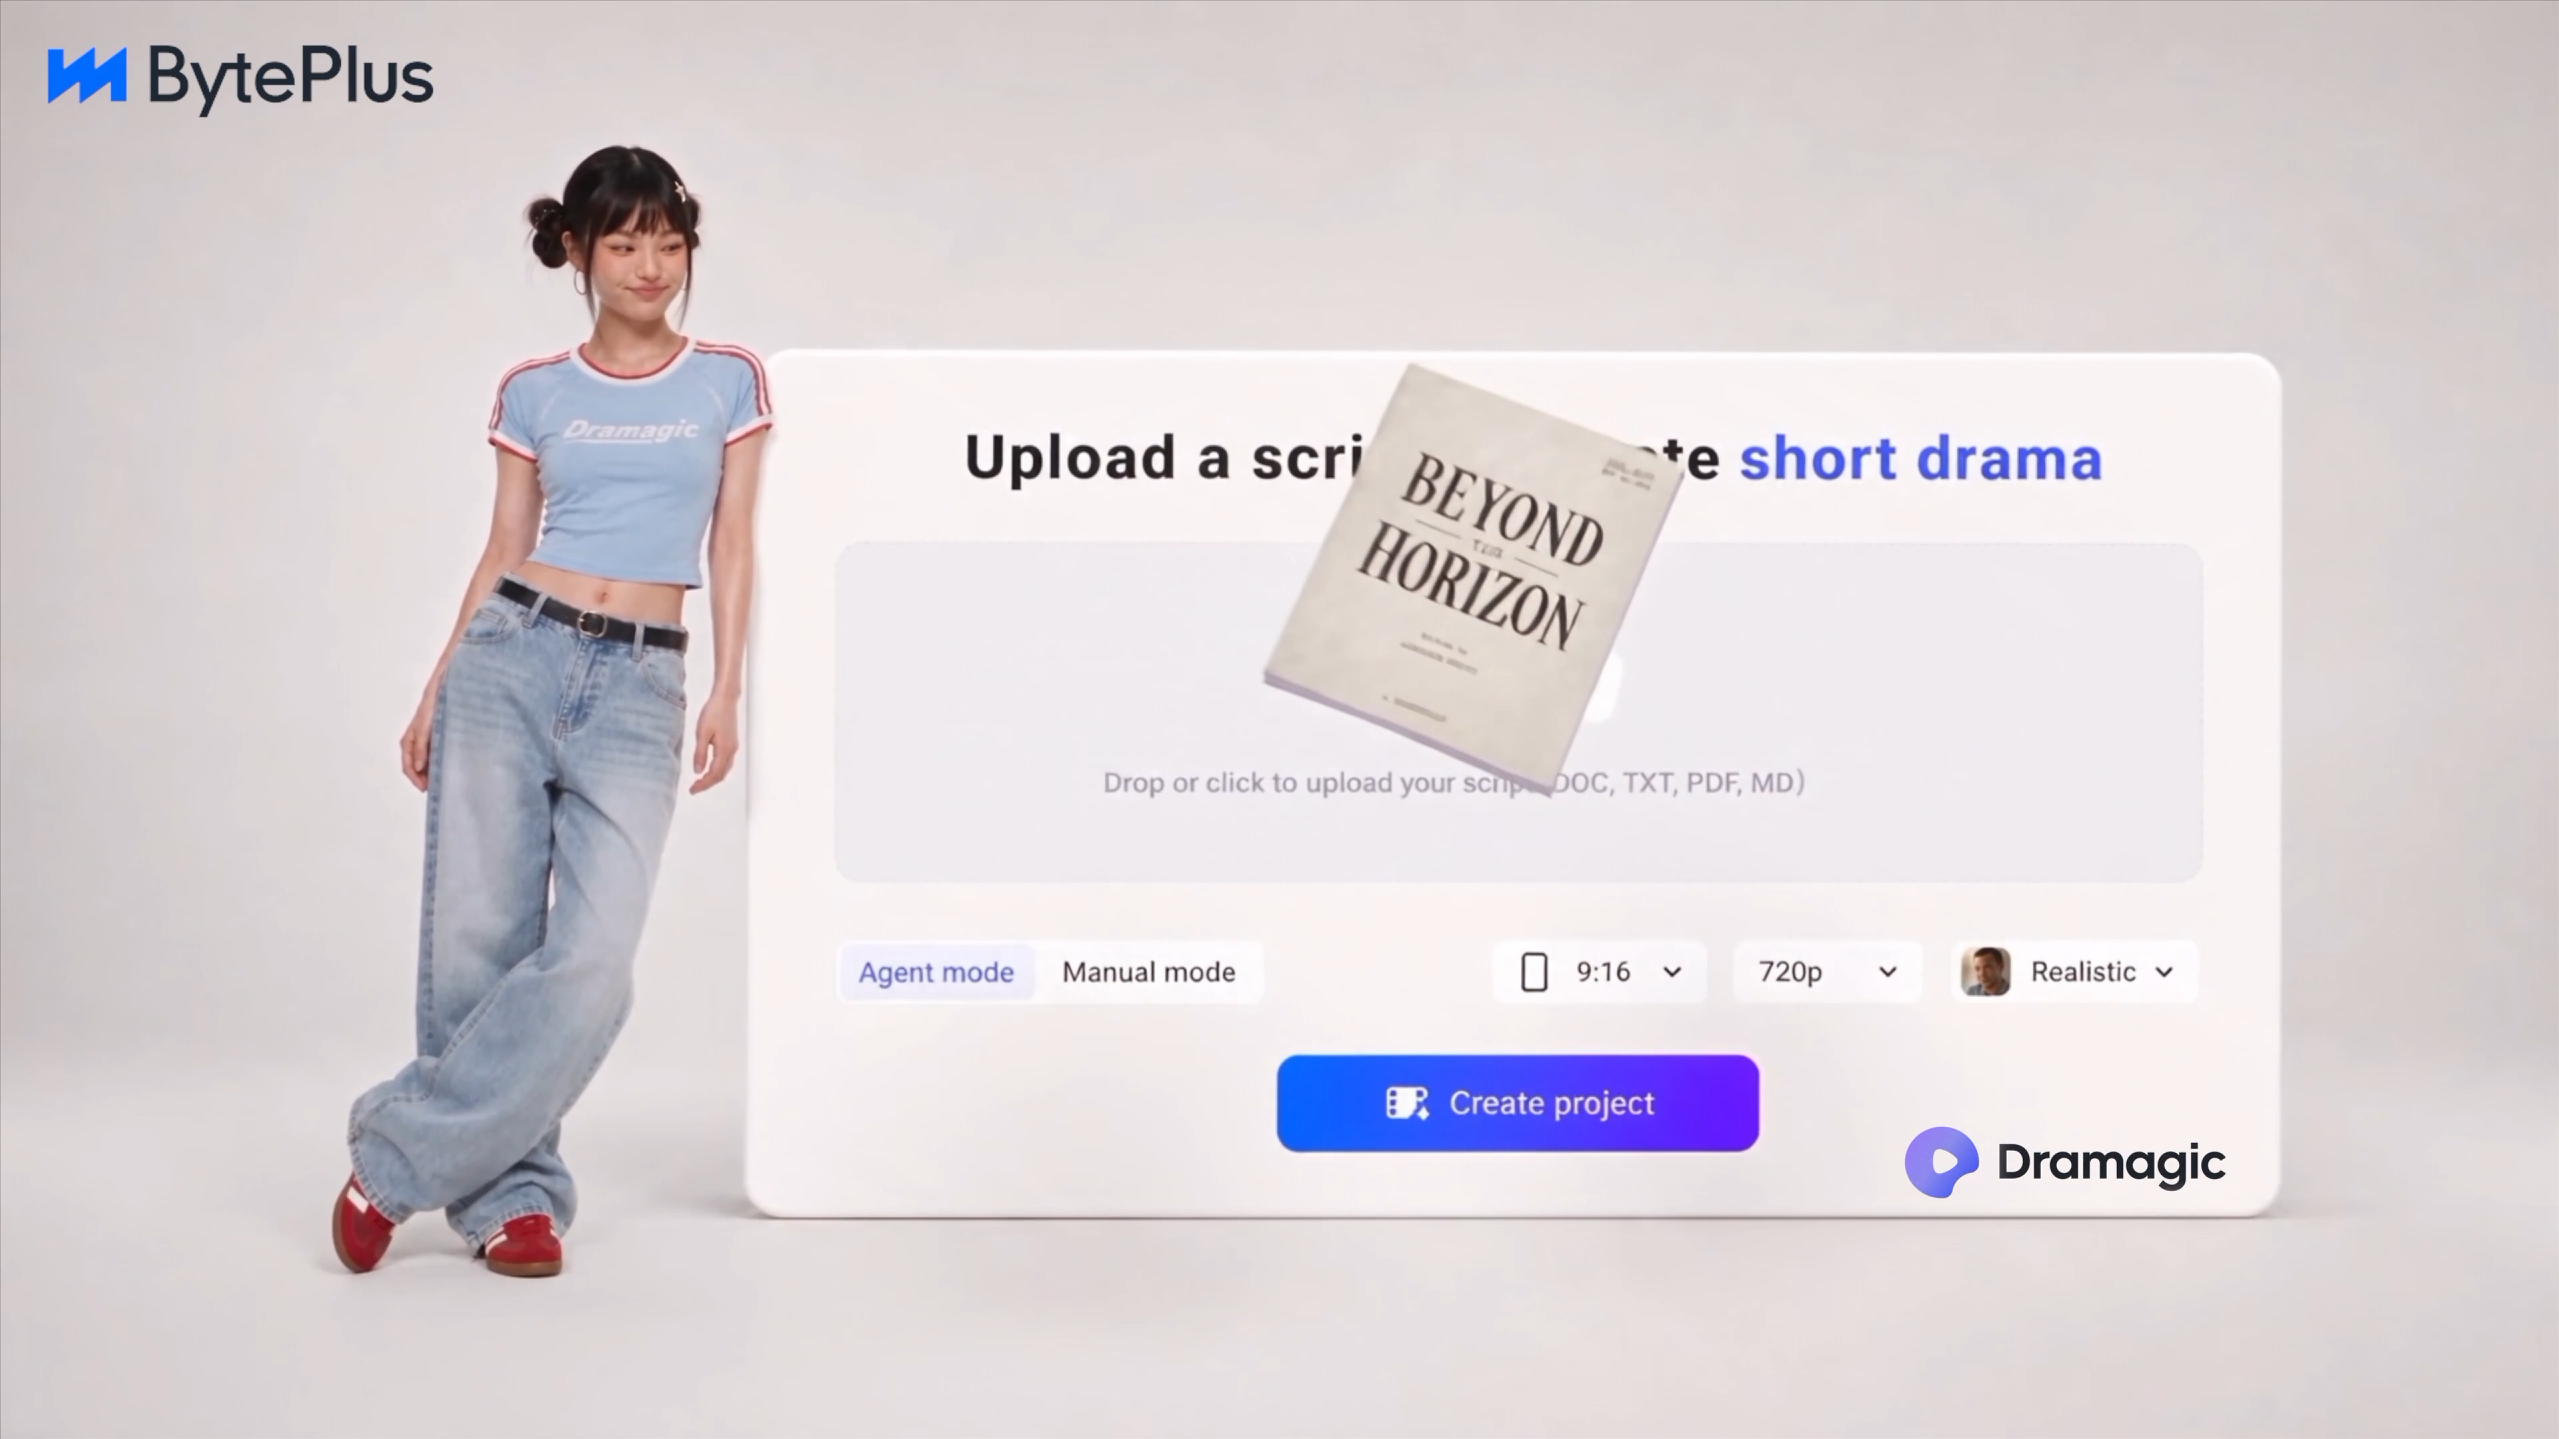
ByteDanceがショートドラマ・動画向けAI基盤Dramagicを投入
MetaのAIアシスタントMuseがAmazonでエラーを返し始め、「不正なAIエージェントによる継続的なアクセスはAmazonの利用規約に違反する」と表示したとGeekWireが報じた


