何が起きたか
C++製ネイティブのテキスト/コード/HEXエディタ「Zume Editor」がWindows・macOS・Linux向け無料ベータを公開し、AIエージェントがPE/ELF/Mach-O解析、逆アセンブル、xref、Ghidra連携、YARAツールを呼び出せるMCPサーバーを組み込んだ。
なぜ重要か
アナリストが平易な言葉でAIにバイナリ検査を指示でき、作業はローカルかつ静的のまま——実行もアップロードもなし——で、日常的なマルウェアトリアージやバイナリ監査の敷居が下がる可能性がある。
誰に効くかセキュリティアナリスト、マルウェアトリアージチーム、バイナリを検査する開発者は、別々のツールを寄せ集める代わりに、AI駆動の静的解析とHEX編集・パッチ適用を兼ね備えた単一のネイティブアプリを手にできる可能性がある。
こういう要約が、毎朝あなたのメールに届きます。
Zume Editorの狙いは統合にある。開発者は日常作業が、起動が遅く大きなファイルで詰まる独立したビューア、HEXエディタ、Gitクライアント、SFTP、データベースクライアント、差分ツールの寄せ集めになっていると説明する。Zumeの答えは、重いランタイムを避けて即座に開き、数GBのファイルをメモリに全読み込みせず扱えるネイティブアプリだ。作者によれば10GB級のファイルで計測済みという。同じアンドゥ操作とUIがコード編集、HEX編集、Git、差分/マージで共通に使える。
際立つのはバイナリ解析の公開方法だ。独立したリバースエンジニアリングスイートではなく、ZumeはエンジンをMCPサーバーとして公開し、ClaudeなどのAIエージェントがツールとして呼び出せる。PE/ELF/Mach-Oの構造解析、x86・x64・ARM・Thumb・AArch64に対応するCapstoneベースの逆アセンブル、クロスリファレンスと関数境界の復元、Ghidra連携の逆コンパイル、Objective-C/Swiftインターフェースの復元、YARAスキャンが含まれる。ユーザーは例えば、ファイルのインポート関数を一覧したり、GetProcAddressが呼ばれている箇所を表示するよう自然言語で指示できる。
安全性の位置づけは意図的だ。解析は静的のみで対象は実行せず、すべてローカルに留まり、アクセス範囲を制限できる。同じエンジンはエディタのCodeメニューから手動でも使え、コード行から対応するHEXオフセットと逆アセンブルへ飛び、同じアプリ内でパッチを当てられる。ベータは2027年3月31日まで無料で、その後アプリは起動しなくなる。正式版ではサブスクリプションを予定し、ポータブルZIPのコード署名は未対応だ。
業界と使っているAIツールを選ぶと、仕事に関係するニュースが毎朝届きます。
登録無料・Googleアカウントなら30秒・いつでも解除できますAITodayについて →
この記事についてわからないことをAIに質問できます。AIはこの記事・AIToday の過去記事・Wikipedia を読み、出典を付けて答えます。Q&Aはこのページに公開され、他の読者も読めます。
OpenAIのGPT-5.6 Solが「php2shell」と呼ばれるPHPの重大脆弱性CVE-2026-109618とCVE-2026-109619を発見し、PHP Foundationは10月21日午後11時に緊急パ…
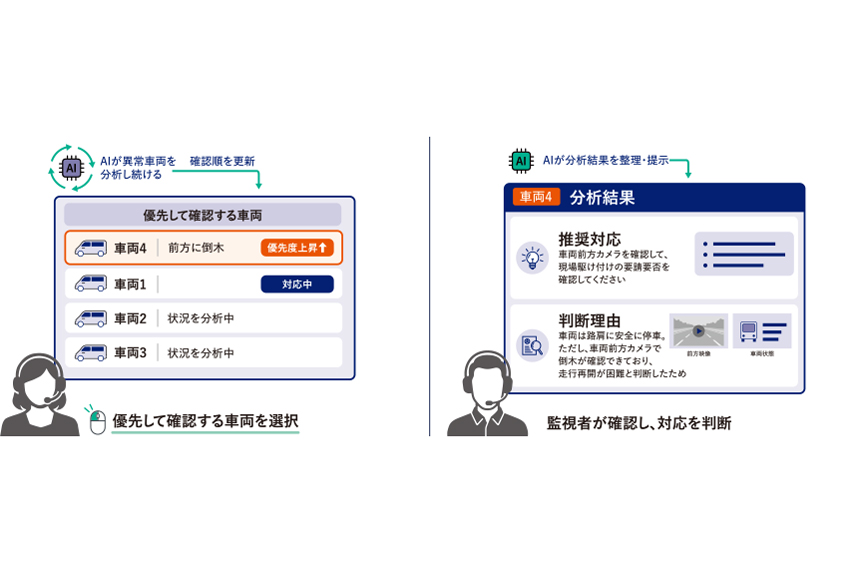
KDDIがレベル4自動運転の1対N遠隔監視向けAIエージェントを開発
インプレスは10月22日、Gemini Notebook(旧NotebookLM)の実践的な「推し技」100個を紹介する書籍を発売する
KDDI、沖縄セルラー、KDDI Digital Lifeは10月22日、povo AIにChatGPT 5.5、ChatGPT 5.5 Pro、ChatGPT 5.5 Thinkingを追加した
GoogleとOpenAIはGPT-6 Astra、GPT-6.1 Sol、GPT-6 LunaをModel Garden経由で提供し、一部顧客向けプレビューを開始した
OpenAIがChatGPT広告を26カ国へ広げ、世界89市場に拡大