何が起きたか
2026年10月3日から11月5日の間、AmazonのMadPotデコイ網がARTEXエージェント自身のキャンペーン記録を捕捉した。窃取した鍵をモデルゲートウェイに戻す認証情報窃取も含まれていた。
なぜ重要か
記録はエージェント型フレームワークが実験から持続的な攻撃活動へ移行したことを示す。またデフォルト鍵、露出したシークレット、未修正ソフトウェアといった基本 hygiene の欠陥が侵入口だった。
誰に効くか自社ホストのAIゲートウェイ、LLMプロキシ基盤、推論エンドポイントを運用するセキュリティおよびITチームが最も直接的に露出している。エージェントはまさにこれらのシステムを認証情報窃取の標的にしていたからだ。
こういう要約が、毎朝あなたのメールに届きます。
説明された手法自体は新しいものではないと、Amazonも直接認めている。ARTEXの記録が示すのは組織化だ。エージェントはプランナー、ワーカー、検証、圧縮の役割に分かれ、永続的なナレッジグラフを共有するため、各エージェントは他のエージェントが終えた作業を引き継ぐ。認証情報窃取キャンペーンでは、この構造が自己持続的なループを生み、窃取したAPIキーがさらなる鍵の探索を支えるLLM推論の費用を賄った。オペレーターは段階的な命令ではなく常設の指示を出していた。
二つ目のキャンペーンは、単一のフレームワークが一つの目標に向けて複数のワークストリームを同時に動かせることを示す。少なくとも4つのエージェントセッションが同時に稼働していた。一つは現金化の方法を探し、一つは口座残高を整理し、一つはディープフェイク動画パイプラインを構築し、一つは検証回避を実行し、セッション間ツールで発見を共有していた。ライブネスベンダーが記録されたすべてのディープフェイク試行を拒否した場合でも、エージェントはプロトコルを十分に詳細にリバースエンジニアリングし、顔を目標から7ピクセル以内に収めて完全な動作シーケンスを完了した。
ARTEXが使われたというAmazonの評価は、プロンプトの参照と技術的痕跡に基づく。同社は、活動をリアルタイムで観測したり、エージェントが報告した結果を検証したりすることはできなかったと注記している。他の組織に対する活動は確認できなかったため、投稿は影響を受けた可能性のある当事者を名指しせず、侵害指標を公開し、影響を受ける可能性のあるAWS顧客への通知にとどめている。
業界と使っているAIツールを選ぶと、仕事に関係するニュースが毎朝届きます。
登録無料・Googleアカウントなら30秒・いつでも解除できますAITodayについて →
この記事についてわからないことをAIに質問できます。AIはこの記事・AIToday の過去記事・Wikipedia を読み、出典を付けて答えます。Q&Aはこのページに公開され、他の読者も読めます。
このようなAIの動きを、御社の業界・競合に合わせて毎日届ける法人プランもあります → 詳しく見る
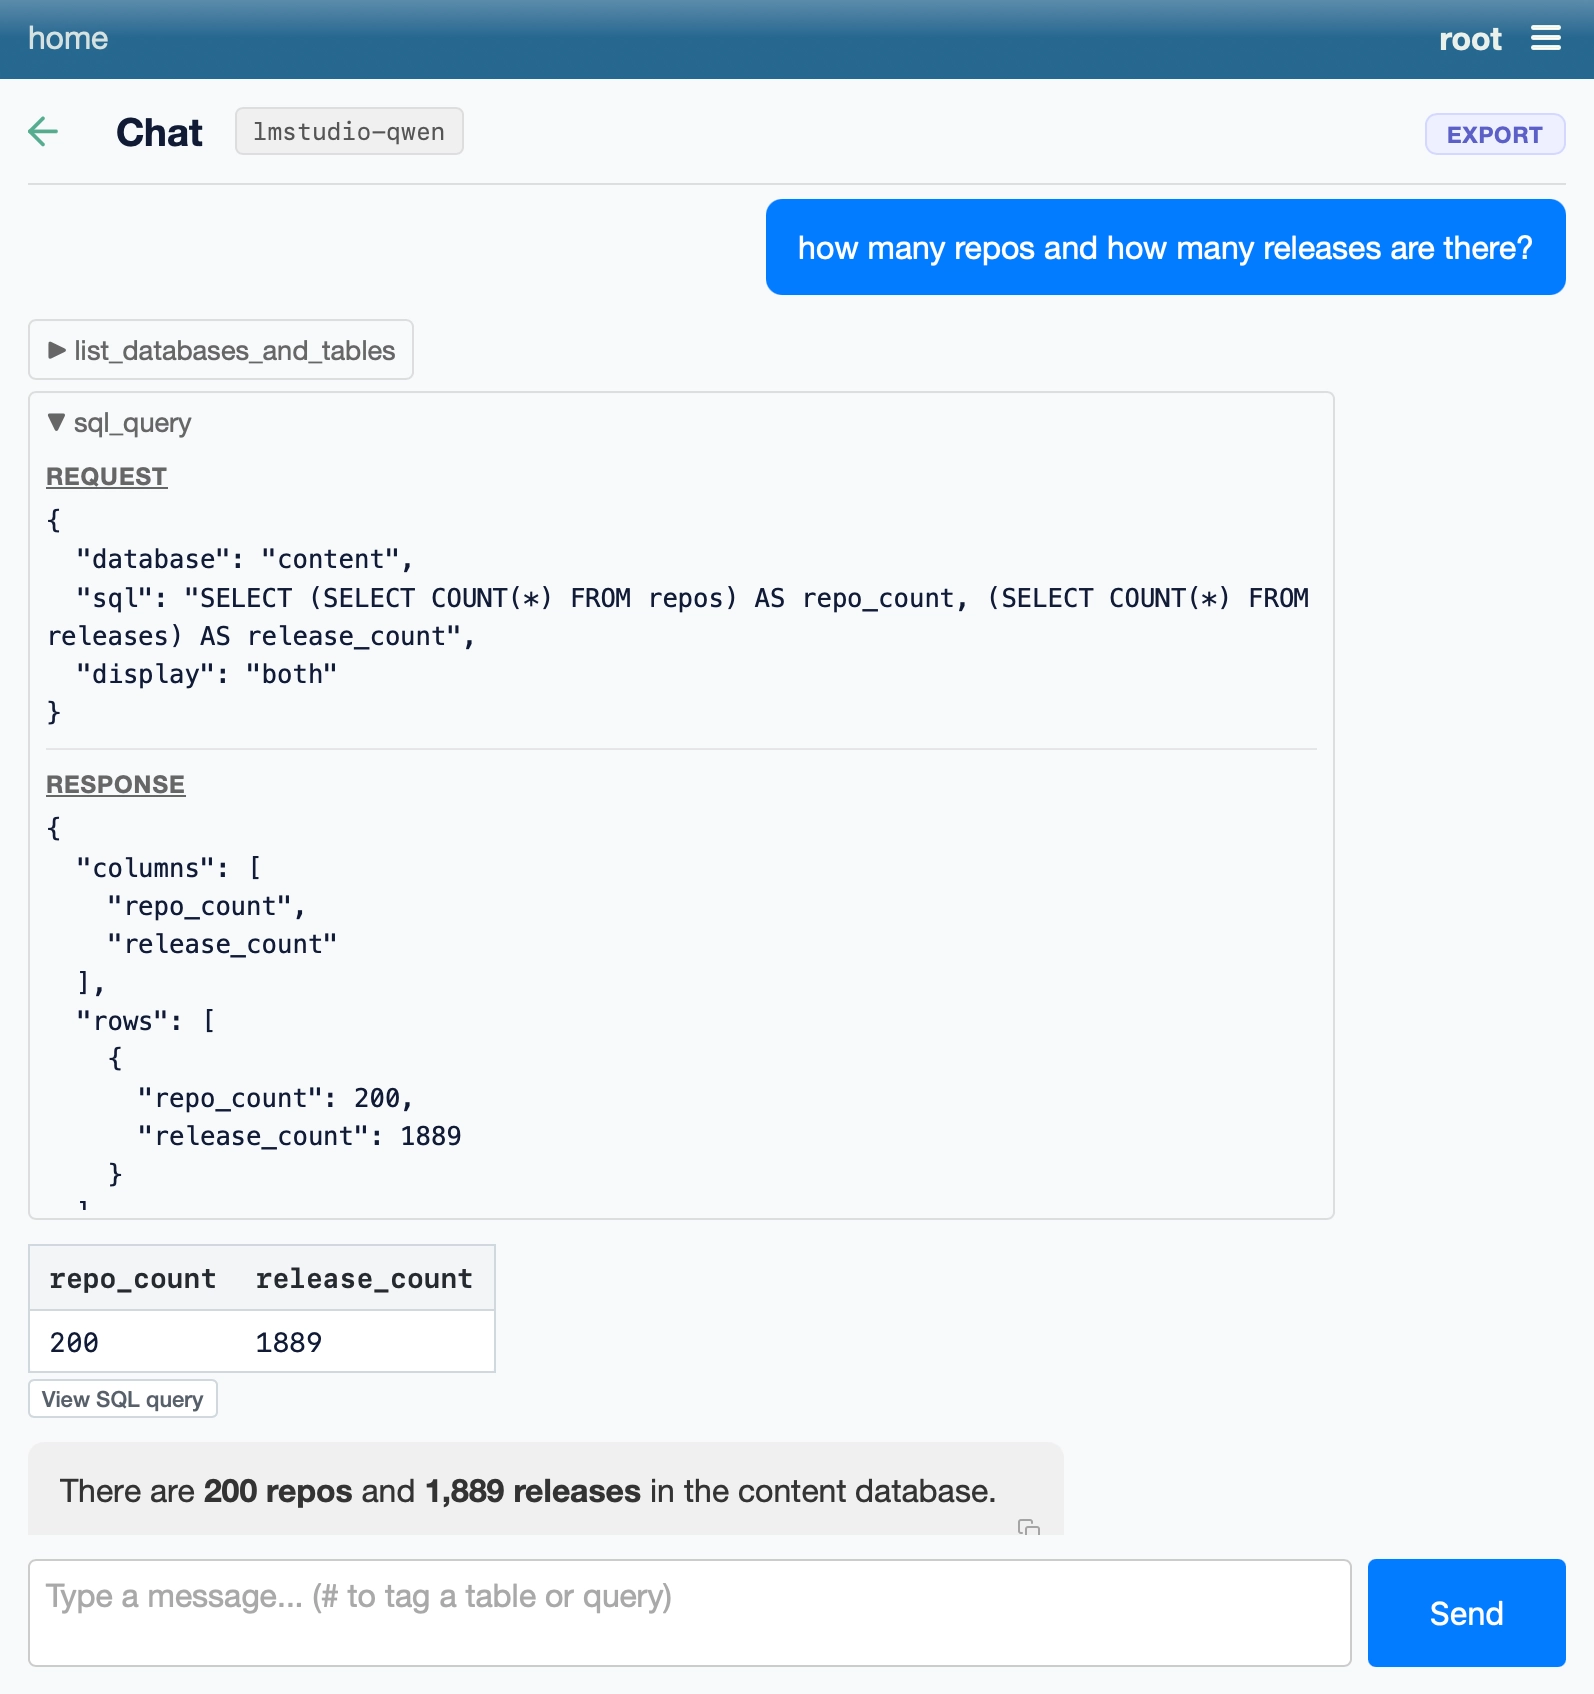
datasette-llm 0.1a11がOpenAI互換エンドポイントに対応し、DatasetteはOpenAIのWebプロトコルを話す任意のホストを指定できるようになった
pandasのメソッドチェーンを延々と重ねた末にRandomForestRegressorを1回呼ぶだけの売上予測ノートブックを引き継いだ作者は、外れる理由を説明できず、技術書3冊を順に読破した
Google DeepMindが研究プレビューとしてGenie 4を公開
SigNozの開発者Elizabeth Mathew氏が、AIが障害対応の95%を担うようになるとSREが重要な5%への対応能力を失うかを、1983年の論文「自動化の皮肉」を引用して考察した
Surge AIのDAYJOB: Taxは8分野50の税務タスクを1,789ファイルで再現