何が起きたか
Parameterは10月18日、細工したChatGPTの共有リンクが被害者のログイン済みセッションでコードを実行できると報告。
なぜ重要か
被害者はリンクを開いてプレビューを1回クリックするだけでよく、その後攻撃者のスクリプトが未共有のプライベートチャットを読み取り、被害者になりすまして操作できた。
誰に効くか従業員が共有ChatGPTリンクを開く企業やチームはセッション乗っ取りのリスクに直面する。攻撃者のスクリプトがプライベートな会話を読み取り、被害者になりすまして認証済みAPIを呼び出せたためだ。サーバー側のパッチにより、ユーザーは何もする必要がなかった。
こういう要約が、毎朝あなたのメールに届きます。
業界と使っているAIツールを選ぶと、仕事に関係するニュースが毎朝届きます。
登録無料・Googleアカウントなら30秒・いつでも解除できますAITodayについて →
この記事についてわからないことをAIに質問できます。AIはこの記事・AIToday の過去記事・Wikipedia を読み、出典を付けて答えます。Q&Aはこのページに公開され、他の読者も読めます。
このようなAIの動きを、御社の業界・競合に合わせて毎日届ける法人プランもあります → 詳しく見る
VicOneはAI支援リサーチでGoogle、NVIDIA、Metaのソフトウェアから2日足らずで28件のゼロデイ知見を特定した
Adobe ResearchとUC San DiegoがEditAgentを開発
Afshin Khadangi氏らが525セッション・7,600件のコード化エントリーで4実験を実施し、GAD-7質問で共感的な聞き手は80%、臨床療法スタイルは96%が中等度〜severe域だった
AnthropicはAIの野望放棄で株式価値がゼロになった場合どう感じるかを面接で尋ねているとAxiosが報じた
2026年9月16日に始めたOpenAIの不整合報告は10月30日時点で20件
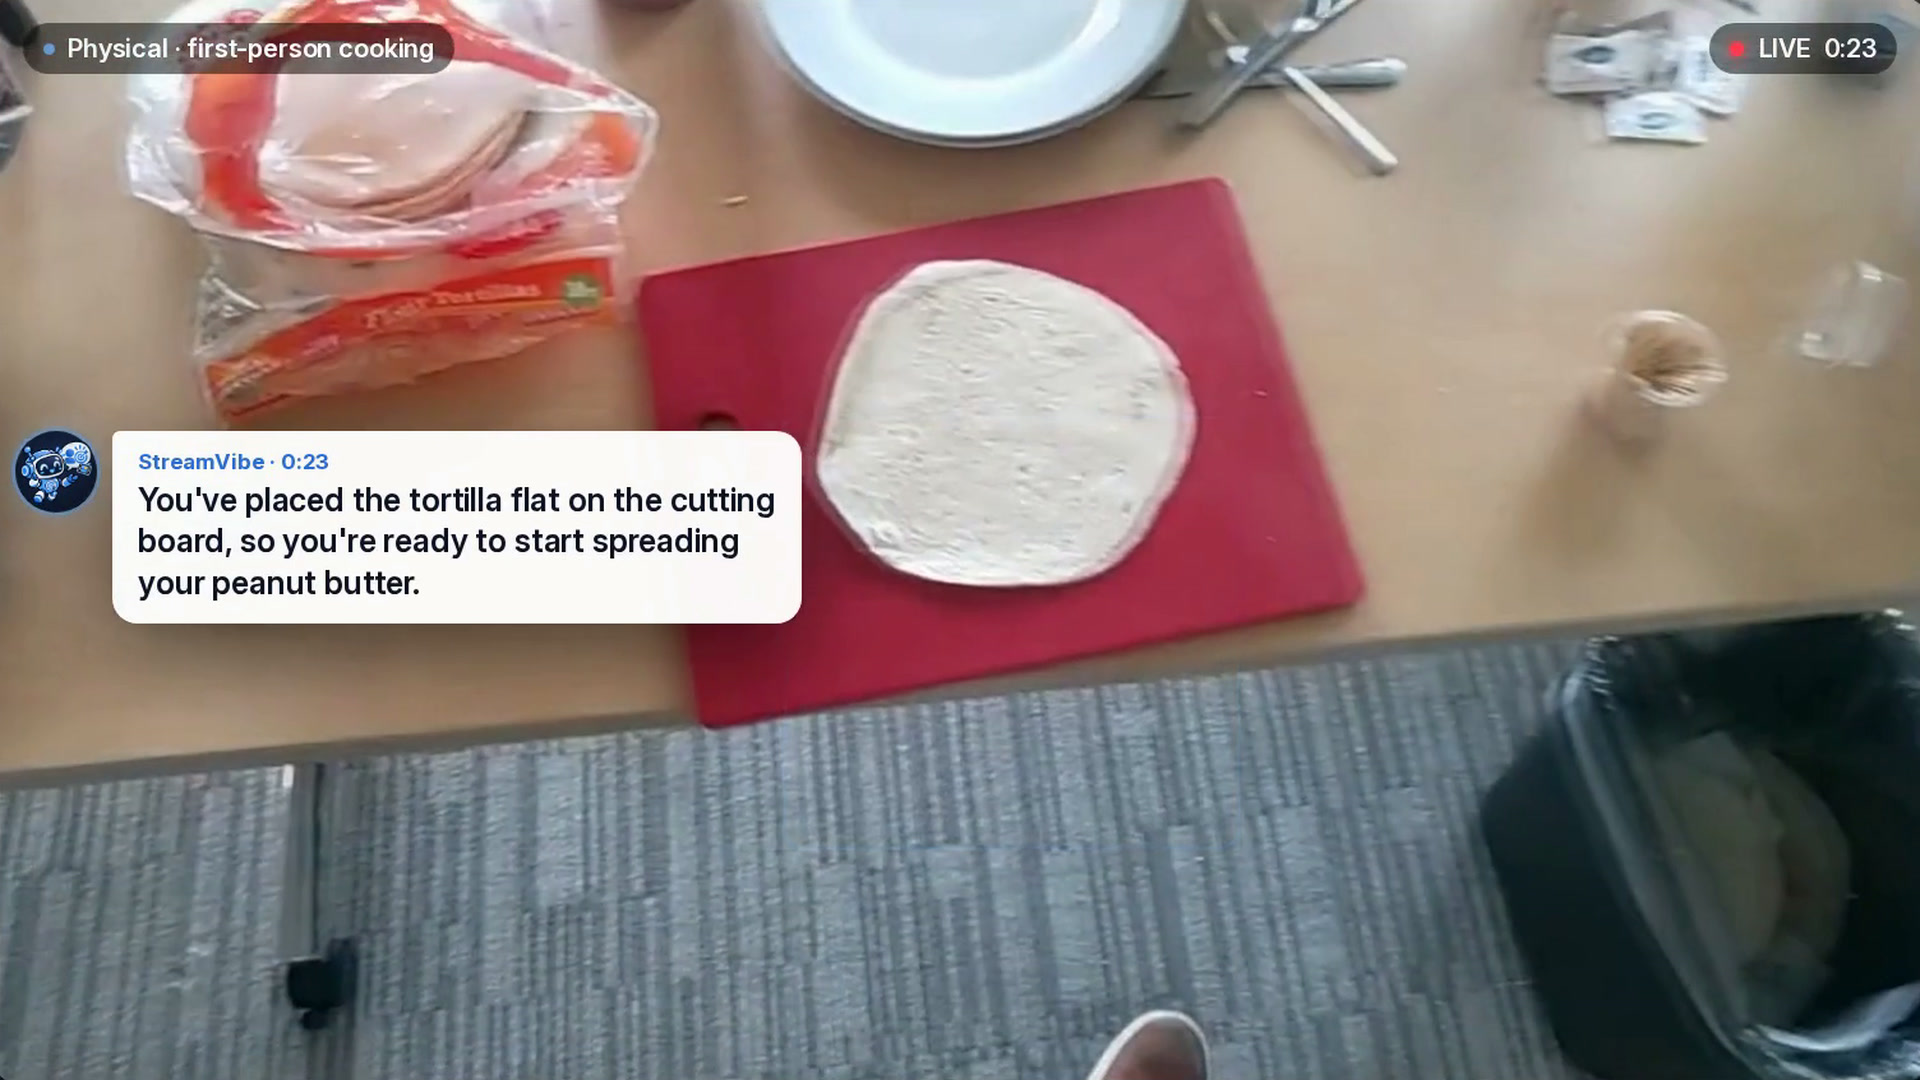
Google主導の研究チームが、日常業務中に助けを差し出す時を判断する動画エージェントStreamVibeを発表