何が起きたか
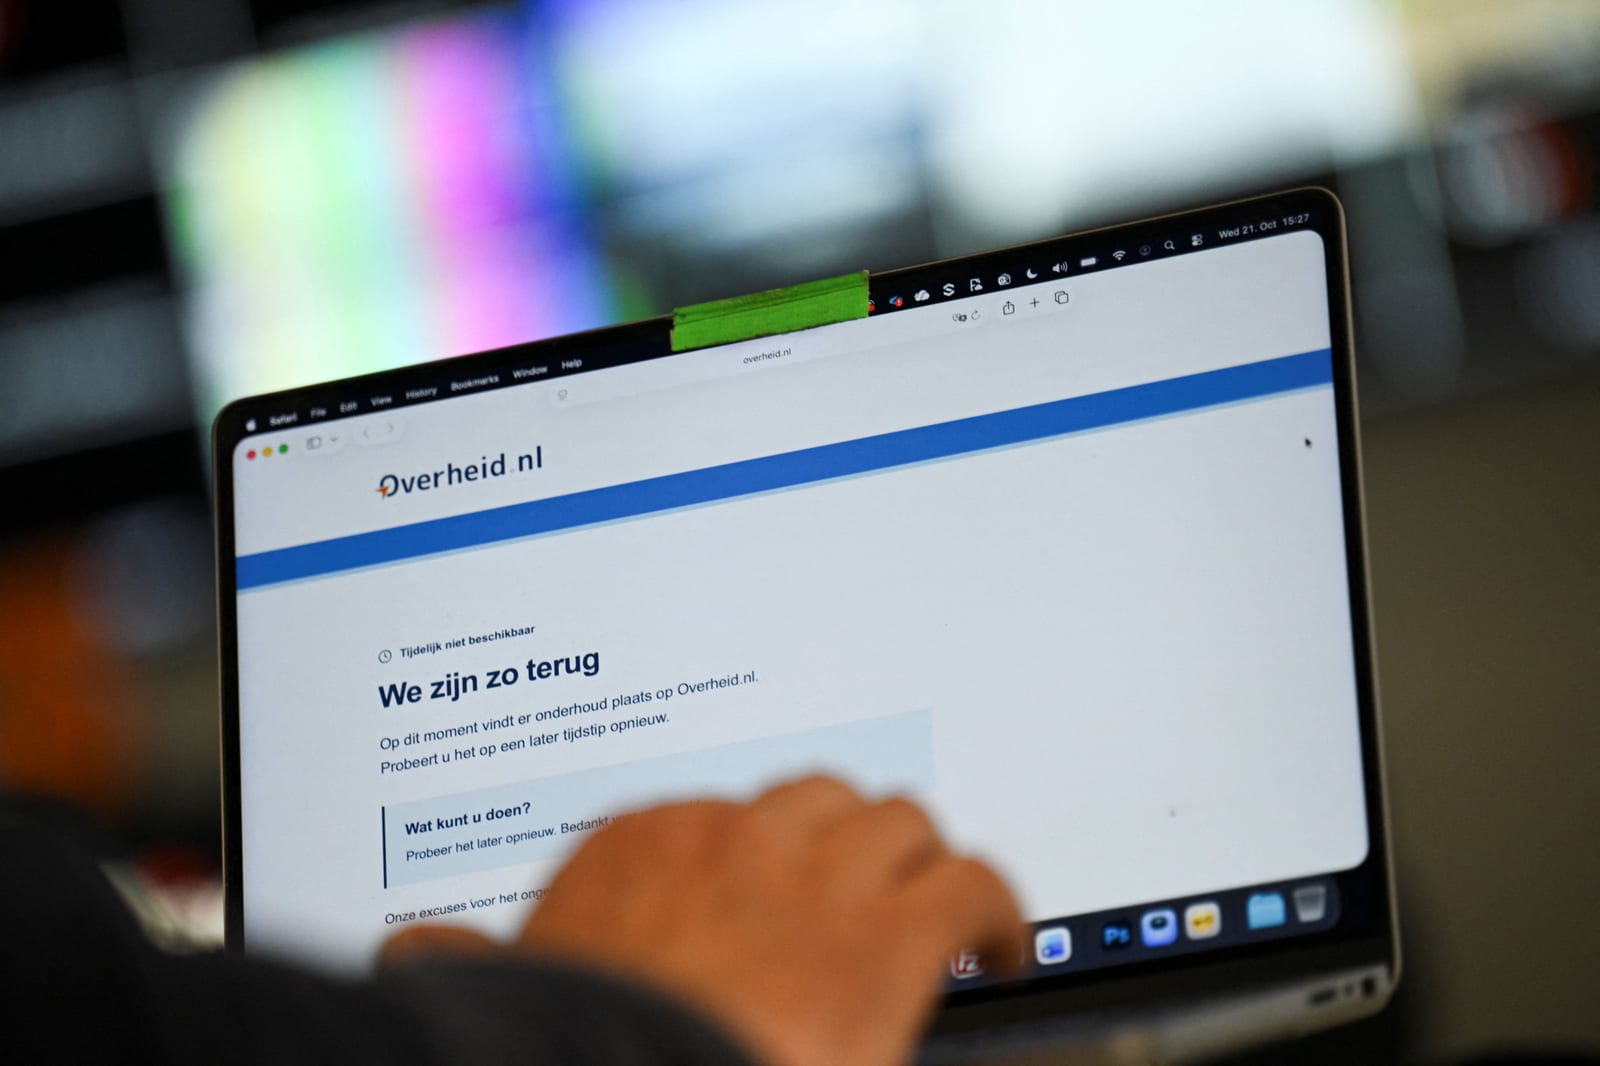
フランス、デンマーク、フィンランド、オランダの4カ国は水曜日、政府サイトをオフラインにした。開発者がAIを使い、世界のウェブサイトの最大70%に影響するバグを特定したためである。
なぜ重要か
修正プログラムが公開済みとなり、ある研究者はロイターに対し、ハッカーがAIを使ってバグをリバースエンジニアリングし「悪用競争」に乗り出しかねないと語った。
誰に効くか公開向けウェブサーバーを運用する政府サイトの担当者やITチームが最も露出している。修正プログラムはすでに公開され、研究者は悪用競争を警告しているためだ。
こういう要約が、毎朝あなたのメールに届きます。
この発見は、AIとセキュリティをめぐる通説を覆す。攻撃を自動化するのではなく、AIはここで、あまりに広範な欠陥を浮き彫りにした。そのためフランス、デンマーク、フィンランド、オランダの4政府は水曜、待つことなくウェブサイトをオフラインにすることを選んだ。GoogleのWizチームの共同創業者はウォール・ストリート・ジャーナルに対し、AIなしでは人間には発見できなかっただろうと述べた。このツールが単なる脅威ではなく、本物の検出支援になりつつあることを示唆している。
同じ能力は両刃の剣でもある。修正プログラムが公開されれば、AIは攻撃者のリバースエンジニアリングを助け、「悪用競争」に持ち込める。研究者がロイターに語った次の段階は「インターネット上の脆弱なウェブサーバーすべての大規模侵害」だ。焦点はパッチ適用の速さに移る。日本の首相は「皆が今夜行動を起こすこと」を促した。公開から悪用までの猶予は数週間ではなく数時間単位かもしれないというシグナルだ。この出来事は、AIが見つけた脆弱性をどれだけ速く、誰に開示すべきかをめぐる議論を激しくしそうだ。
業界と使っているAIツールを選ぶと、仕事に関係するニュースが毎朝届きます。
登録無料・Googleアカウントなら30秒・いつでも解除できますAITodayについて →
この記事についてわからないことをAIに質問できます。AIはこの記事・AIToday の過去記事・Wikipedia を読み、出典を付けて答えます。Q&Aはこのページに公開され、他の読者も読めます。
PHPの開発陣は水曜日、長年潜んでいた重大な脆弱性の緊急修正を公開し、全ユーザーに直ちに更新するよう求めた
Elon Litmanは、(2^30 + u) − 2^30で作った損失項がfloat32では0.0と表示される一方、PyTorchの自動微分ではuとして微分され、.backward()とoptimizer.step()…
NSAは、2004年のバージョン5から存在するPHPの重大な脆弱性2件がウェブサイトの約70%に影響すると警告
Hugging Face CEOがNetflixのAIハッキングドキュメンタリーを公然と批判し、内容が誤っていると述べた
CrowdStrikeのCounter Adversary Operationsは、偵察からデータ窃取まで攻撃ライフサイクル全体でAIエージェントを武器化する、これまで未報告だった4者の脅威アクターを明らかにした
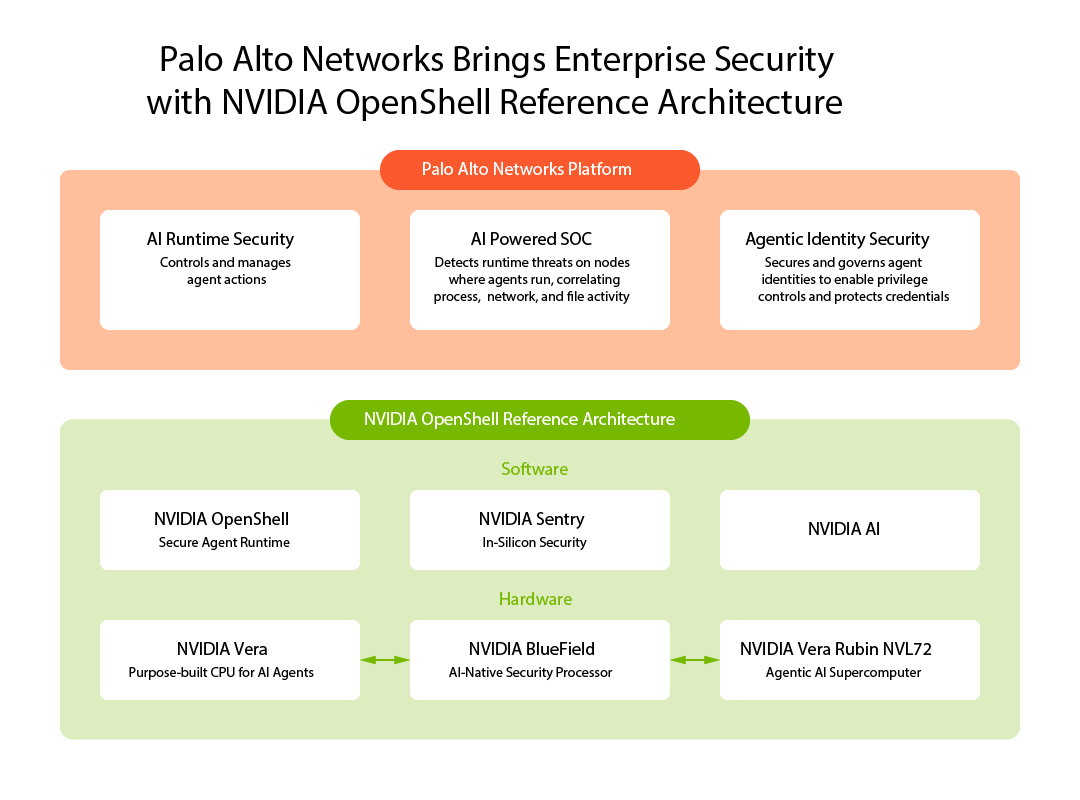
Palo Alto Networksは、NVIDIA BlueField DPU上のAI Runtime SecurityがAIファクトリーおよび産業用エッジ展開で一般提供開始と発表