何が起きたか
NSAは、2004年のバージョン5から存在するPHPの重大な脆弱性2件がウェブサイトの約70%に影響すると警告。修正版は存在し、現行版は8.5.12。
なぜ重要か
攻撃者はサーバーやデータベースに侵入できる。AIにより数十年前の欠陥の悪用が現実的になったため、NSAは未修正サイトのオフライン化を推奨。
誰に効くかPHPベースのサイト(WordPress利用者を含む)を運営するウェブ管理者やホスティング事業者は、サーバーをPHP 8.5.12に更新するか、修正できるまでサイトをオフラインにする必要がある。
こういう要約が、毎朝あなたのメールに届きます。
PHPの脆弱性が注目されるのは、2004年のPHPバージョン5公開時から存在し、その後の全バージョンに休眠状態で潜んでいたためだ。発見は従来のセキュリティ監査によるものではなく、AI支援の調査によるものだった。OpenAIの「Patch the Planet」イニシアチブとWizのAIエージェントがそれぞれ独立に脆弱性を特定した。この二重の発見は、これまで人間には見つけるのが難しすぎた長年のバグを防御目的でAIが発見できることを示している。一方、Wizは、LLMが異なるPHPバージョンや設定に合わせて悪用を適応させるのを助けるため、AIが攻撃者の障壁を下げるとも警告した。調整された開示にはAutomattic、Akamai、AWS、Cloudflare、Microsoftなどの複数企業がPHP Foundationと協力して穴の修正にあたった。修正版が利用可能になった今、焦点は数百万のウェブサイトに及ぶ大規模な修正作業に移っており、未修正サイトをオフラインにするよう求めるNSAの指針はリスクの深刻さを示している。
業界と使っているAIツールを選ぶと、仕事に関係するニュースが毎朝届きます。
登録無料・Googleアカウントなら30秒・いつでも解除できますAITodayについて →
この記事についてわからないことをAIに質問できます。AIはこの記事・AIToday の過去記事・Wikipedia を読み、出典を付けて答えます。Q&Aはこのページに公開され、他の読者も読めます。
PHPの開発陣は水曜日、長年潜んでいた重大な脆弱性の緊急修正を公開し、全ユーザーに直ちに更新するよう求めた
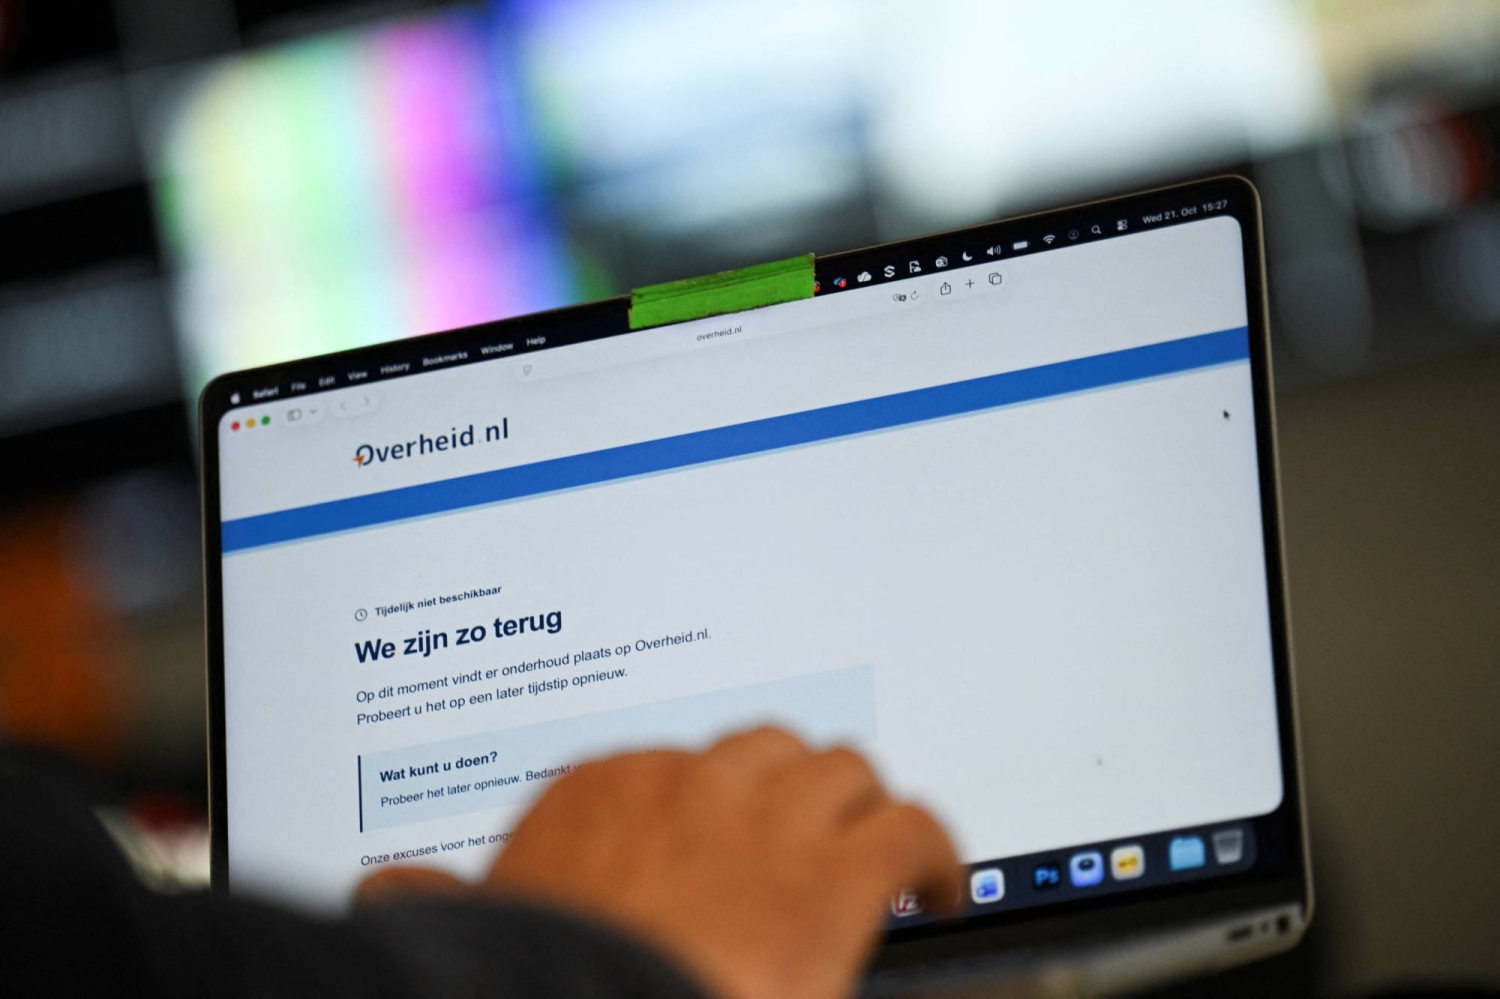
フランス、デンマーク、フィンランド、オランダの4カ国は水曜日、政府サイトをオフラインにした
Elon Litmanは、(2^30 + u) − 2^30で作った損失項がfloat32では0.0と表示される一方、PyTorchの自動微分ではuとして微分され、.backward()とoptimizer.step()…
Hugging Face CEOがNetflixのAIハッキングドキュメンタリーを公然と批判し、内容が誤っていると述べた
CrowdStrikeのCounter Adversary Operationsは、偵察からデータ窃取まで攻撃ライフサイクル全体でAIエージェントを武器化する、これまで未報告だった4者の脅威アクターを明らかにした
Palo Alto Networksは、NVIDIA BlueField DPU上のAI Runtime SecurityがAIファクトリーおよび産業用エッジ展開で一般提供開始と発表