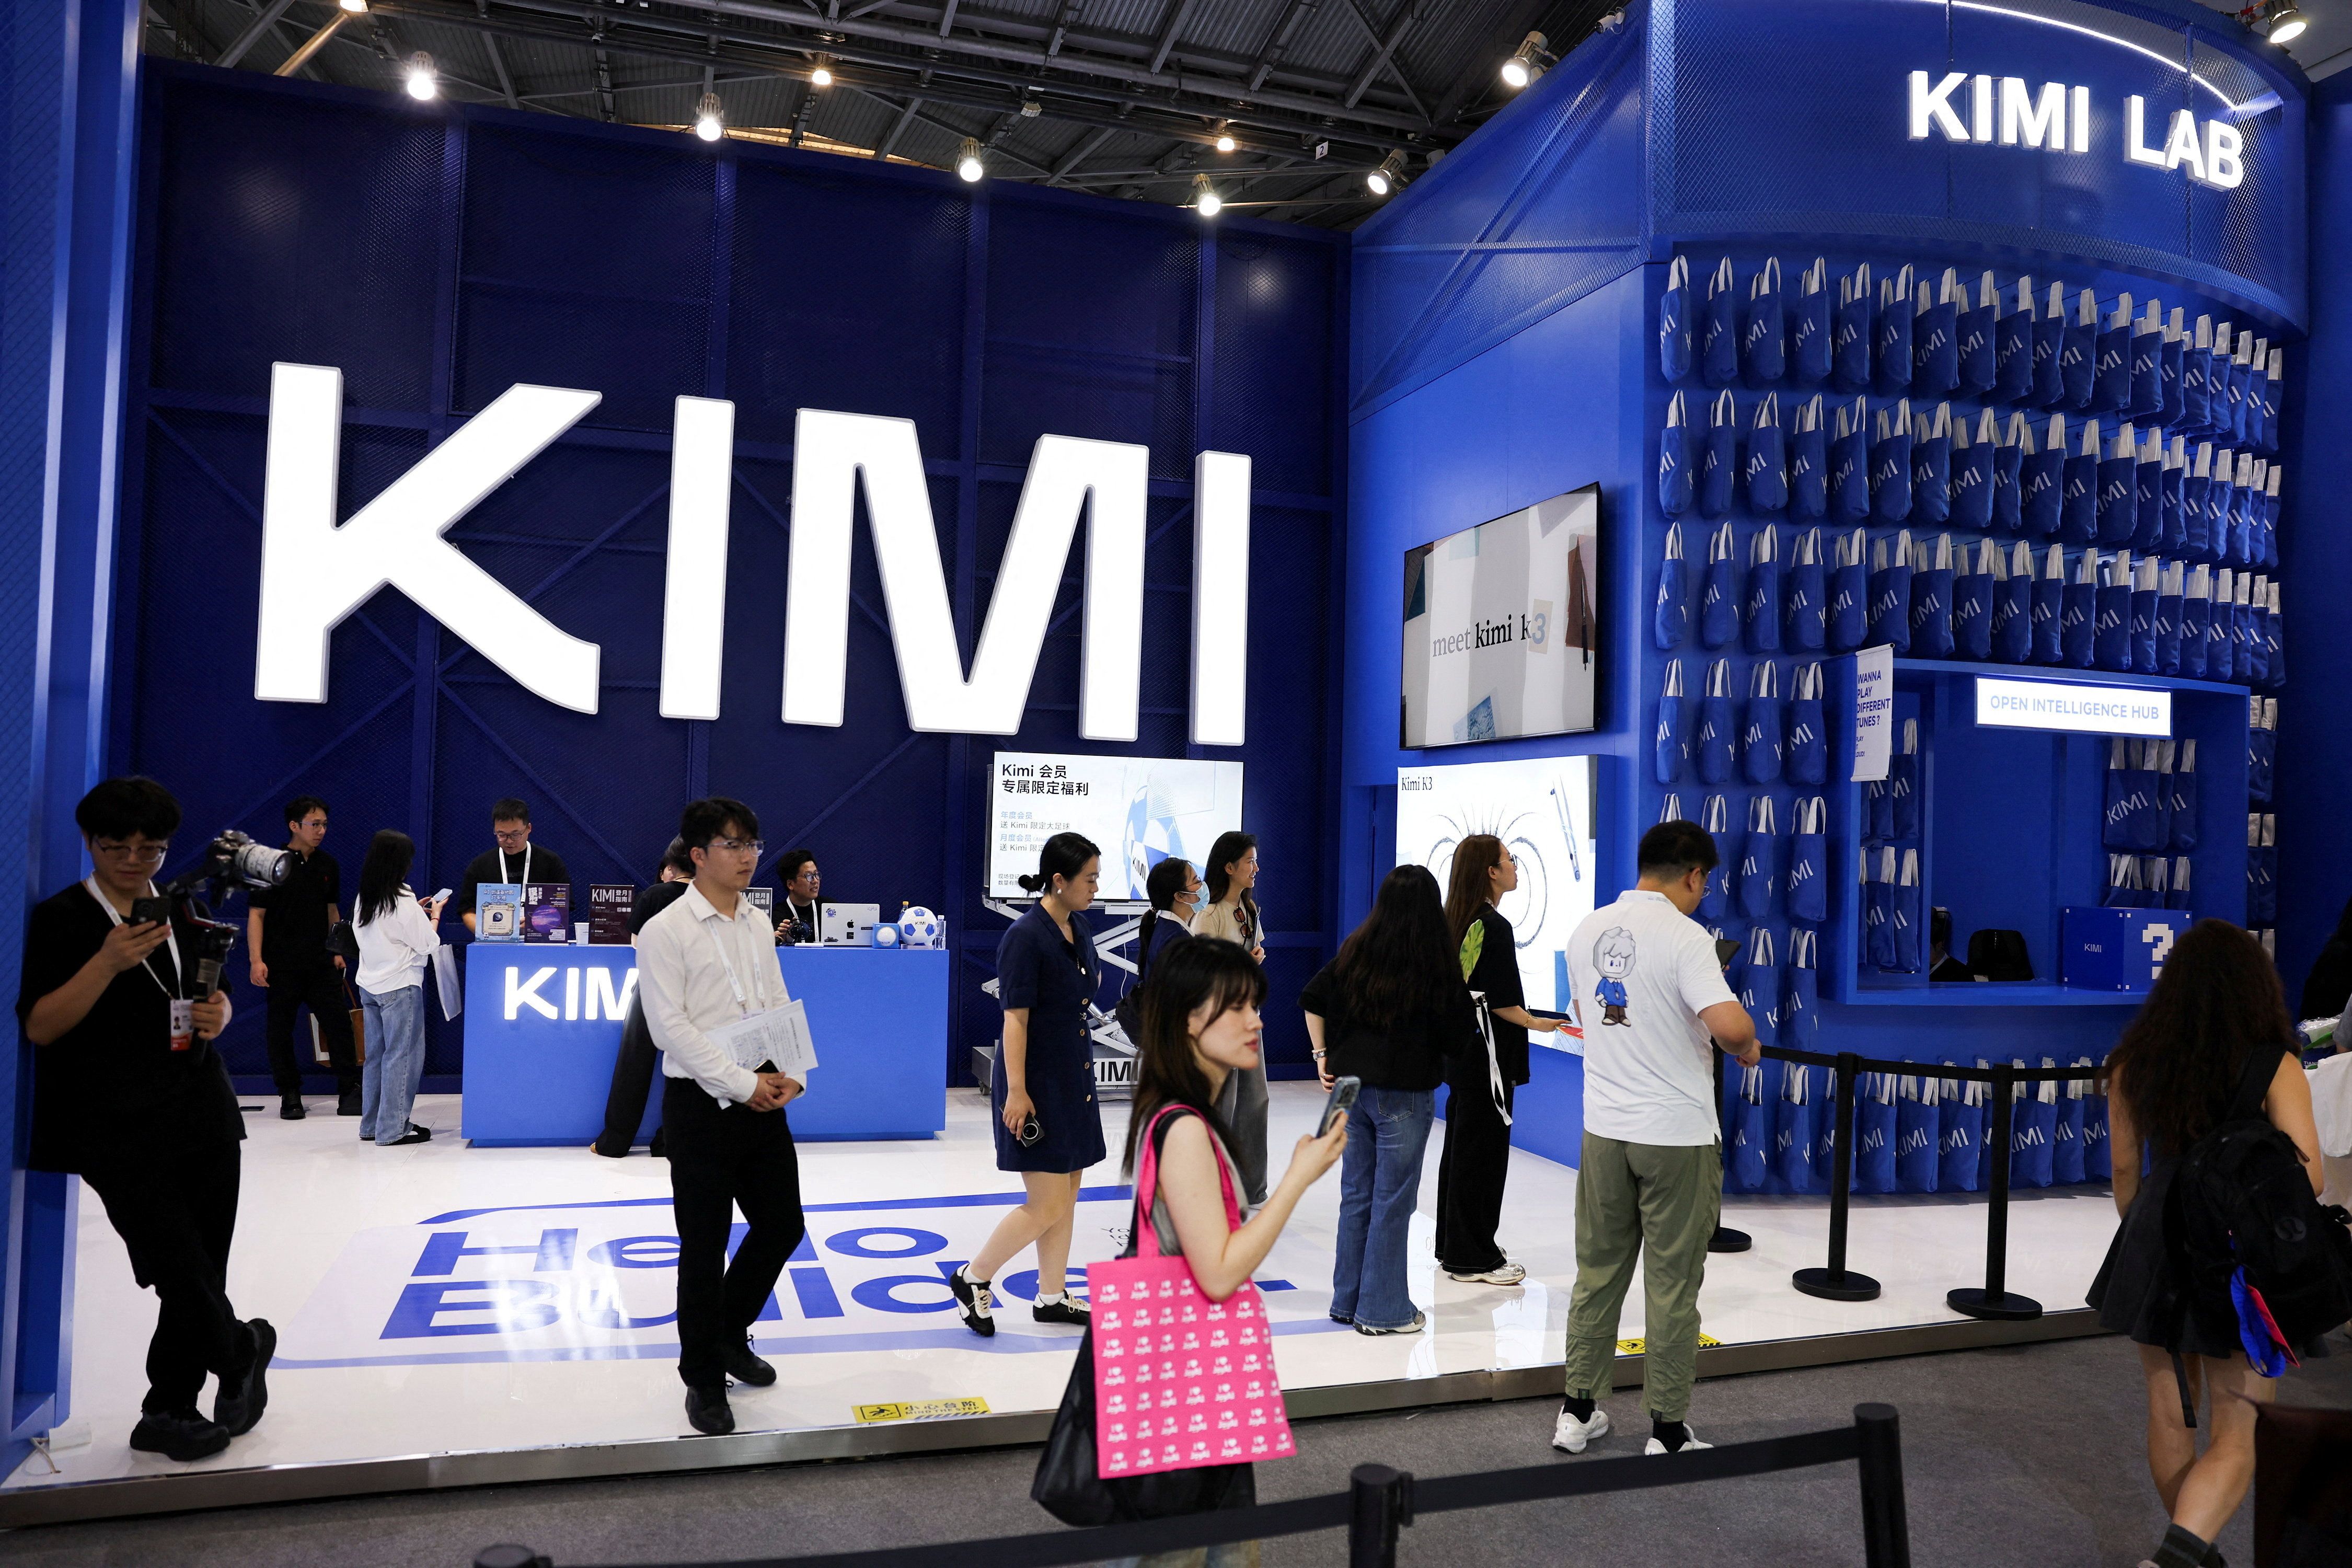
何が起きたか
中国のAIモデル「Kimi K3」がオープンソース(無料でダウンロード・改変可能)として公開され、1週間が経過した。初期テストでは、米国の主流AIモデルに比べて性能が劣ることが判明している。サイバーセキュリティの脆弱性発見能力が低く、紙面上の効率性の見た目に反して、米国製品より大幅に多くのトークンを消費している。
なぜ重要か
Kimi K3自体は競争上の脅威ではないが、オープンソースモデルは安全機構(中国政府の制限を含む)を取り外され、ハッカーに悪用される可能性がある。安全性の専門家は、将来さらに能力の高いオープンソースモデルが生物兵器開発に利用される可能性を懸念している。クローズドソースモデルはそうした要求を拒否する設定が容易いため、このリスクはより高い。真の危機は現在のモデルではなく、強力なAIが自由にダウンロードでき、安全機構なしで使用される未来に備えることにある。
注目点
オープンソースAIモデルの禁止は実行不可能である。焦点は、その公開を防ぐのではなく、強力なオープンソースモデルが標準となる世界に向けた防御と安全対策の準備に移すべきである。
こういう要約が、毎朝あなたのメールに届きます。
Kimi K3は中国のAIリリースにおける繰り返されるパターンを象徴している。強いベンチマーク性能が実世界の能力に転化しない。サイバーセキュリティタスクにおける弱い性能と高いトークン消費は、中国からの現在のオープンソース提供物が直接的な競争上または安全上の脅威をもたらさないことを示唆している。しかし、記事の本体は、オープンソースモデルが改善されるにつれてリスク計算が変わることを明確にしている。今日のモデルは無害かもしれないが、自由にダウンロード可能で、改変でき、安全制約のない基盤アーキテクチャは構造的な脆弱性を生み出し、それは能力が増加するにつれてさらに重要になるだろう。また記事は実際的な現実を認める。オープンソースモデルの禁止は実行不可能である。コードが公開されると、その使用または流通を制限する試みは、調整上および技術上の乗り越え難い課題に直面する。これにより、政策立案者とラボは、実行不可能な制限を強制しようとするか、オープンで強力なAIモデルが日常の事実である世界に向けた回復力と防御策に投資するかの戦略的選択に直面している。
たとえば、いま届くならこの3本です
AIが要約して、あなたの選んだトピックだけを1日1通。LINE・Email・Slackで届きます。
登録無料・Googleアカウントなら30秒・いつでも解除できますAITodayについて →
この記事についてわからないことをAIに質問できます。Q&Aはこのページに公開され、他の読者も読めます。
中国の研究機関AllSparkが、Qwenモデルを基に構築した350億パラメータと3970億パラメータの検索エージェントIris-miniとIris-proを公開した
FBI・NSA・CISAは、DeepSeekなど中国のAI企業6社が2024年以降、米国のライバル企業の有料サブスクリプションを購入して出力を学習し、「数十億ドル相当の能力」を抽出したと指摘した
DeepSeekが2026年9月10日、V4.1-Flashを公開した

DynatraceがArize AIを買収し、AI可観測性、評価、エージェント監視を追加した

Y Combinator CEOのGarry TanはCNBCに蒸留で何もしないと述べ、TechCrunchに米国の小規模オープンウェイト研究所が米国の先端モデルを蒸留すべきだと語った

Nathan Lambert氏がInterconnectsで、オープンモデルに関するここ数年の重要文献をまとめた読書リストを公開した


