何が起きたか
DragosのHD Moore氏が約200万件のプロンプトに固有の追跡可能なシークレットを仕込み、少なくとも3社のAIプロバイダーが侵害され、攻撃者が盗んだAWSキーを数万回再利用した。
なぜ重要か
同じ攻撃者がほぼ確実にそのうち2社を侵害した。両社のシークレットが同じレンタルサーバーからほぼ即座に併用されたためだ。
誰に効くかAIルーターやリセラー経由でプロンプトを送る開発者や企業は、クラウド認証情報やプライベートコードの参照先が露出する可能性があり、セキュリティチームはどの仲介業者が自社データを扱っているかを監査する必要がある。
こういう要約が、毎朝あなたのメールに届きます。
この実験は現代のAIアプリの構造的な特徴を突いたものだ。多くの開発者はAnthropicやOpenAIなどの大手プロバイダーに直接接続せず、最も安価または最適なモデルを見つけるためにAIルーターを利用する。このリセラー網では各中継地点がプロンプトを検査のために復号し、各事業者はポリシーが求める期間、場合によっては無期限にログを記録・保存している可能性が高い。
調査結果は2種類の失敗を区別している。最も深刻なケースでは、攻撃者がプロバイダー自体を侵害し、モデルが動く前に玄関先でリクエストをコピーした。別のケースでは、リセラー自身がプロンプトを記録し、その認証情報を使う人物に渡していた。Moore氏は同じモデルを異なる販売者経由で送ることでこのパターンを特定した。
もう一つの懸念は、プロンプトに埋め込まれた秘密のURLのスクレイピングだ。ある中国のAIラボのシステムは、7月から10月の間にそのモデルに送られたプロンプトの半数以上でこれらのURLを取得していた。このラボのモデルを再販する米国の複数のホスティングプロバイダー経由で送られたプロンプトも同じスクレイパーを起動しており、顧客が期待したほどデータが米国内にとどまっていないことを示唆している。
業界と使っているAIツールを選ぶと、仕事に関係するニュースが毎朝届きます。
登録無料・Googleアカウントなら30秒・いつでも解除できますAITodayについて →
この記事についてわからないことをAIに質問できます。AIはこの記事・AIToday の過去記事・Wikipedia を読み、出典を付けて答えます。Q&Aはこのページに公開され、他の読者も読めます。
このようなAIの動きを、御社の業界・競合に合わせて毎日届ける法人プランもあります → 詳しく見る
AIF-C01試験ガイドは生成AIの公式な4つの欠点をハルシネーション、低解釈性、不正確さ、非決定性に分類し、ハルシネーション(出典の捏造)と不正確さ(実在する出典を引用するが誤る)を区別している
Together AIのCEO Vipul Ved Prakash氏によると、AIコーディングエージェントが公開GitHubリポジトリxorlに認証情報をコミットしたことを受け、2026年6月と7月にMiniMax M3…
OpenAIはGPT-6.2 AstraとGPT-6.2 Solで保護推論を会話履歴に結び付け、過去メッセージを書き換えると後続の推論がAPIから破棄される仕組みを導入した
CrowdStrikeはFiddler AIに約4億ドル、Dreadnodeに9500万ドルを支払うことで合意した
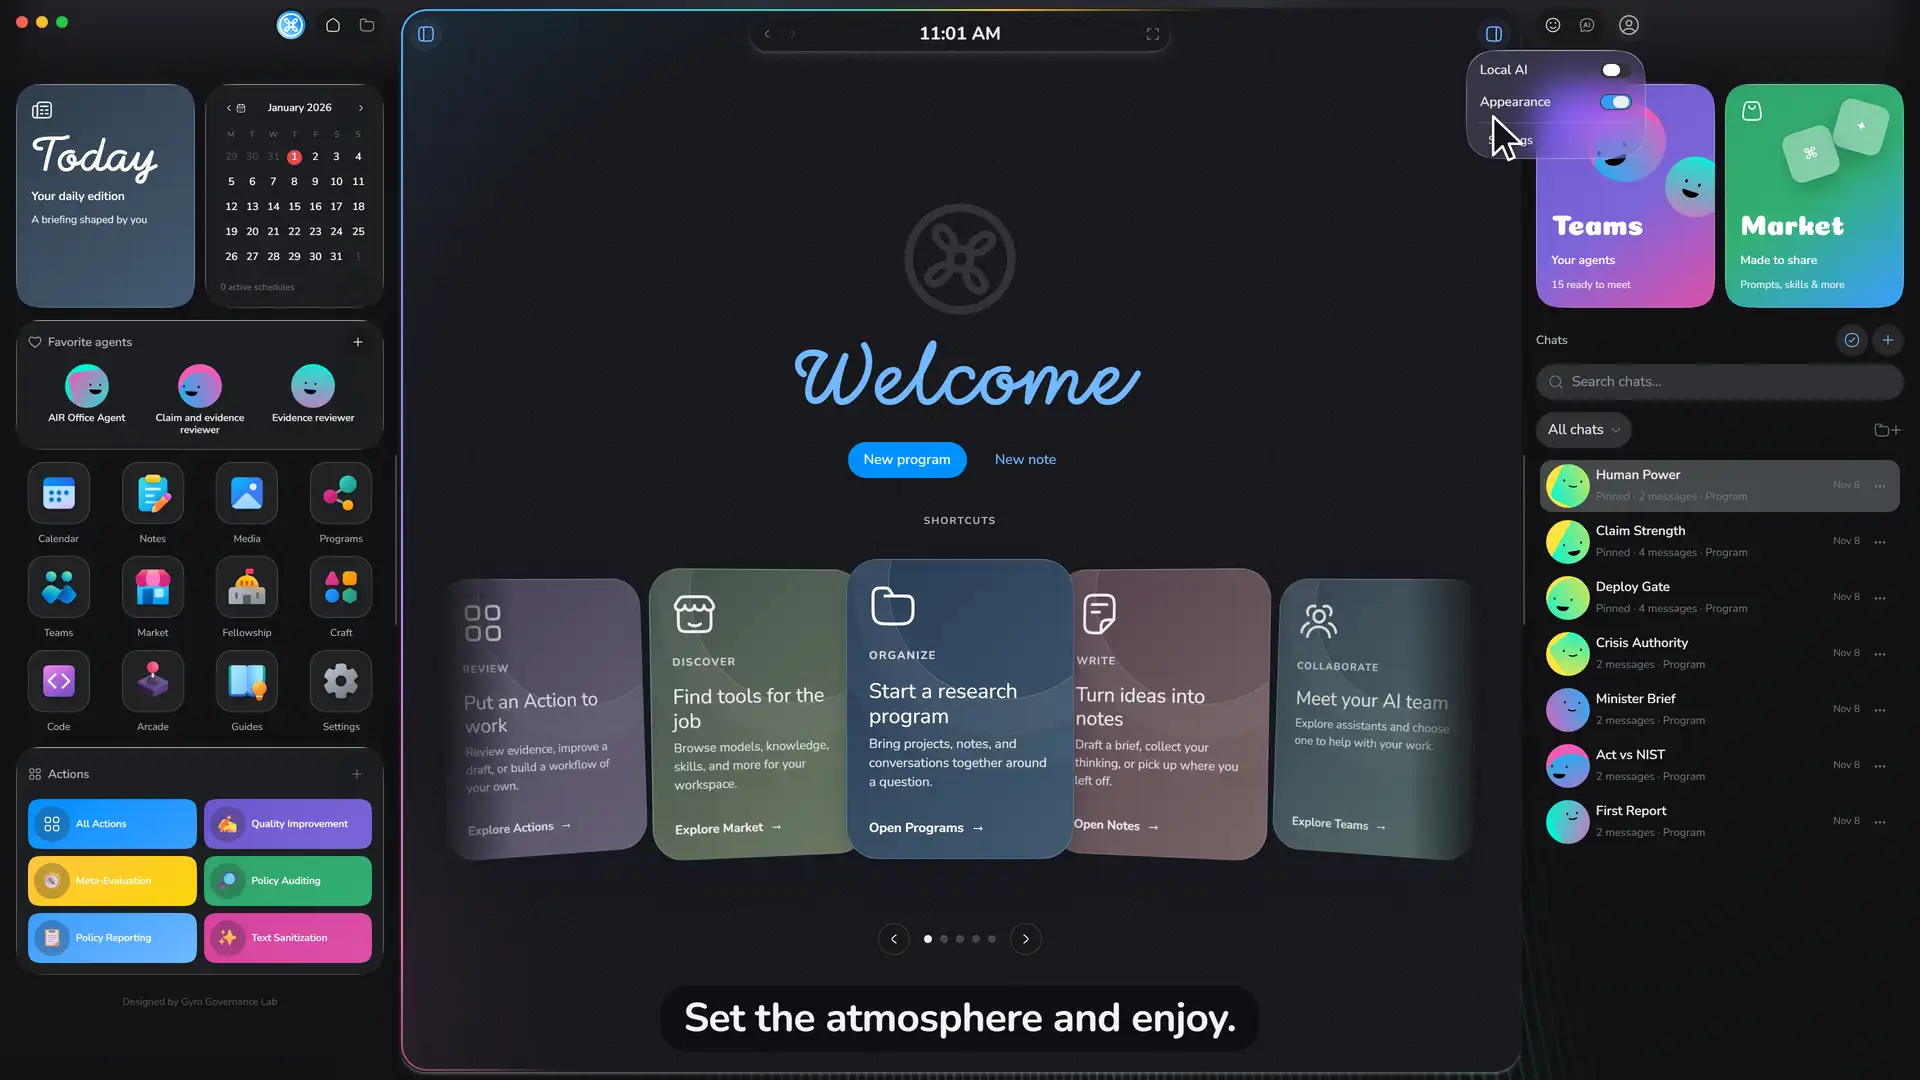
Gyro Governance LabがAI安全性研究向けデスクトップアプリAIR Officeを公開
特定通常兵器使用禁止制限条約(CCW)の締約国128カ国のジュネーブ会合で、完全自律型兵器の法的拘束力を持つ禁止交渉の権限で合意できず、交渉は土曜未明に終了した