何が起きたか
Orca Securityの2026年AI Security State レポートでは、AIパッケージを運用する企業の81.2%が既知の脆弱性を最低1つ抱えており、修正方法がある脆弱性アラートの99.9%が未対応のままであることが判明した。また、AI採用企業の56%がエージェントフレームワークを本番環境にデプロイしており、51.5%がAIを使ってカスタムアプリケーションを構築している。
なぜ重要か
組織がAIをクラウド環境に急速にデプロイしているが、デフォルト権限の設定、本番システムからのランタイム分離なし、セキュリティ監視がほぼない状態で行われている。3大クラウドプロバイダー全体で、組織の87~98%がAIサービス用のカスタマー管理暗号化キーを設定しておらず、機密トレーニングデータとAIモデルが露出している。この速度優先のアプローチは新しい攻撃面を生み出す。AIエージェントは独自の権限を持つ非人間のアイデンティティとして機能し、APIベースのAIはコードベースと認証情報にアクセス可能で、検索拡張生成パイプラインはAIモデルを内部ドキュメントと顧客データに接続している。
注目点
規制の期限が迫っている。EUのAI法は2026年8月2日から高リスクAIシステム要件を導入し、コロラド州の改正AI法は2027年1月1日に施行される。一方、AIパッケージを運用する企業の74.1%が重大なCVEを最低1つ抱えており、AI採用企業の約30%がAIキーを1つ以上安全でない場所に保管している。
こういう要約が、毎朝あなたのメールに届きます。
業界と使っているAIツールを選ぶと、仕事に関係するニュースが毎朝届きます。
登録無料・Googleアカウントなら30秒・いつでも解除できますAITodayについて →
この記事についてわからないことをAIに質問できます。AIはこの記事・AIToday の過去記事・Wikipedia を読み、出典を付けて答えます。Q&Aはこのページに公開され、他の読者も読めます。
このようなAIの動きを、御社の業界・競合に合わせて毎日届ける法人プランもあります → 詳しく見る
シェブロンの子会社がUptimeAIとAI導入を巡る3年間の契約を結んだ
クアルコムとCirrascaleは、次世代の省エネ型AI推論(学習済みモデルが答えを生成する段階)の推進を目指す協業を発表した
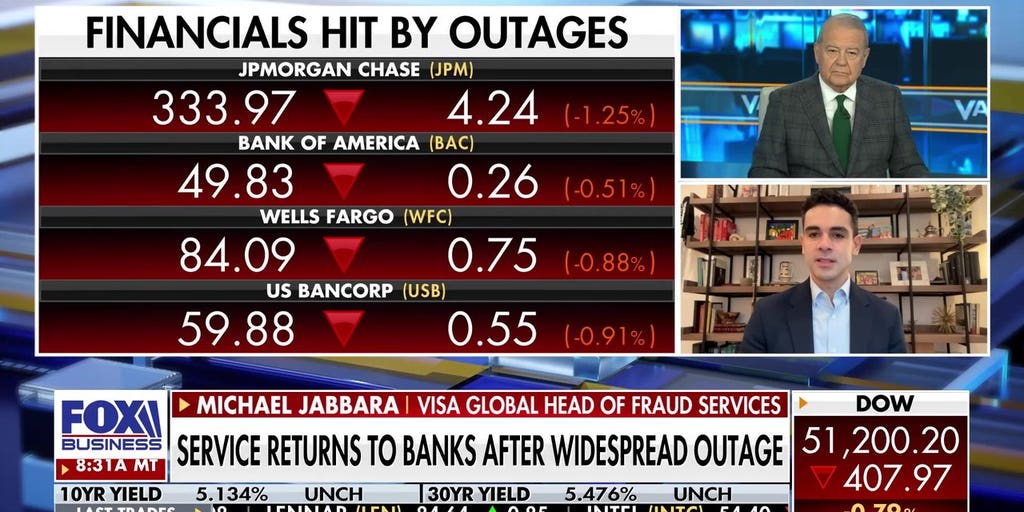
VisaのMichael Jabbara氏がFox BusinessでAIによる決済脅威の急増を警告した
GE Aerospace初の最高データ・AI責任者Anton Groom氏は、展開済みの全AIを管理する完全に透明な単一プラットフォームの構築を最優先課題に掲げた
AT&TのCOO、Jeff McElfresh氏は、エージェント型AIが帯域の方向を根本的に変えつつあると述べた
次期CEOのリチャード・マクフェイル氏はホーム・デポが「AI対応」になると述べ、AI検索や従業員向けツールを挙げて投資を強化する方針を示した