何が起きたか
イーサリアムの研究者Justin DrakeがXへの投稿で、AI支援の数学がウォレットの署名方式を数カ月で破り得ると警告し、業界に「bunker mode」への備えを促した。
なぜ重要か
署名が公開鍵を露出させ、攻撃者が理論上そこから秘密鍵を導き出して資金を盗めるため、Drakeは一度も署名したことのないアドレスへの資金移動を勧めている。
誰に効くか暗号資産ウォレットを運用する取引所やカストディアンのセキュリティ担当、資産を自己管理する個人投資家は、署名履歴のあるアドレスをどう扱うかという判断を迫られる可能性がある。
こういう要約が、毎朝あなたのメールに届きます。
今回の議論の背景には、署名という行為そのものが持つ構造的なリスクがある。署名をすると公開鍵が露出し、攻撃者は理論上そこから秘密鍵を導き出せる。逆に、公開鍵のハッシュしか見えていなければ鍵は復元できないため、資金は保護される。Drakeの「署名したことのないアドレスへ移せ」という助言は、この非対称性に基づいている。
Buterinの慎重論もこの文脈に位置づけられる。同氏は移行の失敗で失った金額の方がハッキングによる被害より多いと述べており、攻撃が現実になる前に防御を急ぐこと自体が新たな損失を生み得るとの判断とみられる。長期設計としては、量子安全とされるラティス系でさえAIの進歩で弱まり得るとして、ハッシュ関数だけに極力依存する方向を主張している。
ただし、現在のECDSA署名方式が実際に破られた事例はまだない。議論はあくまで最悪の想定に基づく備えの話である。
業界と使っているAIツールを選ぶと、仕事に関係するニュースが毎朝届きます。
登録無料・Googleアカウントなら30秒・いつでも解除できますAITodayについて →
この記事についてわからないことをAIに質問できます。AIはこの記事・AIToday の過去記事・Wikipedia を読み、出典を付けて答えます。Q&Aはこのページに公開され、他の読者も読めます。
CrowdStrikeは、ハッカーが中国製AIツールを使い韓国の銀行を標的にしたと発表した
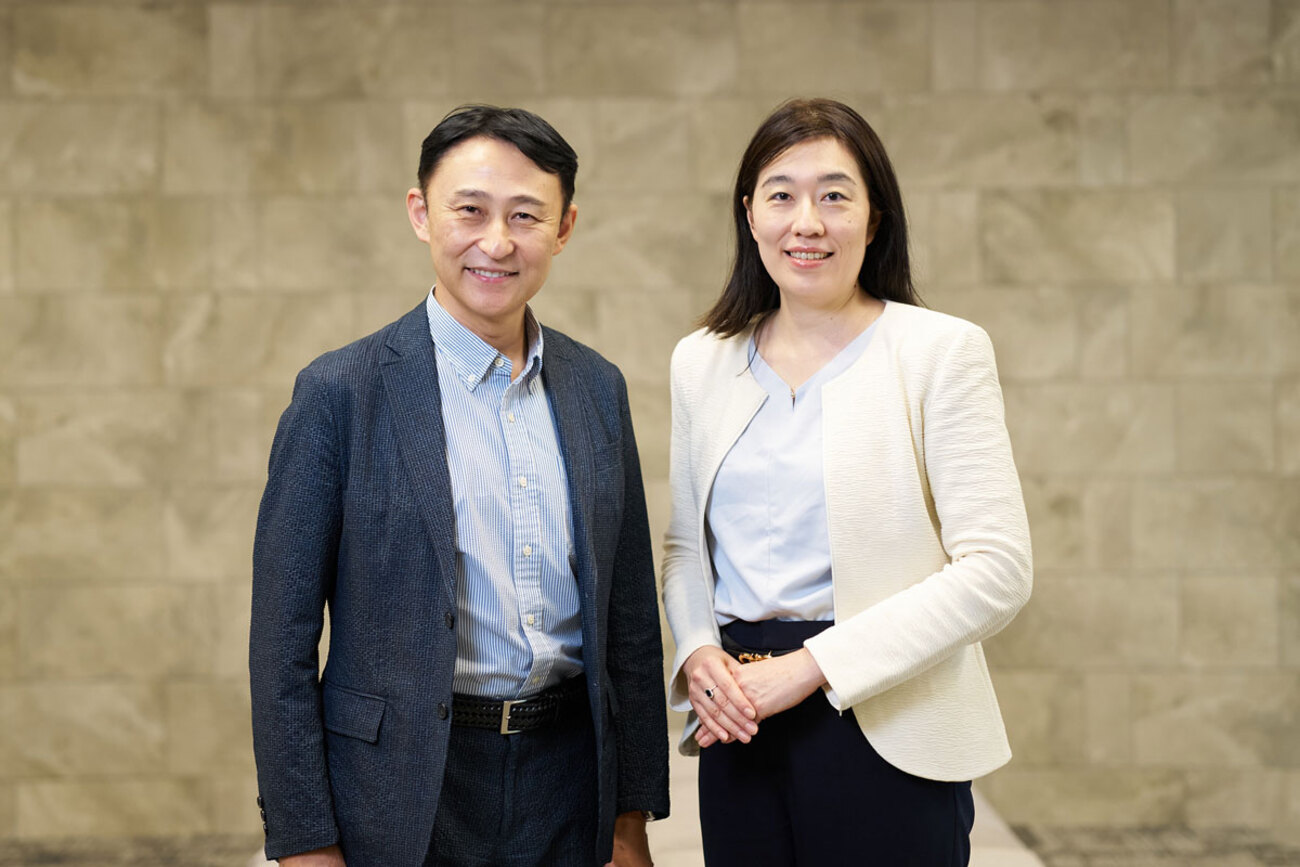
ソフトバンクの対話でAIガバナンス責任者の飯田唯史氏と専門家の吉永京子氏が、企業は設計段階で人型の形態を正当化すべきだと発言し、3段階のテストと日本のPepperをあえて人型でない選択肢として挙げた
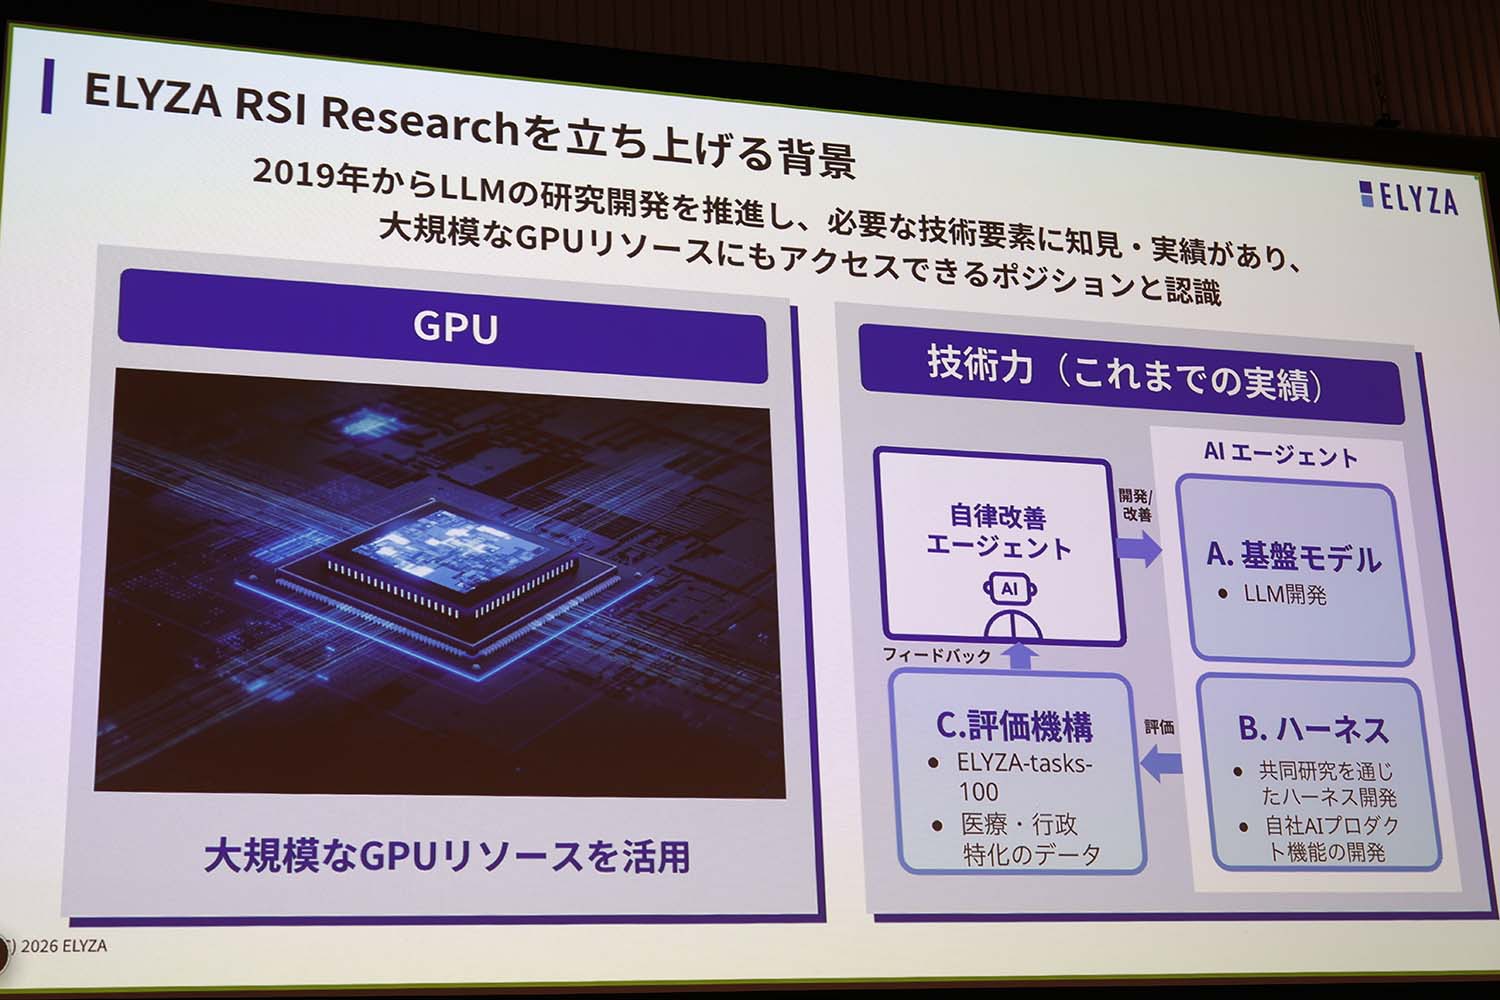
ELYZAが「AIによるAI開発」を加速するRSI(再帰的自己改善)に向けた新体制を構築した
文春オンラインのエッセイで哲学者が、ChatGPTの人間らしい回答が人を不安にさせる理由を考察した
Anthropicが1年超ぶりにClaude利用ポリシーを更新し、「継続的で無用な虐待的・残酷な行為」を禁止