何が起きたか
vLLMは10月5日の0.31.0と10月18日の0.32.0で8件のアドバイザリを修正した。
なぜ重要か
Ghostscriptが存在する環境では細工した画像がvLLMプロセスの権限でコードを実行するため、推論イメージに同梱しているチームはバージョン更新に加えてコンテナの再ビルドも必要になり得る。
誰に効くか自前でホストするvLLM推論コンテナを運用するプラットフォーム・インフラチームは、ベンダーランタイムやエアギャップ環境のバンドル内も含め、イメージのGhostscriptとPillowのバージョンを確認し再ビルドを計画する必要がある。
こういう要約が、毎朝あなたのメールに届きます。
vLLMのセキュリティアドバイザリ一覧は今や12ページに及び、1ページ目だけで9月23日から10月20日に公開された10件が並び、多くがModerate評価だ。Moderateは個々のバグを単独で見た評価だが、共有エンドポイント上では1件の不正リクエストが全員の処理中ワークを停止させ、オンコールチームが呼び出される障害になる。
Ghostscript経路には依存関係がもう一つある。ホストのGhostscriptがCVE-2024-29510の影響を受けている場合、すなわちGhostscript 9.50から10.03.0にかけての-dSAFERサンドボックスを回避できるフォーマット文字列の欠陥がある場合、EPSファイルはvLLMプロセスの権限でコマンドを実行できる。Ghostscriptは2024年5月2日に10.03.1でこれを修正した。報告者はPyPIホイール、Pillow 12.3.0、DebianのGhostscript 10.03.0を使いローダーレベルでコマンド実行を再現し、HTTP経路全体をソース上で追跡したが、エンドツーエンドのテストは行っていない。
10月の一連の修正は、Mooncake連携の未認証pickleデシリアライズで10.0と評価され、任意コンポーネントを利用するチームだけに影響したCVE-2025-32444など従来のvLLMの欠陥とは影響範囲が異なる。ハングとトークンIDクラッシュは任意の連携を必要としない。ベンダー配布経由でvLLMを利用するチームは、アップストリームのバージョン番号から修正が入っているか判別できない場合があり、そのためテナント間クラッシュの報告者はLMCache、NIXLとNVIDIA Dynamo、llm-d、vLLM Production Stack、KServeへの事前開示通知を求めた。
業界と使っているAIツールを選ぶと、仕事に関係するニュースが毎朝届きます。
登録無料・Googleアカウントなら30秒・いつでも解除できますAITodayについて →
この記事についてわからないことをAIに質問できます。AIはこの記事・AIToday の過去記事・Wikipedia を読み、出典を付けて答えます。Q&Aはこのページに公開され、他の読者も読めます。
このようなAIの動きを、御社の業界・競合に合わせて毎日届ける法人プランもあります → 詳しく見る
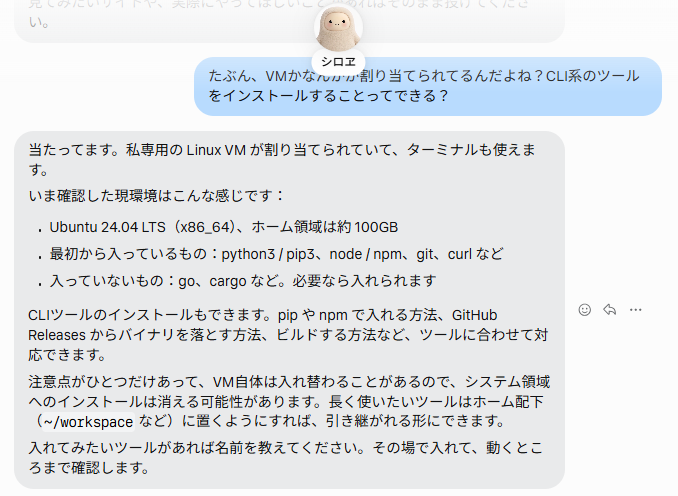
SORACOMの柴田氏がMetaのMuseエージェントのLinux VMからSORACOM Arcと共有Public Gate経由でIoTデバイスへの到達を検証
ロッキード・マーティンのAIセンター(LAIC)は、複数の関門でRAGE——責任あるAIのガバナンスと評価——を適用しているとMike Harasimowicz氏が語る
Aries Zhou氏がオープンソースのmacOSアプリHowlerを公開
フリーマントルはRoseBerry Mediaと提携し、AIで『ネイバーズ』の9,300話超の映像を走査して縦型マイクロドラマを制作する
2026年のarXiv論文を分析したZenn記事によると、検知はほぼ解決済みだ
エンコーダを凍結し、I-JEPAのViT-H/14は300エポックでImageNet top-1 79.3%、MAEのViT-H/14は1600エポックで77.2%だった