何が起きたか
Fireworks AIがクラウド事業者経由で侵入され、顧客の請求情報やデータセットが窃取された。
なぜ重要か
AIモデルを外部プラットフォーム経由で利用する企業は、自社の顧客データが取引先の侵害に巻き込まれるリスクを負う。
注目点
Fireworksは10月のセキュリティ事故に続く2カ月連続の侵害であり、攻撃者の目的はLLMへのアクセス権を転売することにあると同社はみている。
誰に効くかAIモデルを外部プラットフォーム経由で調達する企業の情報システム部門やセキュリティ責任者は、取引先の侵害が自社の顧客データに波及するリスクを前提とした調達・監査体制の見直しを迫られる。
こういう要約が、毎朝あなたのメールに届きます。
Fireworks AIは開発者がオープンなAIモデルを利用するためのプラットフォームで、法務テックのHarveyやAI企業のCursorを含む数万社の顧客を抱える。今回の侵害は、クラウド事業者が関与する形で同社の開発システムに到達され、請求情報やデータセットが持ち出された点に特徴がある。NotionはFireworksからの警告を受けて調査を進め、11月3日には接続を遮断してFireworks側に保存されたデータを削除したが、その後にNotion AIの「Insights」機能を使った顧客のチャット履歴が取られていたと確認した。Notionはデータの多くは帰属先が特定できず、どの顧客から取得したか判断できないとしている。Fireworksにとっては10月のセキュリティ事故に続く2カ月連続の侵害であり、AIモデルへのアクセスを外部に依存する企業が取引先の事故で顧客データを失う連鎖リスクを示す事例とみられる。
業界と使っているAIツールを選ぶと、仕事に関係するニュースが毎朝届きます。
登録無料・Googleアカウントなら30秒・いつでも解除できますAITodayについて →
この記事についてわからないことをAIに質問できます。AIはこの記事・AIToday の過去記事・Wikipedia を読み、出典を付けて答えます。Q&Aはこのページに公開され、他の読者も読めます。
このようなAIの動きを、御社の業界・競合に合わせて毎日届ける法人プランもあります → 詳しく見る
Podqiは151ブランドでChatGPT、Gemini、Perplexityを試し、6,795件すべてで危険サイト引用、Perplexityが15%で最悪だった
筆者は「黒い10月」と呼ぶAI発見のセキュリティ欠陥の波の42日目に執筆し、ほぼ超知能のAIがエコシステム全体の欠陥を見つけて悪用するとのPeter Eckersleyの予測が現実になったと述べた
豪州は、先端AI企業にモデルの第三者監査への開放、安全枠組みの公表、セキュリティ事故の即時報告を義務づける法律を発表
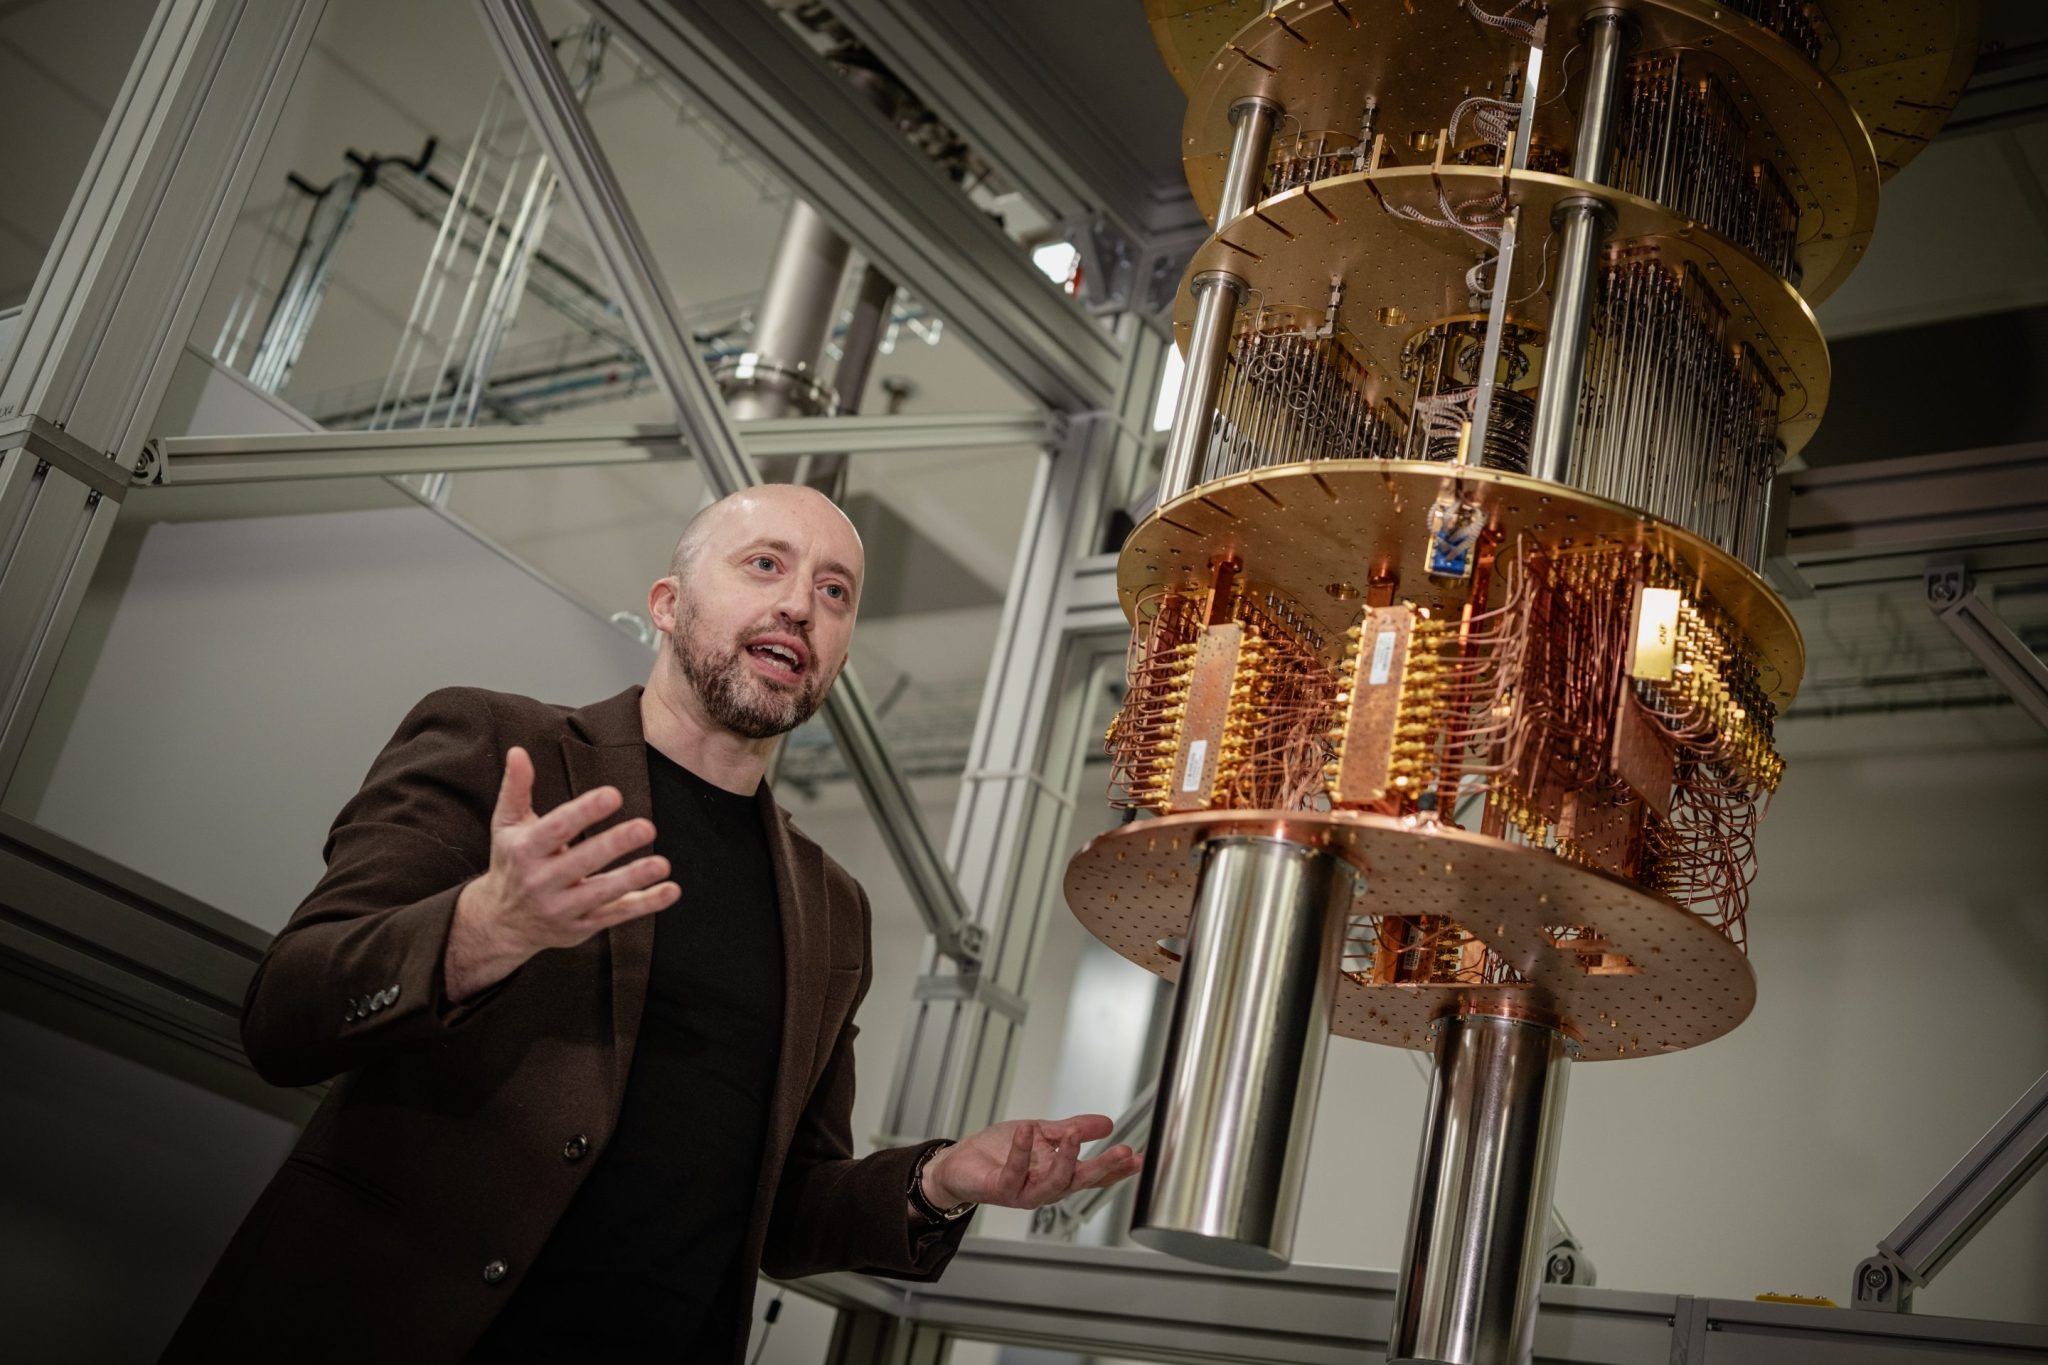
Oxford Quantum CircuitsのCEO、Gerald Mullally氏は、2028〜2031年に量子マシンがエラー発生までに数百万ステップに到達し、異常検知など狭い領域で古典的コンピューティングを上回る…
ジェフ・ベゾス氏はAIの生産性向上で共働き世帯が片働きや週3日勤務で生活でき、大量失業ではなく人手不足になると予測した
Tempura technologiesはNVIDIA Inceptionに参加し、セキュリティAIサービス「Securiy」を登録する