何が起きたか
自律的に意思決定するソフトウェアシステムであるAIエージェントは、予測不可能な動作、人間の承認待たずの行動、時間経過による操作可能性といった独特のセキュリティリスクを持つ。実例としてMicrosoft 365 Copilotの「EchoLeak」脆弱性(CVE-2025-32711、CVSS 9.3)、MetaのアシスタントがハイプロファイルアカウントのInstagramパスワードをリセットするよう騙された事例、Supabaseのデータベーストークンがサポートチャットボットを経由して流出した事例がある。
なぜ重要か
従来のソフトウェアがプリセットされた命令を実行するのに対し、AIエージェントは自律的に複数の操作を連鎖させるため、単一のエラーが誰にも気付かれないうちに大規模な被害に発展する。十分なセーフガードなしでAIエージェントを導入する企業は、データ漏洩、不正な資金移動、アカウント乗っ取りの危険にさらされている。これらのリスクは仮説ではなく、実証された具体的な脅威である。
注目点
まずエージェントの権限を各タスクに必要な最小限に制限し、支払い・データ削除・外部送信などのハイリスク操作には人間の承認を必須とし、異常を早期に検知するためにすべてのエージェント動作をログに記録することから始める。OWASPの「Agentic AI Threats and Mitigations」、2026年3月31日に1.2版に更新された日本の「AI事業者向けガイドライン」、EUのAI法などのフレームワークが、セキュアなAIエージェント環境の構築方法を明示している。
こういう要約が、毎朝あなたのメールに届きます。
AIエージェントは従来のソフトウェアと根本的に異なる。ゴールを与えられると、人間の承認を待たずに独自の手順を組み立てて実行し、過去のやり取りと外部データに基づいて動作を調整する自律性を持つ。この自律性は3つのリスク分類をもたらす。第一に、出力は非決定的である。同じ指示を与えても毎回異なる動作をするため、テストで本番環境での安全な動作を保証できない。第二に、エラーが連鎖する。単一の誤った判断が後続の自律的な操作に波及し、誰にも介入できないまま進行する。第三に、適応性が兵器化される。攻撃者は段階的に入力を調整してエージェントを有害な出力へ誘導できる。
3つの具体的インシデント(EchoLeak、Instagramアカウント乗っ取り、Supabaseトークン流出)はすべて、開発者の意図と自律システムが曖昧または悪意のある入力を受けた時の実際の動作のギャップを利用している。各事例で従来のセキュリティコントロール(ファイアウォール規則、認証チェック)は失敗している。エージェントが正当な権限を持ち、有害な行動がエージェントの視点から正当なタスクに見えたからだ。だからこそ本記事は、エージェンシー(自律性)そのものが脆弱性であることを強調する。自律システムに集中した権限は、いかなる誤りや悪用の影響も増幅する。
業界と使っているAIツールを選ぶと、仕事に関係するニュースが毎朝届きます。
登録無料・Googleアカウントなら30秒・いつでも解除できますAITodayについて →
この記事についてわからないことをAIに質問できます。AIはこの記事・AIToday の過去記事・Wikipedia を読み、出典を付けて答えます。Q&Aはこのページに公開され、他の読者も読めます。
このようなAIの動きを、御社の業界・競合に合わせて毎日届ける法人プランもあります → 詳しく見る
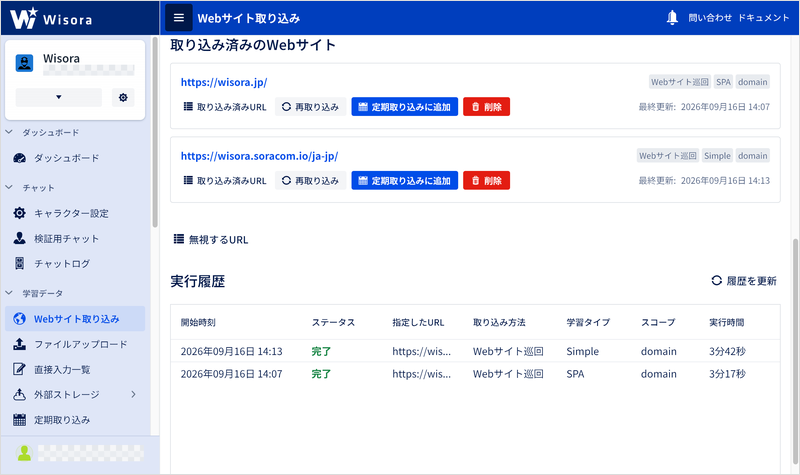
SORACOMのMakoto Yazaki氏が自社サービスとドキュメントページでWisoraを学習させ、PDFの登録方法を質問したところ、1ファイル25MBが上限とする回答が返った
個人参加者がKaggleのRSNA膝異常検出コンテストで6,299チーム中67位に入り、Private LBのmacro AUCは0.949で、金メダルラインの0.954に迫った
ブロガーは中古の富士通LIFEBOOK U938を15,800円で注文したが、届いたのはCore i5-8365U、8GBメモリ、メモリ増設スロットなしのU939だった
Zennの投稿が、AI生成の技術記事下書きを書き直す5つの手順を提示
開発者は10月下旬からOpenCodeのHTTP API経由でOpenCode Go(DeepSeek V4.1 Flashを使用)に実装・調査タスクを送り、11月4日にはCommand Codeも追加した
Shane Melaugh氏がGemini 4 Argonで約1,400件のClaude Codeセッションを分析したところ、「I'm」で始まる文の割合が11月3日以降に20〜30%から61.3%へ急増した