何が起きたか
Microsoftは、2021年から活動するStorm-0940が9月頃からオープンソースのARTEXフレームワークを使い、航空宇宙や金融、政府、半導体など数百組織への攻撃を自動化し始めたと述べた。
なぜ重要か
ARTEXは偵察からデータ窃取までを人手をほとんど介さずに実行でき、どのAIモデルでも動作するため、同グループは一度にさらに多くの組織を標的にできるとMicrosoftは述べた。
誰に効くかMicrosoft 365とともにConnectWiseのクラウドバックアップアプリを利用している、または過去に利用していた組織のセキュリティチームは、Microsoftの指針に従い、不審な認証情報や権限変更がないかサインインログと監査ログを確認する必要がある。
こういう要約が、毎朝あなたのメールに届きます。
Microsoftによると、Storm-0940は2021年から活動し、幅広い業種を標的にデータを窃取してきた。同グループは9月頃からARTEXを使い始め、このフレームワークの言語オプションには英語のほか日本語、韓国語、中国語、スペイン語も含まれる。
ConnectWiseの事例は同グループの手口を示している。ConnectWise Cloud Backupなどのアプリの認証情報を窃取し、顧客のMicrosoft 365環境でそれらのアプリに既に付与されていた権限を悪用した。攻撃者は毎分2,900件のペースで2,250以上のテナントへのサインインを試み、一部の環境では情報を収集し、アプリに新たな認証情報を追加し、管理者権限を付与した。Microsoftは自社のシステムや製品は悪用されていないと述べ、侵入の痕跡があってもデータが閲覧・持ち出されたとは限らないとしている。
別途、GMOサイバーセキュリティ byイエラエは10月19日、日本企業を狙った不正アクセスでARTEXの悪用を確認したと発表した。9〜10月に約20社が標的となり、8社が侵害を公表した。MicrosoftはARTEXの利用者は複数地域にいると述べ、これらの攻撃とStorm-0940の関連については言及しなかった。
業界と使っているAIツールを選ぶと、仕事に関係するニュースが毎朝届きます。
登録無料・Googleアカウントなら30秒・いつでも解除できますAITodayについて →
この記事についてわからないことをAIに質問できます。AIはこの記事・AIToday の過去記事・Wikipedia を読み、出典を付けて答えます。Q&Aはこのページに公開され、他の読者も読めます。
Agentic AI Foundationが寄贈された4プロジェクト—OpenAIのOpen Responses、AnthropicのAgent Skills、Hugging FaceとAlibabaのOpenEnvとO…
SCSK顧問の室脇慶彦氏は寄稿で、Anthropicが2026年4月に公表した未公開のClaude Mythos PreviewがOSやブラウザの深刻な脆弱性を数千件発見し攻撃コードを人手なしで書いた件を挙げ、重要システ…
CoreWeaveはNvidia GTCでゼロトラストAIフレームワークを発表した
サイバーセキュリティ企業が米国の地元ニュースサイトを装うAI生成ウェブサイトを数千件発見した
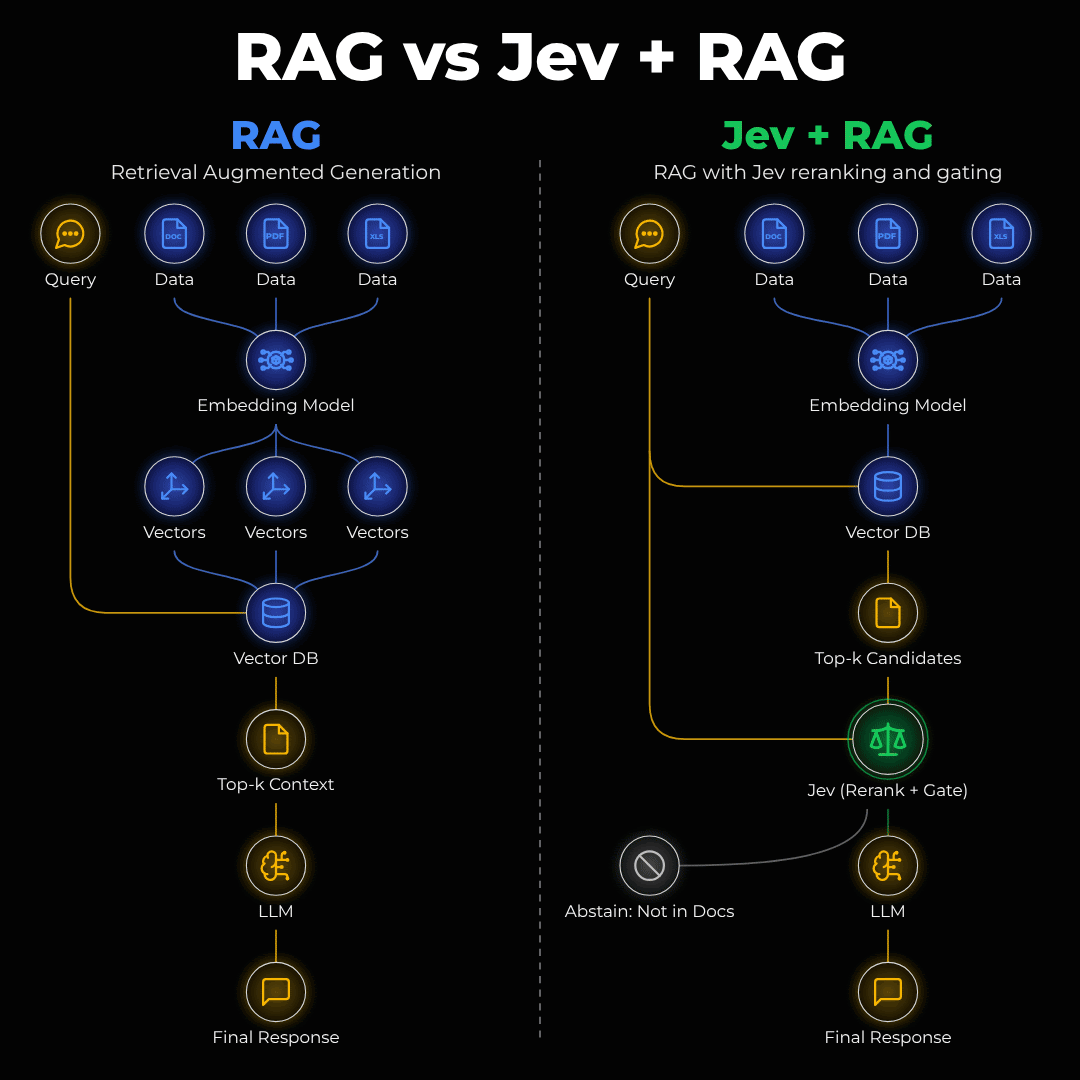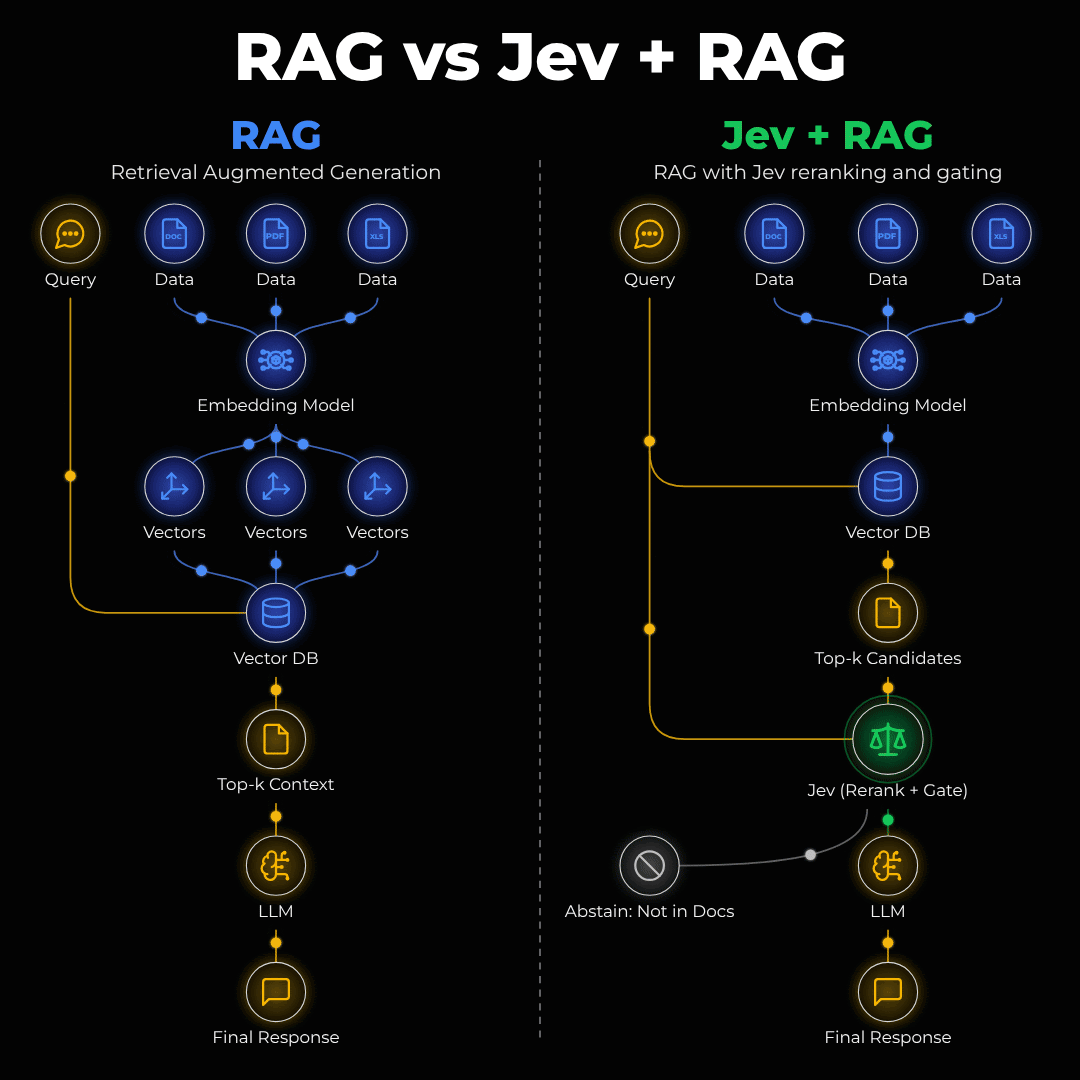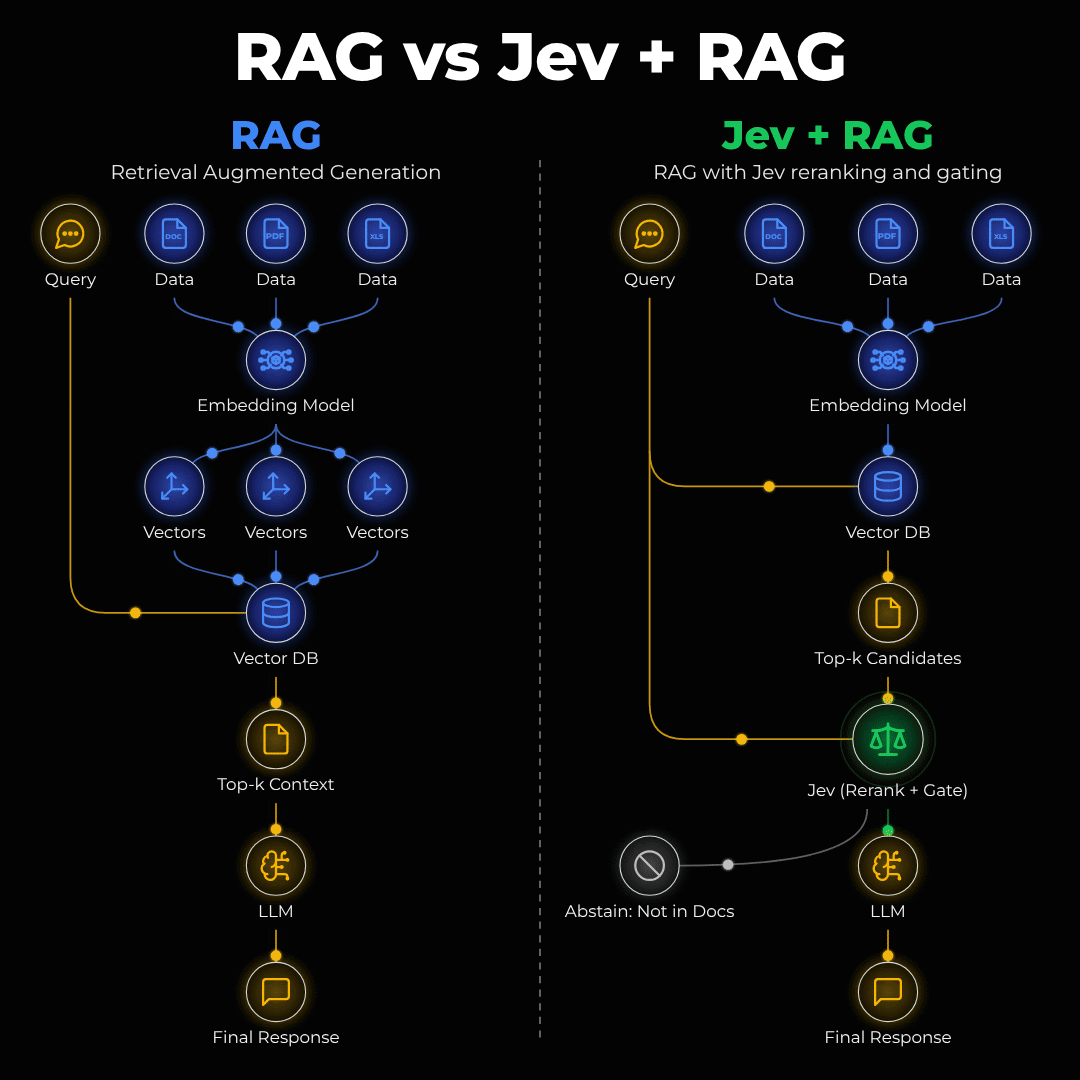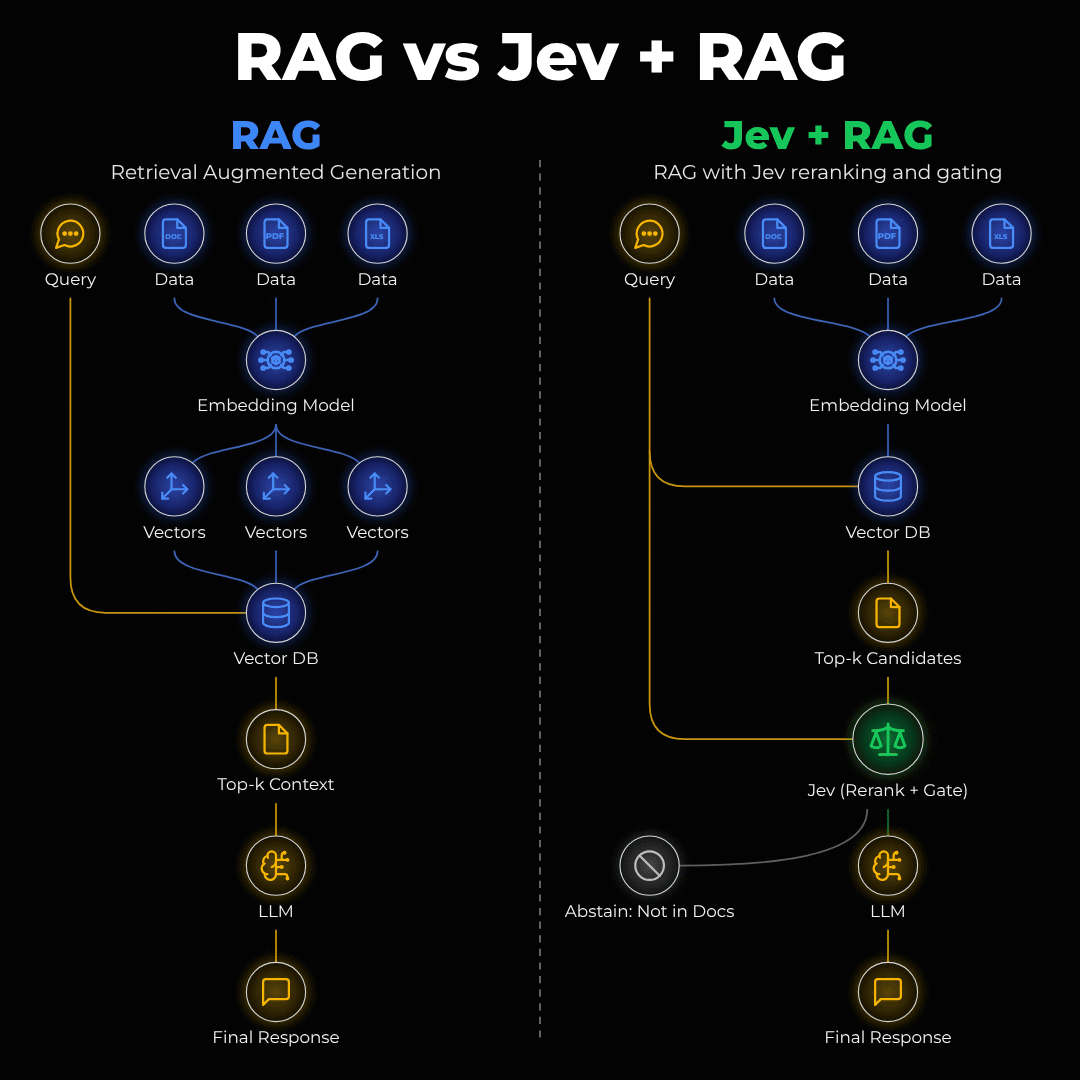
Liquid AIのd1-3B意思決定モデル、EmbeddingGemma 2、InsForgeでエージェント型RAGサポートデスクを構築する
Google FlowはGemini Omni、Veo、Nano Bananaを1つのWebアプリにまとめ、初心者でもチャットで絵コンテを作り、各短いクリップを生成してタイムライン上でつなげられる