何が起きたか
AnthropicやOpenAIなどのAI企業は悪用を防ぐため厳格なガードレールを導入しているが、この安全対策が、犯罪者より先に脆弱性を発見する正規のサイバーセキュリティ研究者による同じツールの利用を妨げている。6月、米国政府はジェイルブレイク懸念を理由にAnthropicのMythosおよびFableモデルに輸出規制を課したが、その後部分的に解除された。
なぜ重要か
攻撃側のセキュリティ研究者によれば、ガードレールは矛盾した状況を生み出している。バグが悪用可能かテストするのに必要なプロンプト(防御的な作業)と同じものがAI企業から危険の可能性として遮断されている。NCC GroupのChris Anleyはハンマーの例えで説明した。「ハンマムなしで家は建てられない。確かにツールだが、同時に本質的に武器でもある」。一律の制限はセキュリティ専門家を脅威として扱い、より規制の少ない代替手段へと追い込んでいる。
注目点
RemoteThreatのChris Thompsonによると、研究者はGLMなどの未検証のオープンソース中国製モデルへと急速にシフトしており、これらはローカル実行で制限がない。Thompsonは、ガードレールが正規の研究者を米国規制のシステムから遠ざけると防御側が「AI競争」に負ける可能性があると警告し、AI企業に対して「プログラムを開放し、責任あるアクセスを提供し、ツールを悪用する者に説明責任を求める」ことを呼びかけた。制限をさらに厳しくするのではなく。
こういう要約が、毎朝あなたのメールに届きます。
AI安全対策の有効性と有用性との間の緊張は予期しない結果をもたらした。重要なシステムを防御するのに最適な立場にある研究者が、最も能力の高いツールの使用をブロックされているのである。6月のAnthropicモデルに対する米国政府の輸出規制措置はジェイルブレイク懸念に基づくものであり、AI企業がセキュリティ制限をいかに真摯に扱うようになったかを示した。しかし、複数の研究者がTechCrunchに語ったように、ガードレールは攻撃側の人物と防御側の研究者を区別しない。両者が潜在的な脅威として扱われている。
何十年にもわたってゼロデイ脆弱性を西側政府向けに発見してきたMark Dowdは、自身の立場に偏りがあることを認めつつも、核心的な不満を言い表した。「これらの無作為の大企業がセキュリティにおいて何が安全で何が安全でないかについて恣意的な決定を下しているのは本当に心地よくない」。Chris Anleyのハンマーの喩えは、この問題の不可能性を強調している。防御用に開放されながら同時に攻撃用には閉鎖されるツールは存在しえない。防御的作業がブロックされた場合、研究者はより規制が少ない代替案(外国のオープンソースモデルを含む)へ移行し、米国のサイバーセキュリティ全体を実際に弱める可能性がある。
たとえば、いま届くならこの3本です
AIが要約して、あなたの選んだトピックだけを1日1通。LINE・Email・Slackで届きます。
登録無料・Googleアカウントなら30秒・いつでも解除できますAITodayについて →
この記事についてわからないことをAIに質問できます。Q&Aはこのページに公開され、他の読者も読めます。
Workivaはユーザー会議Amplifyで、製品構想の中心に統制・データ系譜・人による承認を据え、API向けPythonスクリプトではなく業務プロセスを記述できるAgent Studioを発表した
DIGITIMESによると、大手メモリサプライヤーは2026年第2四半期に前年同期比3桁成長を伴う過去最高売上を記録し、2026年第3四半期も成長が続くと予想されている
シャープは9月15日、鴻海から調達しNvidiaのプロセッサを搭載したAIサーバーの国内受注を開始した
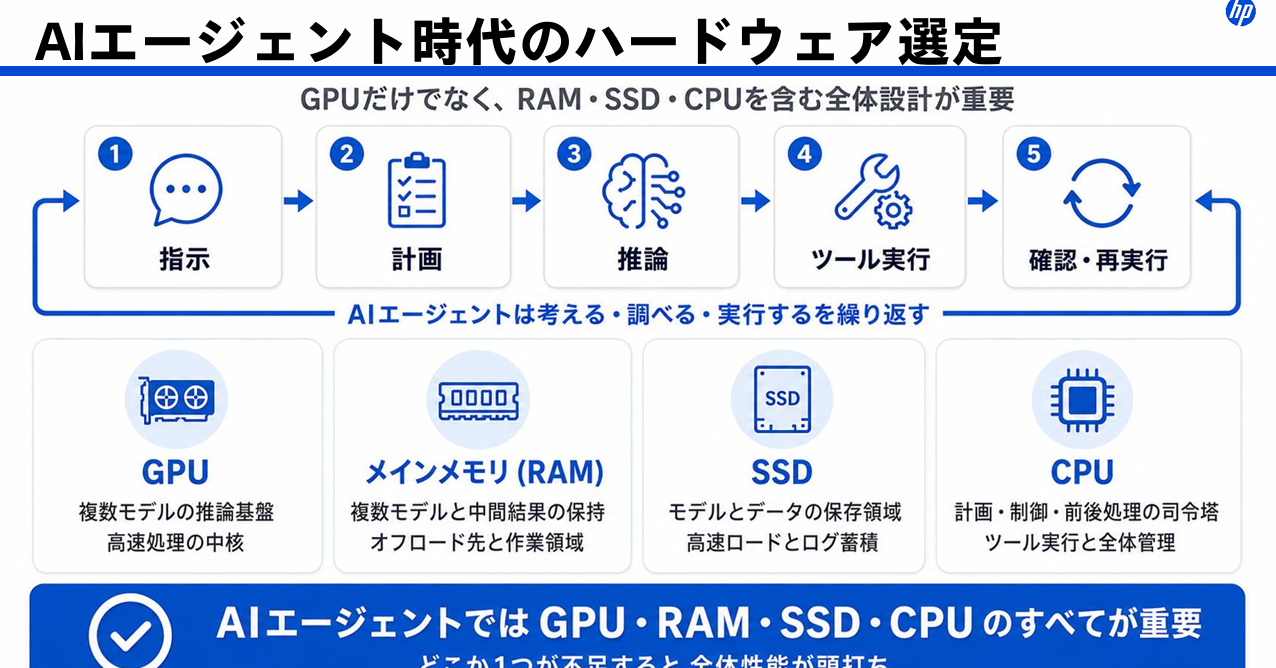
2026年7月16日のHP Partner Communication 2026で、日本HPの勝谷裕史氏は、クラウドのみのAIを売るのをやめ、役割・段階・ハードウェアを顧客の業務に合わせるよう求めた
Forgent Power Solutionsの2026会計年度第4四半期売上高は前年比94%増の4億6200万ドル
AIは検索の延長ではなく「壁打ち」の対話相手として教育に生かすべきだと日経が論じた