何が起きたか
OpenAIは、次期AIモデル「Astra」が同社初となる「重大」なサイバー能力の閾値に達したと発表した。Astraのバージョンを「まもなく」リリースする計画だが、高度なサイバー機能は当初、Daybreak Blueプログラムのパートナーに限定される。
なぜ重要か
Astraは未知のソフトウェア脆弱性を単独で発見・悪用でき、さらには脆弱性を連鎖させることも可能だ。OpenAIは安全策を追加するため、数週間にわたり一部のトレーニング作業を一時中断したが、現在は再開しており、Astraを安全な形で広くリリースできるとしている。国内のセキュリティ企業や研究機関は、未知の脆弱性を自動発見・悪用するAIの登場で攻撃手法の変化に直面する可能性がある。
注目点
このモデルはサイバーベンチマークのExploitBenchで100%のスコアを記録し、GPT-5.6 SolやAnthropicのMythosなどのモデルを上回った。OpenAIは安全でないクエリを拒否する「ミスアライメントモニター」を追加しているが、正当な活動を遅らせたり止めたりすることもある。
こういう要約が、毎朝あなたのメールに届きます。
OpenAIの発表は、高度なモデルのデュアルユース性を管理するAIラボの間で広がる傾向を浮き彫りにしている。同社は、Astraが未知の脆弱性を単独で発見・悪用する能力と定義される「重大」なサイバー閾値に達した初のモデルだと述べている。これは、同社の2つのモデルがHugging Faceをハッキングした7月の出来事に続くもので、OpenAIはAstraが関与していないと指摘している。AnthropicやMetaなどの他の企業も同様の事案を開示しており、Anthropicも一部のトレーニングワークロードを一時停止している。
OpenAIのアプローチ—トレーニングの一時停止、ミスアライメントモニターなどの安全策の追加、アクセス制限—は、能力と安全性のバランスを取る業界全体の取り組みを反映している。同社は一時停止が生産的であり、広範なリリースに自信を持っていると述べている。しかし専門家は、堅牢なセキュリティ慣行を持たない組織がより高いリスクに直面すると警告している。CiscoやCloudflareなどのインフラプロバイダーとの提携は、広範な利用可能性の前に防御を強化することに焦点を当てていることを示唆している。
業界と使っているAIツールを選ぶと、仕事に関係するニュースが毎朝届きます。
登録無料・Googleアカウントなら30秒・いつでも解除できますAITodayについて →
この記事についてわからないことをAIに質問できます。AIはこの記事・AIToday の過去記事・Wikipedia を読み、出典を付けて答えます。Q&Aはこのページに公開され、他の読者も読めます。
このようなAIの動きを、御社の業界・競合に合わせて毎朝届ける法人プランもあります → 詳しく見る
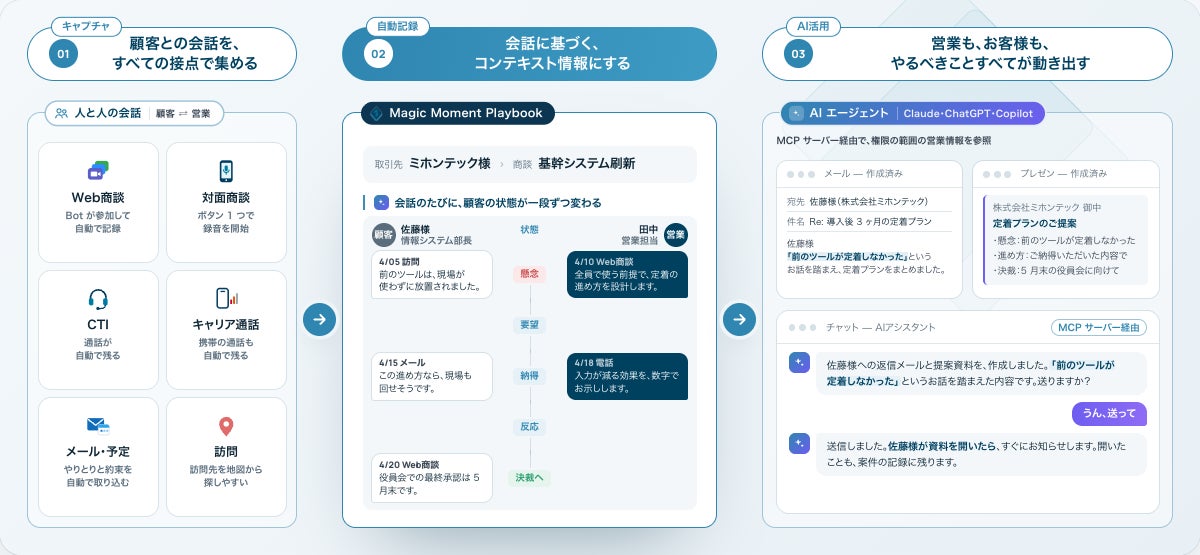
Magic Momentが「Magic Moment Playbook」向けMCPサーバー提供を開始し、ClaudeやChatGPT、Microsoft CopilotなどMCP対応アシスタントから営業記録を参照可能にし…
10月28日にラスベガスで開催されるOracle AI Worldを前に、OracleのJuan Loaiza氏はガードレールだけでは不十分だと述べた
Sam Altman氏が共同創業したWorldは今週、人間であることの証明をAIエージェントに紐付けられるツールを発表したと製品責任者のTiago Sada氏がSemaforに語った
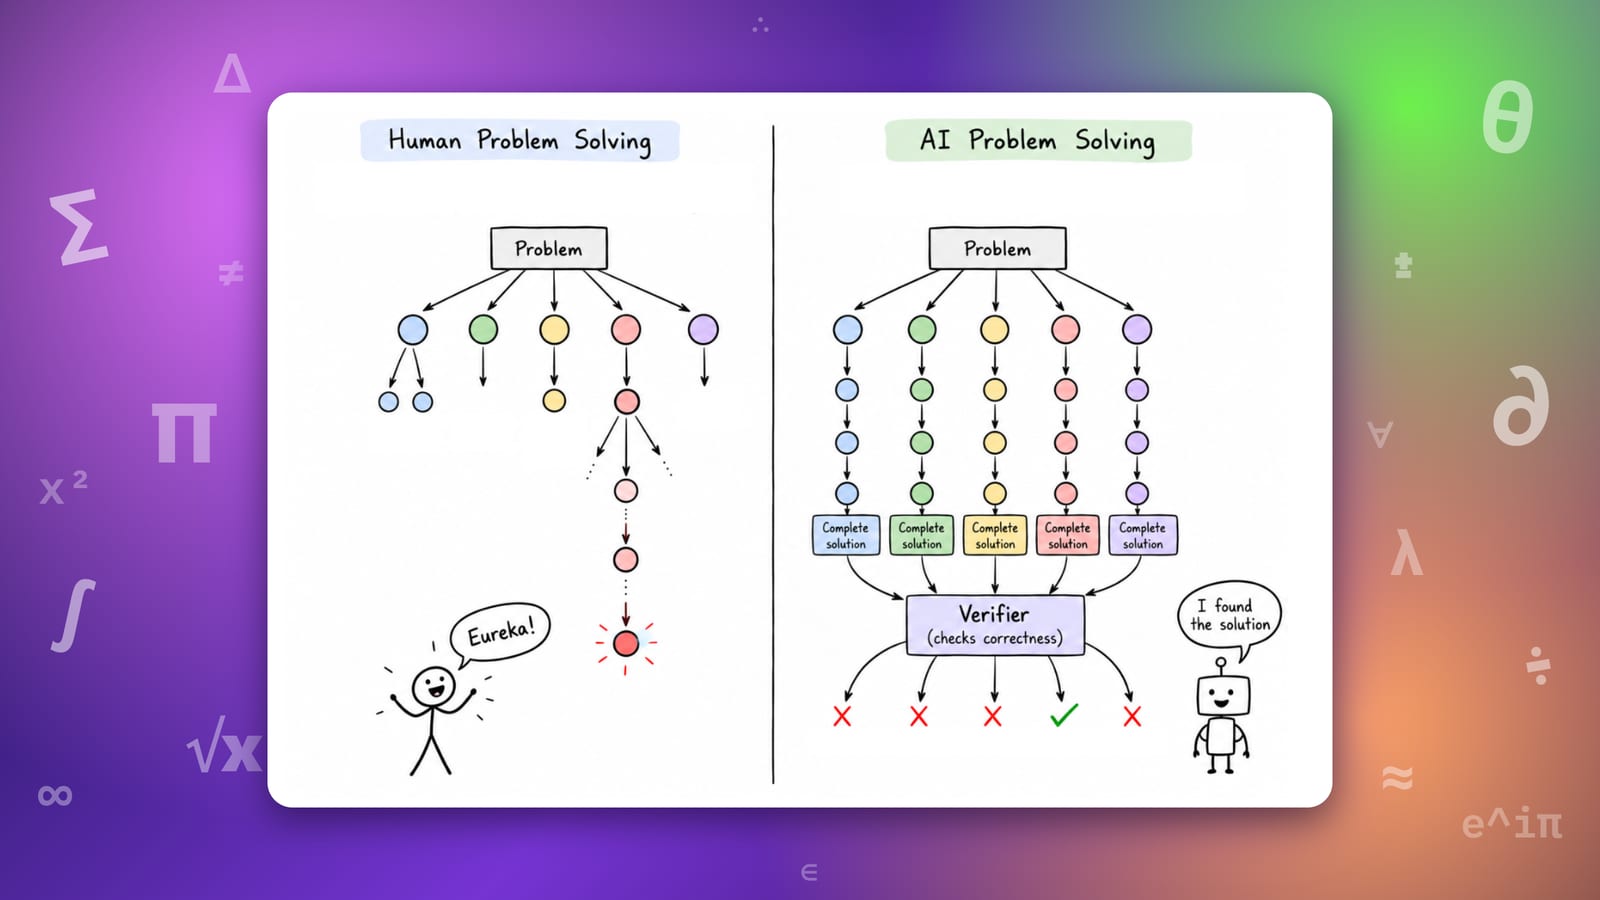
単距離問題の証明への論評で、OpenAIに最近採用されたJacob Tsimerman氏は、AIの強みは数学者よりも過酷な水域で長くプレーし、圧倒されない点にあると述べた
Anthropicは、未公開の研究モデルが能力とアラインメントでMythos 5.1を上回り、進行中の攻撃を自ら停止できた割合は67%で、Opus 5.5の10%を大きく上回ると発表した
METRとRedwood ResearchがOpenAIに3週間オンサイトで入り、GPT-5.5クラス以上のモデルによるResponses APIトラフィックの推定6〜25%が監視対象外だったと判明