何が起きたか
CrowdStrikeは10月7日、韓国の金融機関への攻撃に使われたサーバーの解析結果を公表。ARTEXと複数のLLMの痕跡を確認した。
なぜ重要か
少なくとも9行が情報漏洩に関与したと公に報じられ、CrowdStrikeは攻撃者が中国語話者で金銭目的の可能性が高いと中程度の確信度で推定。
注目点
11月4日、12カ国で一般提供が始まる。
誰に効くかこの発見は、侵害公表を扱う韓国の銀行のセキュリティ・不正対策チームや、攻撃の帰属分析に取り組む各国の脅威インテリジェンス分析者に影響する。利用ログがフォレンジック証拠になり得るAIコーディングツールのベンダーにとっても重要だ。
こういう要約が、毎朝あなたのメールに届きます。
攻撃は9月下旬から10月初旬にかけて展開され、韓国の複数金融機関で一連の情報漏洩が発生した。ロイターによると、被害者の公表や地元報道を通じ、少なくとも9行が標的として確認された。CrowdStrikeはこのキャンペーンを調査し、攻撃に使われたIPアドレスに紐づくサーバー上で誰でも閲覧可能なディレクトリを発見した。中にはClaude Codeの利用記録とARTEXの設定ファイルがあり、攻撃者が9月下旬から10月初旬にかけて、既に被害者として報じられた機関と重複する標的を追っていたことを示唆している。
ツール群は意図的に組み上げられた構成を示す。ARTEXは中国のセキュリティエンジニアが2026年にGitHubで公開したもので、ChatGPTやClaudeなどの外部LLMに接続して脆弱性を探し、ユーザーが使用モデルを選べる。今回のキャンペーンで攻撃者はDeepSeek v4.1-flashを主力とし、智譜AIのGLM-5.3とxAIのGrok 4.6も使用した。CrowdStrikeによると、攻撃者は作業を2台のサーバーに分散し、香港拠点のサーバーを攻撃インフラの中核に、もう1台をARTEXの実行に使い、そこには連携LLMの進め方を記した中国語文書もあった。通信はさらに9つのプロキシIPアドレスを経由していた。
CrowdStrikeは攻撃者を特定しておらず、中国発のARTEXと中国語プロンプトの使用から、中国語話者で金銭目的の可能性が高いと中程度の確信度で推定している。CrowdStrikeで攻撃者の追跡・分析を統括するAdam Myers氏は、この事例を人間の攻撃者がAIエージェントを使って広範囲に攻撃する例と位置づけ、AIによって1人が非常に短時間で多数の被害者を狙えるようになったと述べた。ARTEXの公開ページは利用を個人の学習とコード研究に限定し、稼働中のシステムやウェブサイトへのペネトレーションテストを行わないよう求めている。
業界と使っているAIツールを選ぶと、仕事に関係するニュースが毎朝届きます。
登録無料・Googleアカウントなら30秒・いつでも解除できますAITodayについて →
この記事についてわからないことをAIに質問できます。AIはこの記事・AIToday の過去記事・Wikipedia を読み、出典を付けて答えます。Q&Aはこのページに公開され、他の読者も読めます。
AnthropicはClaudeモデル、オンサイトエンジニア、脅威リサーチを提供するAnthropic Cyber Missionを始動
OpenAIはロシアの「Dark Clark」作戦関与アカウントを無効化と発表
The Association for Human Mathematicsは、OpenAIが発表したAI生成の「数学的成果」722件について、権力の誇示だと述べ、数学者らにOpenAIとの共同研究を中止するよう呼びかけた
アメリカのドナルド・トランプ大統領は、「SI」(超知能)ではなく「AI」(人工知能)という表記を使う人々を「敵」とみなすと述べた
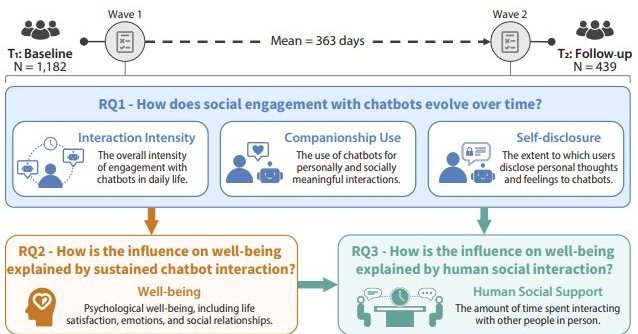
Stanford大学とCarnegie Mellon大学の研究者が2024年9月から2025年8月までCharacter.AIのユーザー1182人を追跡し、その後約12カ月後に439人へ調査した
米国の大学などの研究チームが採用支援プラットフォームの履歴書19万6682件を分析し、約1%にあたる2030件からAIの判断を操る隠しテキストを検出した