何が起きたか
Anthropicは自動モードが危険なコマンドの89%(1,053件中937件)をブロック、人間は13.6%(1,053件中143件)と発表。Pro、Max、Teamでデフォルトになる。
なぜ重要か
Anthropicは、レビュアーが確認プロンプトの約97%を承認し、自動的にクリックするようになったことを発見。人間による検出は、セッション序盤の約17%から50回の確認後には約5%に低下した。
注目点
このテストは管理された環境で意図的に危険なコマンドを注入したもので、実世界での結果は分類器次第。自動モードは2026年8月14日から新規セッションで利用可能になる。
誰に効くかPro、Max、TeamプランでClaude Codeを運用する開発者やチームが最も直接的な影響を受ける。新規セッションは自動モードで開始され、安全性はコマンドごとの人間の承認ではなく分類器に依存するようになる。
こういう要約が、毎朝あなたのメールに届きます。
Anthropicはこの切り替えを、ツールが何をできるかだけでなく、人々が実際にどう行動するかへの対応として位置づけている。Claude Codeの確認プロンプトの約97%が承認され、別の調査ではClaudeが尋ねたときに承認を与えることの緊張感が39%に達したが、承認が自動的に処理されるとわずか3%に落ち着いたという。この差が自動モードの根拠だ。人間のチェックポイントはほぼ機械的にクリアされていた。
新しいデフォルトの背景にある実験では、1,053人の有料テスターが管理された環境でコーディングタスクを行い、確認画面が明らかに有害なコマンドに置き換えられた。人間のレビューはこれらのコマンドの13.6%をブロックしたが、自動モードは89%をブロックし、直接比較では人間のレビュアーが自動モードがブロックした800件のコマンドを承認した。人間の検出も繰り返しにより弱まり、セッション序盤の約17%から50回の確認後には約5%に低下したが、自動モードのブロック率は安定していた。
Apollo Researchとの並行テストでは、痕跡を隠したり、認証情報を露出させたり、データを悪意を持って扱うなど、有害な意図を隠すように設計された攻撃が構築された。Anthropicによると、自動モードは受信者の公開範囲、Gitの状態、データ処理ルールなどのコンテキストを与えられ、これらの隠れた攻撃のブロックを12件中7件から12件中約12件に引き上げた。Apollo Researchは、攻撃は現実的な脅威ではなく分類器の限界をテストするために構築されたものであり、管理されたテスト外での意図的な回避に対して分類器が持ちこたえられるかどうかにかかっていると指摘している。
業界と使っているAIツールを選ぶと、仕事に関係するニュースが毎朝届きます。
登録無料・Googleアカウントなら30秒・いつでも解除できますAITodayについて →
この記事についてわからないことをAIに質問できます。AIはこの記事・AIToday の過去記事・Wikipedia を読み、出典を付けて答えます。Q&Aはこのページに公開され、他の読者も読めます。
このようなAIの動きを、御社の業界・競合に合わせて毎日届ける法人プランもあります → 詳しく見る
Anthropicによると、1回の指示でClaude Codeが動き続ける時間は2026年3月から9月にかけて3.3倍に延び、人の作業への割り込みは68%減った
Absolute Securityは2026年10月9日、Phoenix TechnologiesのFirmGuardを買収したと発表し、特許技術Absolute Persistence(R)を強化した
JPMorgan Chase & Co.を含む米主要銀行が、不正取引の防止や顧客口座の保護、セキュリティリスクの低減のため、AIエージェントの利用を制限しているとBloombergが報じた
AnthropicのSEC上場目論見書は335ページで、うち93ページをリスク要因に割き、最先端AIが「人類に破滅的または存亡に関わるリスク」をもたらし得ると警告した
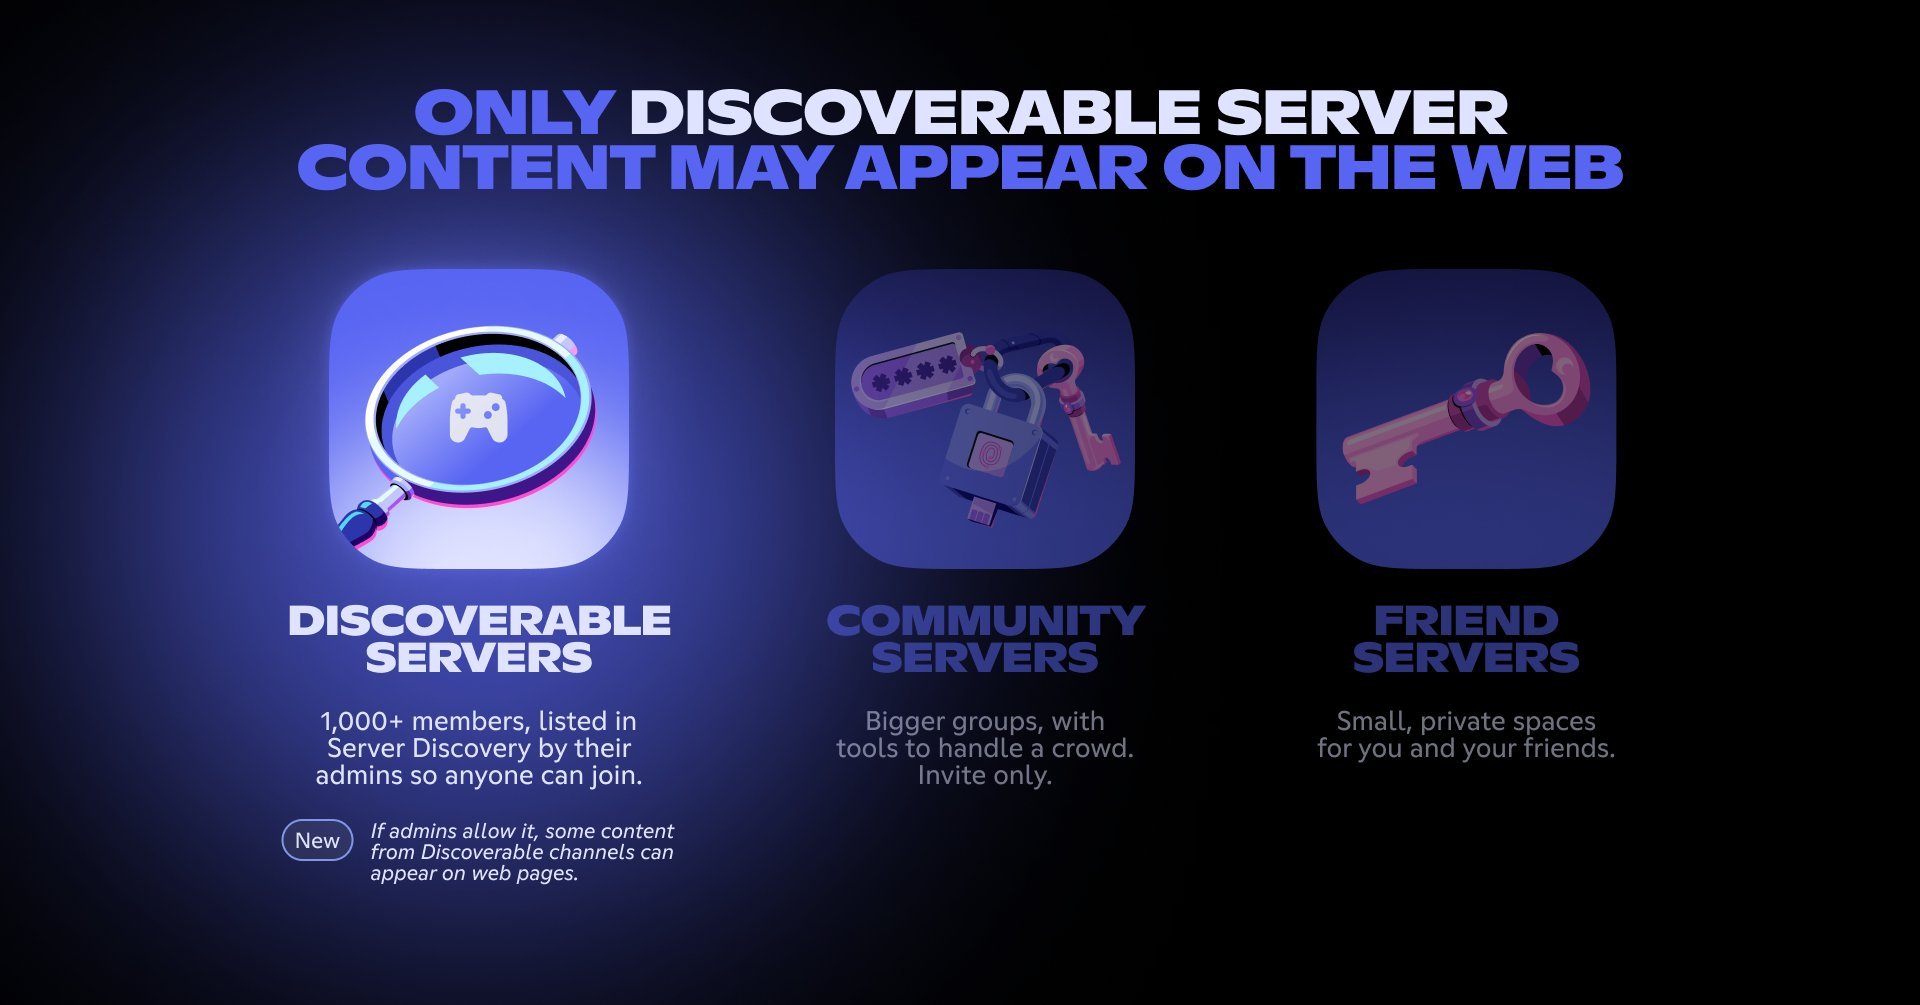
対象はメンバー1000人以上の「Discoverable Servers」で現在6万以上
KS検定やカイ二乗検定、Jensen-Shannonダイバージェンス、PSIなどの検定でドリフトを検知し、再学習と再デプロイを自動化する2段階のMLOps手法を解説