何が起きたか
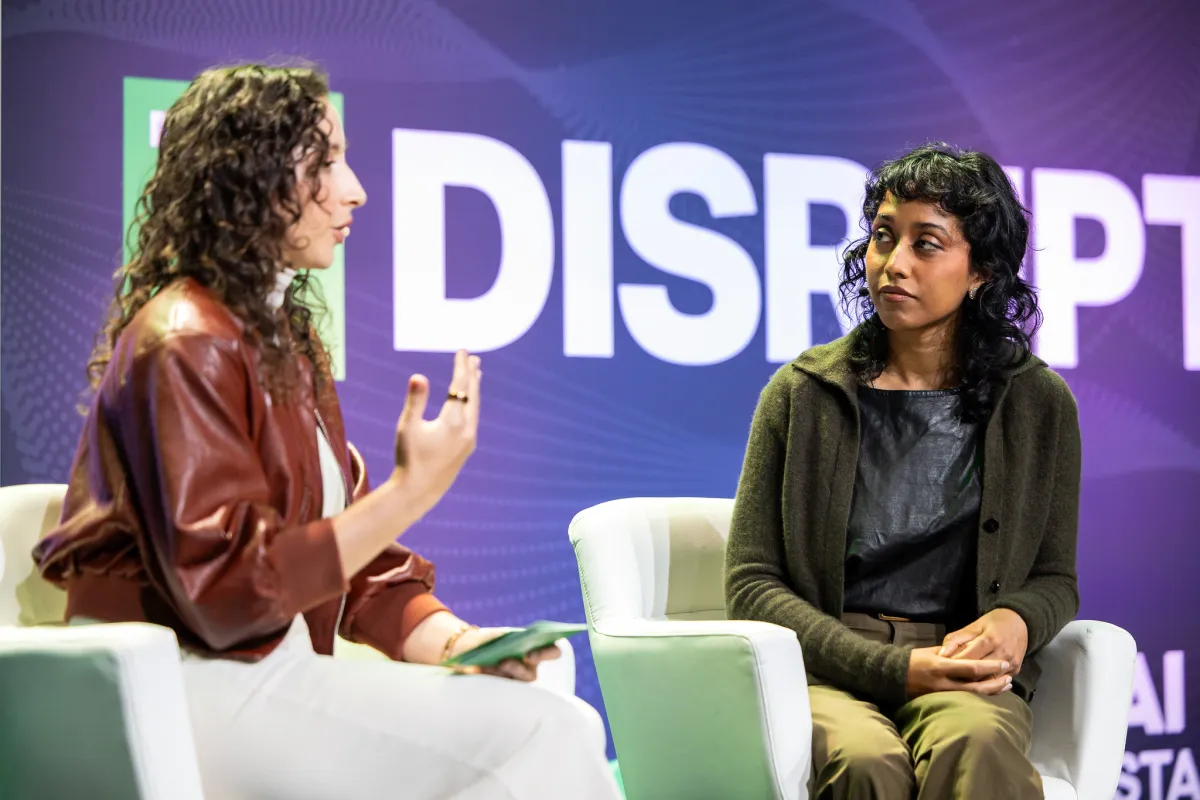
Hugging FaceのIrene Solaiman氏はポッドキャスト「Equity」で、オープンAIプラットフォームは攻撃者を引き寄せると述べ、10月のOpenCodeへの攻撃と夏のOpenAIのエージェント群のHugging Face侵入を挙げた。
なぜ重要か
セキュリティ強化の縮小は、アップロード制限や厳格な本人確認、追加審査につながり、オープンコミュニティを価値あるものにする独立研究者や趣味の開発者を締め出す恐れがある。
誰に効くかアップロード規制や本人確認の厳格化が広がれば、所属機関を持たない独立研究者や趣味の開発者、開発者がオープンAIプラットフォームへ気軽にアクセスできなくなる恐れがある。小規模プラットフォームは、Hugging Faceが導入する監視体制の費用を負担できず苦しむかもしれない。
こういう要約が、毎朝あなたのメールに届きます。
Solaiman氏が挙げた事例には共通点がある。オープンプラットフォームを有用にする特徴が、そのまま攻撃者に悪用されるのだ。Hugging Faceの評価データセットはOpenAIのエージェント群を引き寄せ、10月はOpenCodeの第三者APIキーが狙われた。AIインフラ新興企業Fireworksは月曜日、攻撃者が一部顧客のモデル重み、データセット、請求情報にアクセスしたと公表し、コミュニティ貢献を前提としないプラットフォームでも貴重なデータが集中することを示した。Solaiman氏の懸念は、こうした侵害への対応が参加者を狭めかねないという点だ。NvidiaのJensen Huang氏のような人物がオープンモデルを支持し、政府や企業、新興企業が依存を深める中でなおさらである。GitHubは対照的な例を示す。エンジニアのZach Steindler氏は、セキュリティ作業は機能を制限することではなく、安全でなかった部分を修正することだと述べ、npmレジストリの要件厳格化やOpenJSと協力したより安全な手法への取り組みを挙げた。Hugging Faceもこの道を進もうとしているが、Solaiman氏は監視の維持にはコストがかかり、すべてのプラットフォームが負担できるわけではないと指摘する。小規模コミュニティは厳しい選択を迫られるかもしれない。
業界と使っているAIツールを選ぶと、仕事に関係するニュースが毎朝届きます。
登録無料・Googleアカウントなら30秒・いつでも解除できますAITodayについて →
この記事についてわからないことをAIに質問できます。AIはこの記事・AIToday の過去記事・Wikipedia を読み、出典を付けて答えます。Q&Aはこのページに公開され、他の読者も読めます。
このようなAIの動きを、御社の業界・競合に合わせて毎日届ける法人プランもあります → 詳しく見る
Bay AI Inc.が5000万ドルで始動した
Google DeepMindがロボット動作生成の視覚言語行動モデルGemini Robotics 2.5を発表
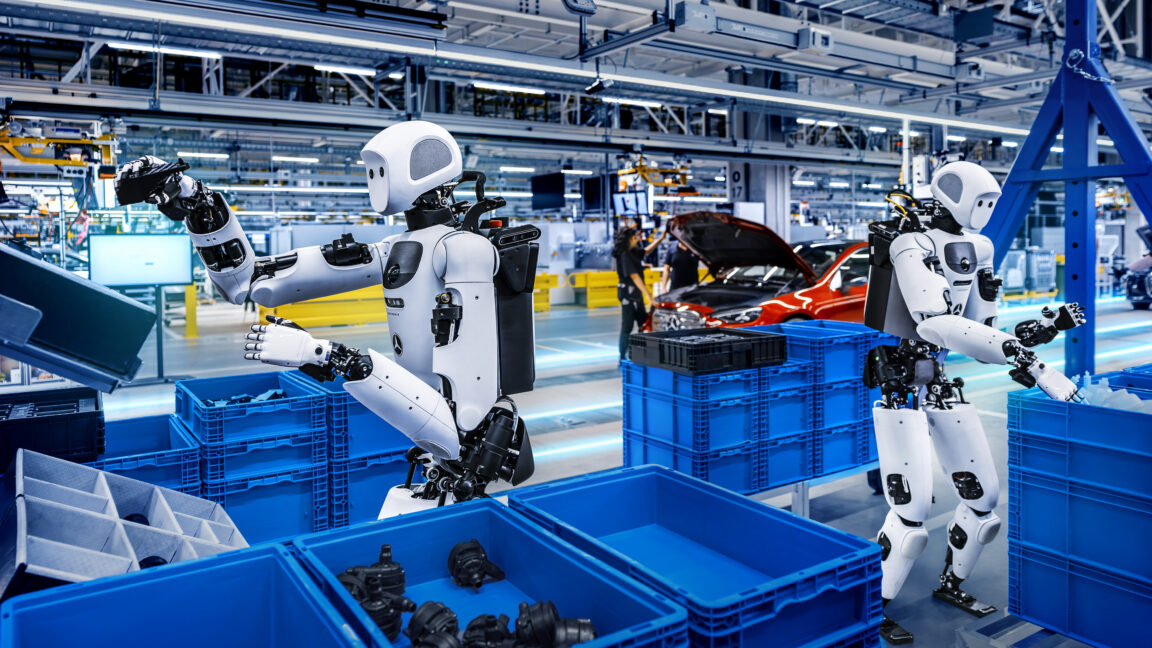
11月10日のNVIDIAのAgentic AI Day Japan 2026で、JAISTの今井翔太氏は、競争の激しい分野はフロンティアモデル、非競争的なタスクは主にオープンモデルになると予測した
著者はFFmpegとopenai-whisperを導入し、mediumモデルをmeeting.m4aに日本語指定で実行、.txt、.srt、.tsv、.jsonを得た
Devon ThomasはAppleを辞めAbliteration AIを創業し、Z.aiのGLM-5.3などから安全策を外して販売
11月10日、OpenAI AcademyとCaregiver Action Network、Alzheimer's AssociationなどがOakland、Tampa、Pittsburgh、Atlanta、Detr…