何が起きたか
セキュリティ企業Censysは、オープンソースの自律型ペネトレーションテストツールArtexについて、パスワードなしでウェブからアクセス可能な800件超の個別導入を確認したと発表した。
なぜ重要か
このソフトはインターネット接続を必要としないため、露出は設定ミスとみられ、外部の人間が悪用する恐れが高まる。システム上には持続的なネットワークアクセス用のインプラントも置かれている。
誰に効くかAI駆動のペネトレーションテストツールを運用または評価している組織のセキュリティチームは、自社のArtexインスタンスが意図せずインターネットから到達可能になっていないか確認する必要があるかもしれない。露出したシステムは攻撃ツールやインプラントを漏えいさせ得るためだ。
こういう要約が、毎朝あなたのメールに届きます。
Artexは、AnthropicやOpenAIの最先端サイバーセキュリティAIモデルを利用できないセキュリティ専門家向けの無料代替として登場した。オープンソースであるためダウンロードして実行するのは容易だが、設定を誤るのも容易だった。800件超の導入がパスワードなしで到達可能だというCensysの発見は、インターネットからアクセス可能にする必要がないにもかかわらず、多くの利用者がツールを露出させたままにしていたことを示す。この露出が重要なのは、同じシステムがインプラントや他の攻撃ツールをホストし得るため、発見した者にとって事実上参入障壁を下げてしまうからだ。このツールはすでに現実の事件に関連付けられている。CrowdStrikeは9月の韓国金融業界への攻撃を、Artexインスタンスを使った中国語話者のハッカーによるものとした。Microsoftは、10月のConnectWise侵害でハッカーがArtexを使い、クラウド環境から高速でデータを窃取したと報告した。これらの攻撃の多くは、弱いパスワードや多要素認証の欠如といった単純な弱点を悪用した。Artexのクローズドソース化は新リリースを遅らせる可能性があるが、コードのコピーはコード共有サイトに残っており、現在も攻撃に使用できる。
業界と使っているAIツールを選ぶと、仕事に関係するニュースが毎朝届きます。
登録無料・Googleアカウントなら30秒・いつでも解除できますAITodayについて →
この記事についてわからないことをAIに質問できます。AIはこの記事・AIToday の過去記事・Wikipedia を読み、出典を付けて答えます。Q&Aはこのページに公開され、他の読者も読めます。
このようなAIの動きを、御社の業界・競合に合わせて毎日届ける法人プランもあります → 詳しく見る
Valsが模擬企業ネットワークでAIモデルをテストしたところ、OpenAIの制限付きDaybreakはタスクの81%を完了し、オープンウェイトのDeepSeekは平均73%だった
FrigadeHQのHobはWindows・Mac・Linuxにインストールでき、PCをスキャンしてメモリとGPUに合ったAIモデルを提示する
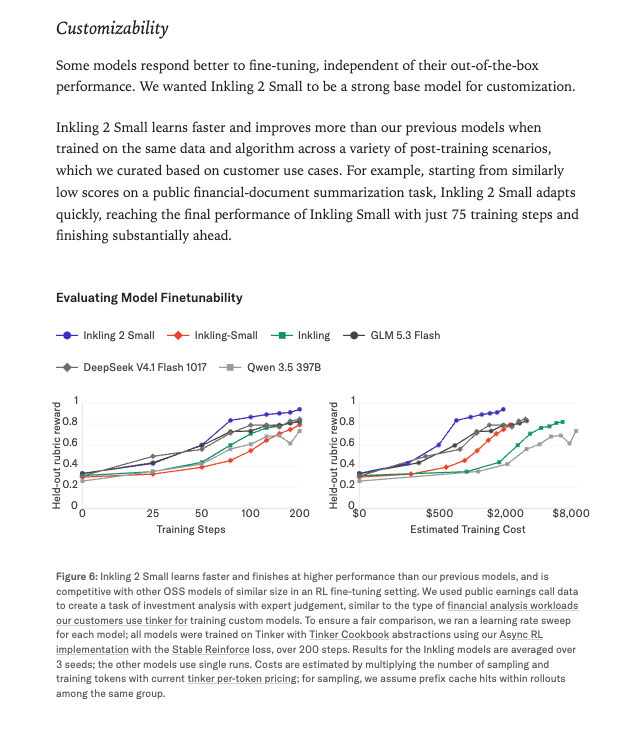
Thinking MachinesがInkling 2 Smallを公開
OpenRouterのデータによると、2026年9月28日時点で上位50モデルのトークンのうちオープンウェイトモデルが処理した割合は71.7%
OpenAIは2026年11月5日、サイバーセキュリティー研究向けモデルGPT-6 Cyberを発表した
AIが書いたツールをローカルで動かせば写真が外部サーバーに渡らず、実行されるのはコードの内容だけだとコラムは主張