何が起きたか
OpenAIは2026年11月5日、サイバーセキュリティー研究向けモデルGPT-6 Cyberを発表した。脆弱性を発見し、悪用可能かを検証し、修正案を作成する。
なぜ重要か
OpenAIはこのモデルをサイバーセキュリティー能力と安全性の両面で大きな前進だとしている。
誰に効くかセキュリティー研究チームやソフトウェアベンダーの脆弱性対応担当者は、悪用可能な欠陥を発見・検証するより速い手段を得られる見込みだ。OpenAIは当初、審査を通過した組織に限ってアクセスを提供するとしている。
こういう要約が、毎朝あなたのメールに届きます。
OpenAIはGPT-6 Cyberを汎用アシスタントというより、脆弱性研究の具体的なワークフロー——欠陥の発見、実際に悪用できるかの確認、修正案の提示——向けのツールとして位置づけている。公表したベンチマークの数値、ExploitGymで48.5%対GPT-5.6 Cyberの32.1%は、この悪用能力の跳躍を数値化するものだ。OpenAIはサイバーセキュリティー能力と安全性の両面で大きな前進だと説明する。
FirefoxとLinuxカーネルでの結果は、その能力が実務でどのような形になるかを示す。Firefoxでは、Mozillaが高深刻度と分類した未知の脆弱性81件を表面化させた。Linuxカーネルでは1,724件の脆弱性を再現し、うち948件で動作するエクスプロイトを構築した。通常、人間のセキュリティーチームが相当な時間をかけて導き出す種類の発見だ。
現時点でアクセスは狭く保たれ、OpenAIはまず審査を通過したセキュリティー専門組織に提供する予定だ。この制限は、モデルのエクスプロイト作成能力を広く公開するのではなく、慎重に配布すべきものと同社が捉えていることを示唆する。
業界と使っているAIツールを選ぶと、仕事に関係するニュースが毎朝届きます。
登録無料・Googleアカウントなら30秒・いつでも解除できますAITodayについて →
この記事についてわからないことをAIに質問できます。AIはこの記事・AIToday の過去記事・Wikipedia を読み、出典を付けて答えます。Q&Aはこのページに公開され、他の読者も読めます。
このようなAIの動きを、御社の業界・競合に合わせて毎日届ける法人プランもあります → 詳しく見る
AIが書いたツールをローカルで動かせば写真が外部サーバーに渡らず、実行されるのはコードの内容だけだとコラムは主張
2025年9月1日施行の日本のAI法には罰則がなく、AI事業者ガイドラインやNIST AI RMFといったソフトローに依拠している
しもち氏はClaude Codeの「司令塔」エージェントにGitHubとNotionからタスク一覧を再構築させ、順序を決めさせ、人間の判断が要るものだけを自作のOrcaパネルに並べている
カンリーの三上がaidlc-workflowsのbugfixスコープでGoogleビジネスプロフィール連携のCSV一括更新の文字数制限を修正
日立エナジーはプロセスインテリジェンスのリーダーであるCelonisとの提携を拡大し、グローバル事業全体でAI活用を拡大して効率性、サプライチェーンの強靱性、重要電力インフラの提供を支援する
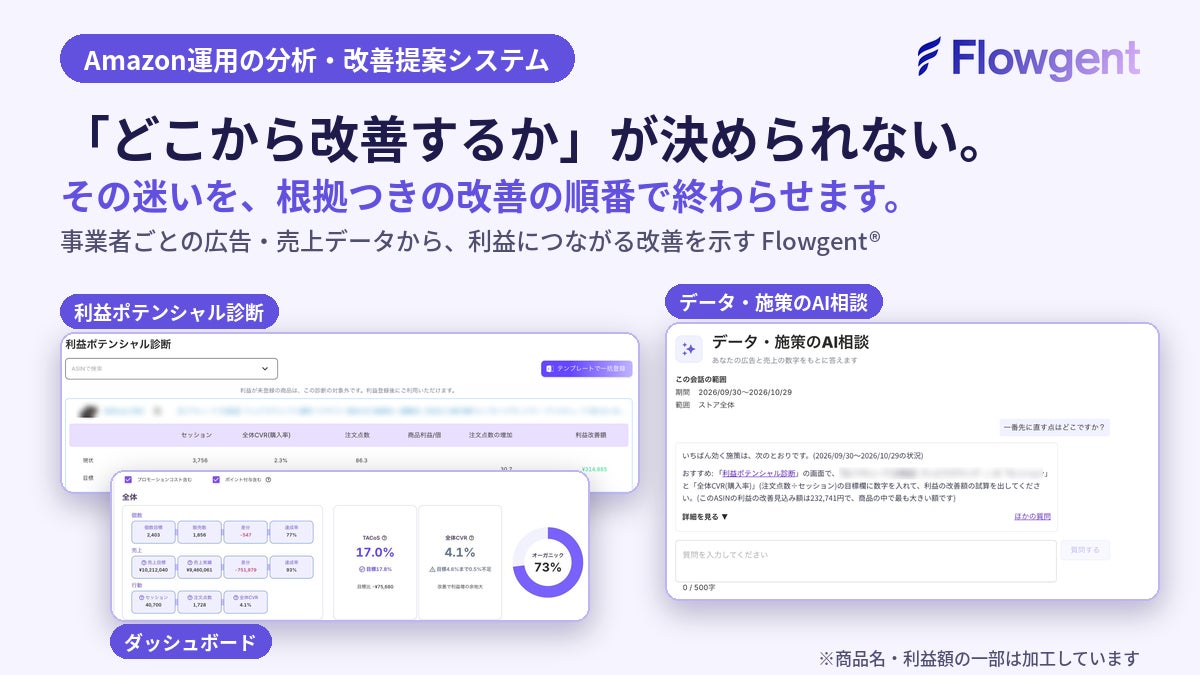
SpesiaはAmazon運用分析システム「Flowgent」に「データと施策に関するAI相談」チャットを追加