何が起きたか
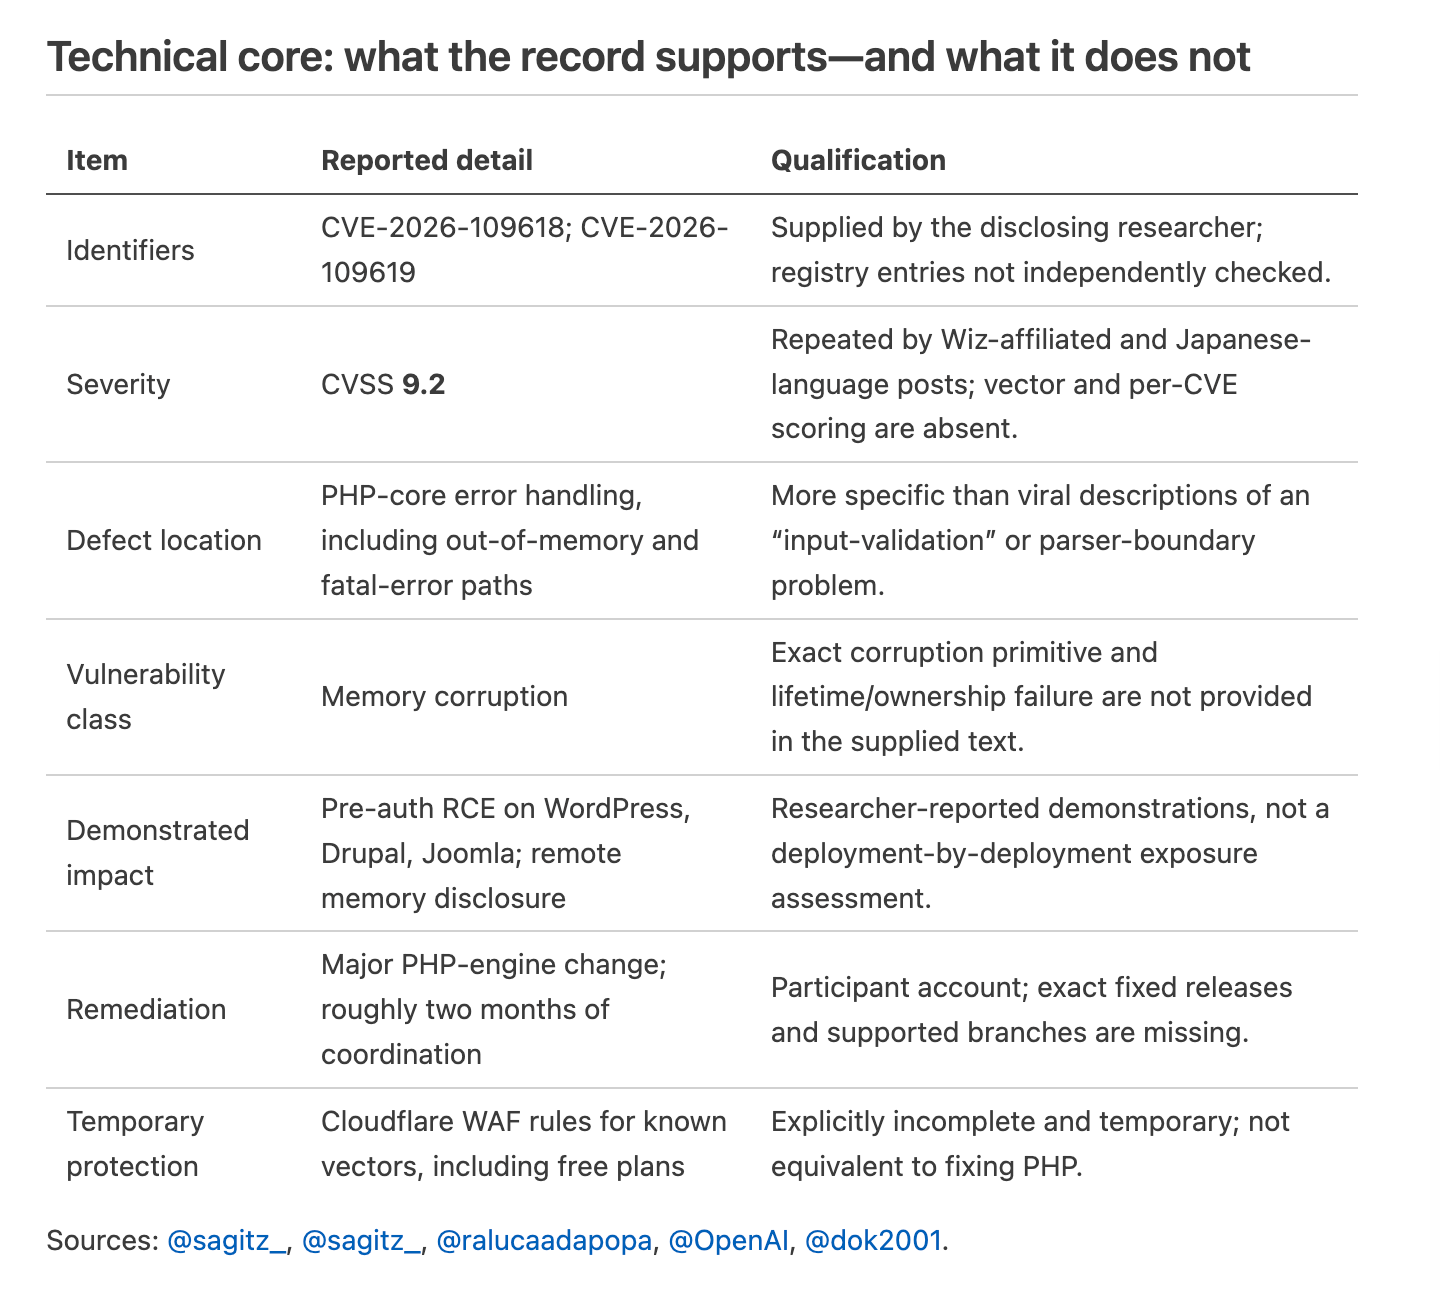
OpenAIはCalifの研究者が「Patch the Planet」でGPT 5.6 Solを使い、PHP2Shell脆弱性(CVE-2026-109618とCVE-2026-109619)を発見したと発表。Wizも別途同じバグを発見した。
なぜ重要か
欠陥はメモリ不足や致命的エラーのPHP自体の処理にあり、修正にはコアエンジンの変更が必要。OpenAIは「Defender's Window」と位置づける。
誰に効くかマネージドホスティング、コンテナ、アプライアンス、レガシーアプリでPHPを運用するセキュリティおよびインフラチームは、露出したランタイムを棚卸しし、修正済みパッケージを導入し、稼働中のビルドを検証する必要がある。ある運用者は、多数のPHP/WordPressサイトでのテストと更新に疲弊したと語った。
こういう要約が、毎朝あなたのメールに届きます。
PHP2Shellの一件は、発見の問題であると同時に、配布と責任所在の問題として読むのが最も適切だ。OpenAIはこの作業を修正イニシアチブ「Patch the Planet」の下に位置づける一方、研究者はDaybreakサイバーモデルへのアクセスを実現の仕組みとして挙げており、記録は両者の役割を混同しないよう警告している。功績は各当事者に分散している。Calif/OpenAIとWiz/Geminiは別々の発見として扱われ、PHPメンテナーが上流の修正を提供し、Cloudflareが公開前のフィルタリングを担った。
提供された記録の際立った特徴は、対応の多くが検証済みの一次資料ではなく推測に基づいて進められた点だ。PHP Foundationの公式アドバイザリ、修正版の対応表、パッチコミットは資料中になく、記録はこれにより信頼できる「バージョンXへアップグレードせよ」という指示が不可能になっていると指摘する。Cloudflareの投稿は最も有力な一次運用証拠とされるが、侵害の成功例やリクエスト数、被害者数は明記されていない。報告されたサービス停止や約150万台の未修正サーバーという数字は、記録が裏付けなしとする拡散まとめに現れている。
資料の警鐘懐疑派の議論は、PHPの修正と一般的な個人セキュリティ助言を分けており、二要素認証の有効化が認証不要のPHPエンジン脆弱性の悪用を防ぐわけではないと指摘する。一方、SemiAnalysisによる9月25日以降に侵害を開示した日本企業18社に関する別報道は、PHP2Shellを侵入経路と立証しない別個の事案として提示されている。Eric WallaceやGreg Brockmanを含む関係者は2カ月の調整を語るが、記録はこれらが当事者の証言であり、独立監査されたタイムラインではないと注記している。
業界と使っているAIツールを選ぶと、仕事に関係するニュースが毎朝届きます。
登録無料・Googleアカウントなら30秒・いつでも解除できますAITodayについて →
この記事についてわからないことをAIに質問できます。AIはこの記事・AIToday の過去記事・Wikipedia を読み、出典を付けて答えます。Q&Aはこのページに公開され、他の読者も読めます。
Claude Codeが約2時間で記事下書き29本(約9.6万字・画像104枚)を生成し、別のAIが原記録と照合したところ誤りと誇張が24件見つかった

無料のMac App Storeアプリ「aI'm Thinking」は、Claude CodeやCodexが書き込み中は速く、思考中は遅くまたは停止するキーボード打鍵音を鳴らす
1Passwordは、AIエージェントが固有のデジタルキーでサインインできる「1Password for Agents」を発表
ビル・ゲイツ氏はDecoderのインタビューで、AIによる混乱が約20年続くとの覚悟が必要だと述べ、この期間に社会が技術の最先端に親しむ層と拒否する層の二つに分断されかねないと語った
OpenAIのFDEチームは2025年半ば、大規模半導体顧客と10以上のユースケースで約15人が稼働し、AIによるテスト生成で約48%の時間を削減、Codex再構築で独自コードを約90%削除した
Action State Group Inc.がEvidenceBook、Terms Packs、Countersignを公開し、AIエージェント取引の署名済み記録を照合可能にした