何が起きたか
AI音楽生成ツールのSunoがYouTube Music、Deezer、Genius、Pond5、Jamendo、Freesound、International Music Score Library Project(IMSLP)を含むオンラインプラットフォームから数百万曲および歌詞をスクレイピングしてモデル学習に使用していたことが、ハッキング事件の流出データで明らかになった。2023年と2024年の流出データによると、Sunoは201万3545件のYouTube Music楽曲を取得し、複数のプラットフォームから数十万時間分のコンテンツ(ポッドキャスト約100万時間を含む)を入手していた。
なぜ重要か
Sunoはアメリカ音楽製作者協会(RIAA)を含む複数の訴訟に直面しており、著作権保護されたコンテンツを許可なく使用したと主張されている。流出データはSunoが「ストリームリッピング」によってYouTubeの著作権保護を迂回したというRIAAの主張を直接裏付けている。Sunoは同社の慣行をフェアユース原則下での合法行為と主張してきたが、今回の情報公開により、スクレイピングの規模が従来想定されていたより大きく、ボーカル音声のみを抽出するため意図的にアカペラ版楽曲を入手していたという疑惑が実証された。
注目点
2025年11月に明かされたハッキング事件では、メールアドレス、電話番号、Stripe決済情報を含む顧客情報も流出したが、Sunoは機密性の高い決済データは流出していないと主張した。同社は顧客に対して通知を行わず、プライバシー法に基づいて個別通知は不要であると述べている。
こういう要約が、毎朝あなたのメールに届きます。
流出データによってSunoの現在進行中の訴訟における立場は大きく損なわれた。RIAAの主張が推測から実際の文書証拠へと変わったのだ。ハッカーが公開したソースコードとスクレイピング指示は、SunoがYouTubeの著作権保護を意図的に迂回したというRIAAの主張を直接支持している。これはSunoが主張するフェアユース防御とは異なる違法行為である。Sunoは訓練データの出所について詳細な公開を避け、「インターネット上のサードパーティウェブサイトでアクセス可能な公開音楽ファイルおよび関連メタデータ」でのみ学習したと述べてきた。流出ファイルはスクレイピングの内容だけでなく方法も明かしている。ボーカル抽出のためのアカペラ版意図的検索、Bright Dataなどのサードパーティスクレイピングサービス利用、YouTube Music単独で200万件以上という体系的規模は、公開コンテンツの受動的利用をはるかに超えた産業規模のデータ収集作戦を示唆している。
2025年11月に発見されたセキュリティインシデント自体も、訓練データとともに顧客の決済・連絡先情報を流出させ、著作権コンテンツを信頼できるとの主張を損なわせている。Sunoの「機密性の高い個人情報は流出していない」という主張は、ハッカーがメールアドレス、電話番号、Stripe情報にアクセスしたという事実と矛盾している。また顧客への通知拒否は限定的なプライバシー法解釈に基づくもので、規制当局や被害ユーザーが異議を唱えた場合には持ちこたえられない可能性がある。
業界と使っているAIツールを選ぶと、仕事に関係するニュースが毎朝届きます。
登録無料・Googleアカウントなら30秒・いつでも解除できますAITodayについて →
この記事についてわからないことをAIに質問できます。AIはこの記事・AIToday の過去記事・Wikipedia を読み、出典を付けて答えます。Q&Aはこのページに公開され、他の読者も読めます。
ElevenLabsが220億ドルの評価額で3億ドルの従業員向けテンダーを完了し、Mati Staniszewski氏は音声が主要なインターフェースになると予測した

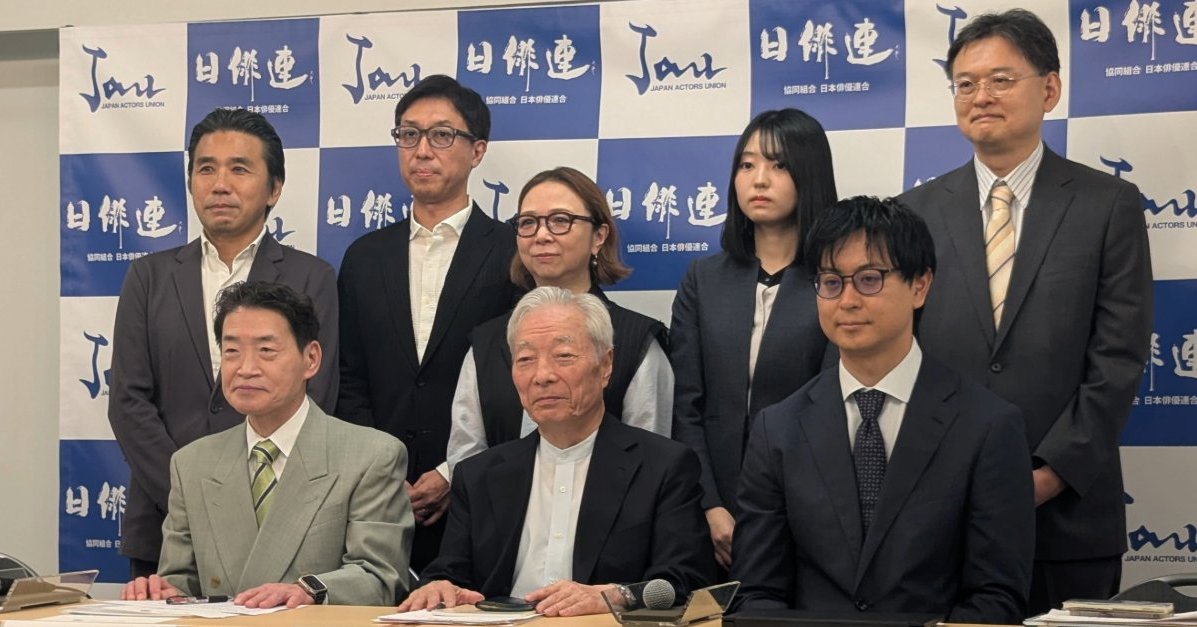
日俳連は10月15日、生成AIの音声利用ガイドラインを発表した
Aratakoによる日本語専用のオープンTTSモデルIrodori-TTSを、Databricks Model Serving上で動かし、テキストを送ると音声を返すAPIとして使う手順が公開された
個人開発者がYuruneを制作した

開発者がMoonshine Voiceの日本語「Small Streaming」モデルをLinux CPU(16コア)上でfaster-whisperのsmallモデルと比較し、合成音声・FLEURSの20クリップ・自作…

日本俳優連合は10月15日、音声に関する生成AIガイドラインを策定し、学習・生成・公開の全段階で演者の事前同意を求めた