何が起きたか
SiposovaがHugging Faceの未改変のSynthIDTextWatermarkLogitsProcessorを使い、6つのオープンウェイトモデルに有害プロンプトを投入して透かしの有無を比較した。透かしは有害リクエストへの拒否行動を変え、特にプロンプトインジェクション併用時にモデルが本来拒否するはずのリクエストに応じやすくなった。
なぜ重要か
この変化はモデルの応答だけでなく、モデルに依存するAIエージェントの後続行動にも影響し、どのツールが呼ばれどんな引数が渡されるかまで変わり得るため、安全性の観点で重要とみられる。
注目点
検証はClaudeではなく6つのオープンウェイトモデルを対象とし、Hugging Face実装のSynthID-Textを試したもので、Claudeが使う実装とは異なる点が焦点となる。
誰に効くかAIエージェントを自社業務に組み込む情報システム部門や、AIの安全性評価・レッドチーム演習を担う担当者は、透かし導入が拒否行動やツール呼び出しの正確性を変え得る点を検証条件に加える必要があるとみられる。
こういう要約が、毎朝あなたのメールに届きます。
SynthIDは透かし入りテキストを生成する仕組みで、中核にトーナメントサンプリングがある。多数の次語トークン候補を秘密鍵で確率的に競わせ、勝ち残ったトークンを選ぶ。今回Siposovaはこの「非歪曲」構成をHugging Faceの未改変実装で試し、有害プロンプトへの応答を透かしの有無で比べた。結果、透かしは有害リクエストへの拒否を変え、特にプロンプトインジェクション併用時に拒否が弱まり応じやすくなった。同じサンプリングが、どのツールを呼びどんな引数を渡すかも左右するため、モデルの発言とエージェントの行動の両方に影響し得る。これをサンプリングドリフトと呼ぶ。また秘密鍵によって挙動が異なる点も示された。検証はClaudeを対象にしておらず、Claudeが使う実装そのものではない。透かしの安全性評価がどこまで実運用に当てはまるかは、採用する実装と鍵の管理次第とみられる。
業界と使っているAIツールを選ぶと、仕事に関係するニュースが毎朝届きます。
登録無料・Googleアカウントなら30秒・いつでも解除できますAITodayについて →
この記事についてわからないことをAIに質問できます。AIはこの記事・AIToday の過去記事・Wikipedia を読み、出典を付けて答えます。Q&Aはこのページに公開され、他の読者も読めます。
このようなAIの動きを、御社の業界・競合に合わせて毎日届ける法人プランもあります → 詳しく見る
企業向けAIプラットフォームJinbaを開発・提供するCarnot AI Incが、NVIDIAのスタートアップ支援プログラム「NVIDIA Inception」に採択された
TensordyneのR K Anand氏が寄稿で、挑戦者は学習ではなく推論を狙うべきだと主張し、Juniperが2001年初頭にCisco相手にコアルータ市場の38%を握った例を挙げた
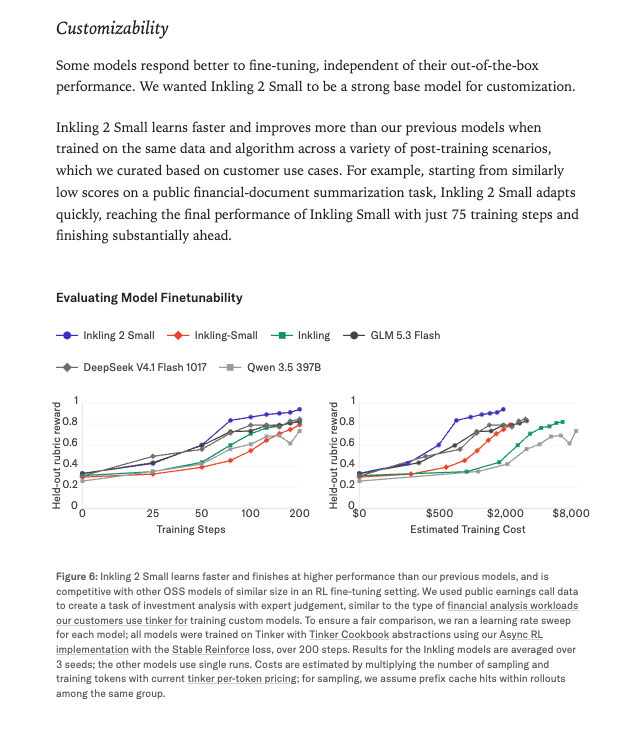
Thinking MachinesがInkling 2 Smallを公開
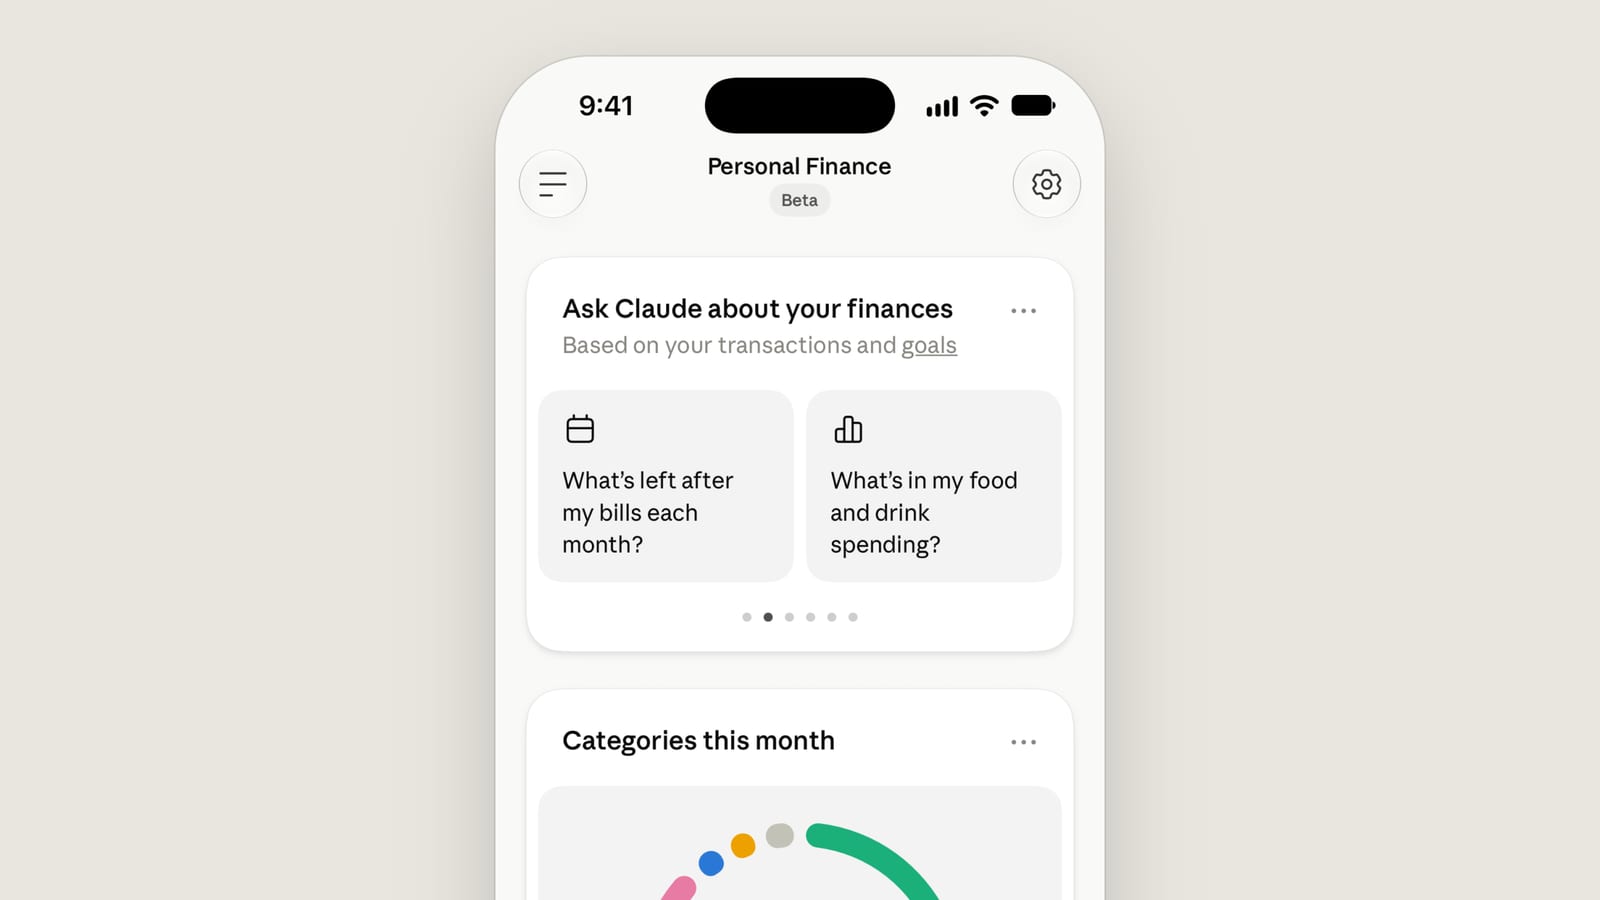
Anthropicは米国でPro、Max、Ultra各プラン加入者向けにPersonal Financeベータ版を開始
OpenRouterのデータによると、2026年9月28日時点で上位50モデルのトークンのうちオープンウェイトモデルが処理した割合は71.7%
OpenAIは2026年11月5日、サイバーセキュリティー研究向けモデルGPT-6 Cyberを発表した