何が起きたか
Amazon Bedrock AgentCore IdentityがConsentポータルを提供開始。ブラウザリダイレクトとセッション結合を処理し、ユーザー別トークンをVaultに保存する。
なぜ重要か
従来3LOフローの顧客は公開HTTPSコールバックやブラウザセッション管理など、セッション結合基盤を自前で構築・運用する必要があった。
注目点
管理型ポータルが導入の負担を十分に減らせるかが焦点。ポータルはゲートウェイごとに1つで、作成後は変更できない。
誰に効くかAIコーディングアシスタント向けにOAuthを設定する企業IT管理者や、Kiro、Claude Code、Cursor、Visual Studio CodeなどのIDE・MCPクライアントを使う開発者は、ゲートウェイごとに単一のポータルURLを共有または利用する必要がある。
こういう要約が、毎朝あなたのメールに届きます。
Consentポータルの登場は、GitHubやSlackなどのサービス越しにユーザー本人として行動するAIエージェントの企業導入が進む中で起きた。従来、3-legged OAuthフローでは顧客がセッション結合基盤を自前で構築・運用し、認可URLの提示、公開HTTPSコールバックのホスティング、ブラウザセッションの管理、CompleteResourceTokenAuthの呼び出しを行う必要があった。これは本質的に配管作業と言えるものを自前で抱える大きなエンジニアリング負担だった。
今では管理者が企業のIDプロバイダー、ゲートウェイターゲット、実行ロール、外部プロバイダーを設定し、単一のポータルURLを共有するだけで済む。エンドユーザーはサインインし、利用可能なサービスを確認してプロバイダーごとに同意する。ポータルがリダイレクトとセッション結合を処理し、AgentCore IdentityがトークンをVaultに保存。以降のツール呼び出しは保存済みトークンを使い、繰り返しのプロンプトは不要となる。
結果を左右するのは、管理型ポータルが管理者の設定負担を十分に軽減できるかどうかだ。ポータルはゲートウェイごとに1つで、作成後はゲートウェイを変更できないため、エンドユーザーに見えることを踏まえ、明確で分かりやすいゲートウェイ名を選ぶことが重要になる。管理者はリフレッシュトークンの挙動にも注意すべきだ。有効なリフレッシュトークンがない場合、ユーザーは再認可のために戻る必要がある。プロバイダー側でリフレッシュトークンを発行する設定、たとえばGitHubのuser-to-serverトークン有効期限の有効化やSlackのトークンローテーションは、継続的な利用体験を滑らかにするだろう。
たとえば、いま届くならこの3本です
AIが要約して、あなたの選んだトピックだけを1日1通。LINE・Email・Slackで届きます。
登録無料・Googleアカウントなら30秒・いつでも解除できますAITodayについて →
この記事についてわからないことをAIに質問できます。Q&Aはこのページに公開され、他の読者も読めます。
Workivaはユーザー会議Amplifyで、製品構想の中心に統制・データ系譜・人による承認を据え、API向けPythonスクリプトではなく業務プロセスを記述できるAgent Studioを発表した
DIGITIMESによると、大手メモリサプライヤーは2026年第2四半期に前年同期比3桁成長を伴う過去最高売上を記録し、2026年第3四半期も成長が続くと予想されている
シャープは9月15日、鴻海から調達しNvidiaのプロセッサを搭載したAIサーバーの国内受注を開始した
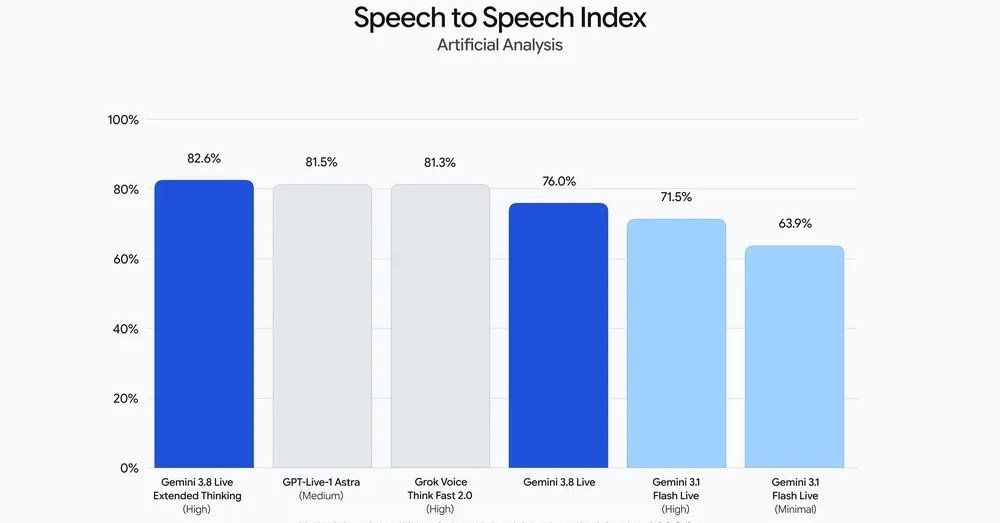
Googleは9月15日にGemini 3.8 LiveとGemini 3.8 Live Extended Thinkingを発表し同日提供開始
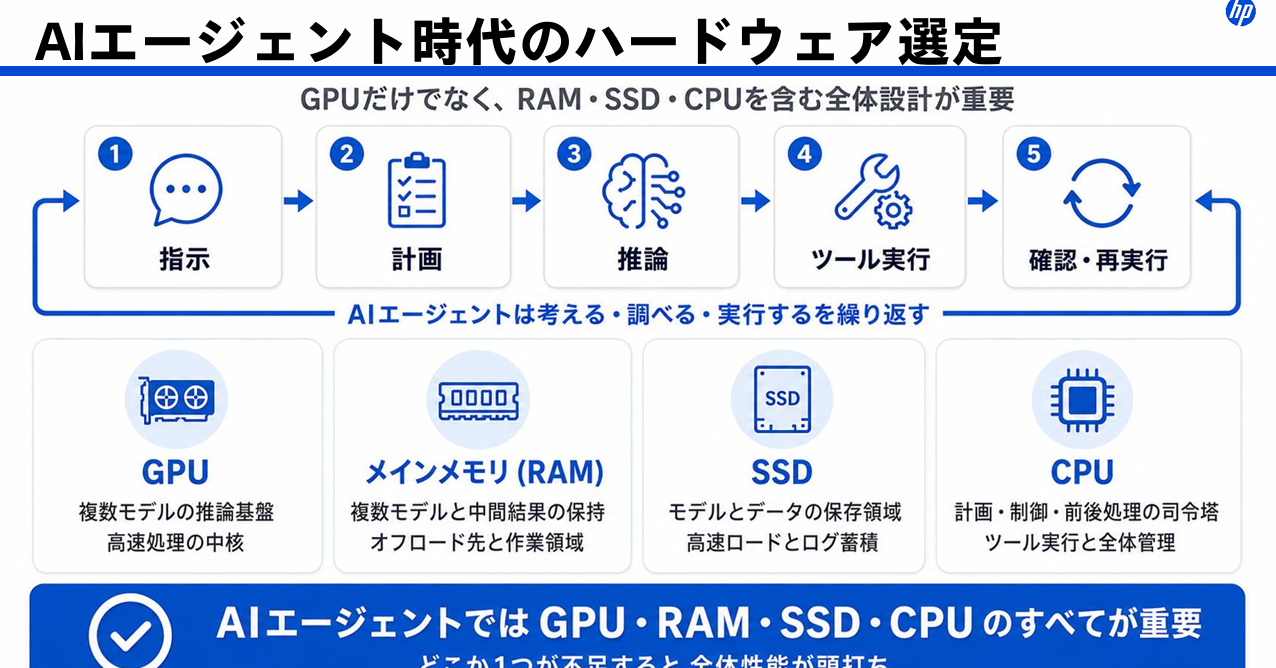
2026年7月16日のHP Partner Communication 2026で、日本HPの勝谷裕史氏は、クラウドのみのAIを売るのをやめ、役割・段階・ハードウェアを顧客の業務に合わせるよう求めた
Forgent Power Solutionsの2026会計年度第4四半期売上高は前年比94%増の4億6200万ドル