何が起きたか
国家サイバー統括室(NCO)が個人情報漏えいにつながる不正アクセス対策の文書を公開し、8項目を運用・設計開発・サプライチェーンの3領域に分類、AIによる脆弱性診断にも言及した。
なぜ重要か
最近の顧客情報漏えいはソフトウェアの脆弱性や設定不備が背景にあり、個人情報を扱うウェブサイトやモバイルアプリの事業者は基本的な防御策の文書化を迫られる。
誰に効くか顧客の個人情報を扱うウェブサイトやモバイルアプリを運営する企業は、国の機関によるチェックリストを利用できるようになった。特にサーバーやネットワーク機器の管理、開発委託を担うチームへの圧力が強い。
こういう要約が、毎朝あなたのメールに届きます。
この文書は、顧客の個人情報が漏えいする不正アクセス事案が相次いだ後に公表された。NCOはこうした事案を、特殊な攻撃ではなくソフトウェアの脆弱性や設定ミスという基本的防御の不足によるものと位置づけている。そのため指針の多くは、どのソフトウェアとバージョンを使っているかの把握、不要な露出機能の停止、リリース前のテストといった基本のチェックリストになっている。
8項目は運用・管理、設計・開発、サプライチェーンの3領域に分かれる。運用ではNCOはサーバーとネットワーク機器を優先的に対応すべき対象として挙げ、露出した管理画面、開発・テスト環境、クラウドストレージの共有設定ミスをよくある侵入口として指摘する。AIは攻撃経路の発見やアラートの選別に使うツールとして登場し、その推論を人が確認して最終判断を下す要件が明記されている。
サプライチェーンの節は、自社の防御は万全でも委託先の失態が被害を招くシナリオを扱う。多要素認証、送信元IPの制限、業務時間内のみの接続、契約へのセキュリティ要件の明記を推奨する一方、コスト分担や実施方法は協議が必要だと注記する。OSSと外部ライブラリについては、ゼロデイや重大な脆弱性への迅速な対応体制を強調し、契約条件としてのSBOM提出も挙げている。NCOは最後に、これらの対策は現在の攻撃手法を対象としつつ、より高度化するAIの悪用も想定すべきだと述べている。
業界と使っているAIツールを選ぶと、仕事に関係するニュースが毎朝届きます。
登録無料・Googleアカウントなら30秒・いつでも解除できますAITodayについて →
この記事についてわからないことをAIに質問できます。AIはこの記事・AIToday の過去記事・Wikipedia を読み、出典を付けて答えます。Q&Aはこのページに公開され、他の読者も読めます。
このようなAIの動きを、御社の業界・競合に合わせて毎日届ける法人プランもあります → 詳しく見る
2025年9月1日施行の日本のAI法には罰則がなく、AI事業者ガイドラインやNIST AI RMFといったソフトローに依拠している
デジタル庁はガバメントAI 源内上の行政実務用RAGアプリの解説動画を公開した
規制改革相の中塚宏氏は、各種規制の撤廃とデータ収集により自動運転技術の展開を加速させたいと述べ、十分な交通サービスの確保が最大の課題だと指摘した
OpenAIは「全国地域協定」と「計算拠点政策ブループリント」を公表した
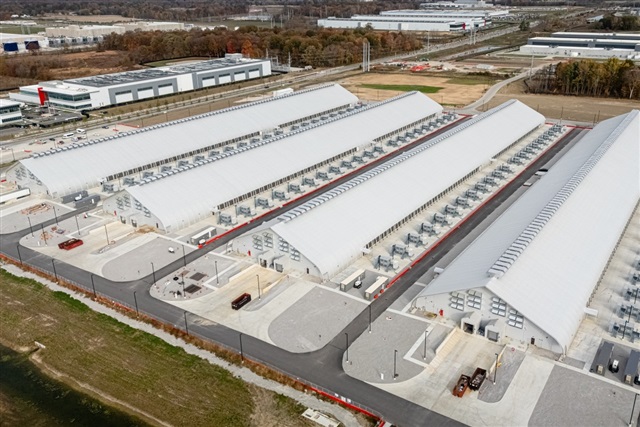
11月3日、10州の有権者がデータセンター開発の規制を求める地元住民投票41件のうち40件で賛成し、AIインフラ拡大への反対姿勢を示した
シンガポールのCSAがSingapore International Cyber Week 2026で「Singapore's Cybersecurity Strategy 2026」を発表し、新たな脅威にはマシンスピー…